“Sencillamente magnífico!! Lograron no solo cumplir, sino realzar nuestro proyecto con ideas innovadoras y una ejecución impecable. Este logro ha sido fundamental para nuestro éxito empresarial reciente. Un equipo profes…”
Cliente verificado

CIBERSEGURETAT
Ajudem entitats financeres a preparar el compliment de DORA: resiliència operativa digital, gestió de risc TIC i pla de continuïtat, amb evidència per al supervisor.
El compliment DORA té sentit quan necessites complir la normativa europea de resiliència operativa del sector financer, no la normativa general d'administració pública. Abans de triar eines, definim els recorreguts, les dades i les decisions que han de quedar sota el control de la teva empresa.
Treballem des de Barcelona i Madrid i en remot amb equips d'Espanya, Europa, Llatinoamèrica i els Estats Units. El procés combina reunions de decisió, entregues verificables i documentació perquè l'avenç sigui visible.
Entreguem codi, repositoris, configuracions i documentació en comptes de la teva empresa. Així pots auditar, evolucionar o canviar de proveïdor sense dependre d'accessos privats ni llicències.
Ajudem entitats financeres a preparar el compliment de DORA: resiliència operativa digital, gestió de risc TIC i pla de continuïtat, amb evidència per al supervisor. Per això prioritzem una solució mantenible, mesurable i preparada per evolucionar sense refer la base.
EL REPTE
el sector financer exigeix resiliència digital demostrable
DORA obliga les entitats financeres a demostrar capacitat de resistir i recuperar-se d'incidents TIC amb proves verificables.
El control de tercers tecnològics imposa registrar i avaluar riscos de cada proveïdor crític de manera contínua.
Els test de continuïtat i penetració exigits requereixen planificació i evidències que moltes entitats encara no produeixen.
ENFOCAMENT
Avancem amb decisions mesurables i lliuraments que ja aporten valor.
Avaluem l'estat actual de l'entitat davant dels cinc pilars del reglament per detectar incompliments.
Definim polítiques i processos de gestió d'incidents, continuïtat i proveïdors alineats amb DORA.
Cataloguem i classifiquem els proveïdors TIC segons la seva criticitat per al negoci i n'establim el control.
Dissenyem i executem test de continuïtat i penetració amb evidències documentades i traçables.
LLIURABLES
Entreguem una base operativa que el teu equip pot governar i seguir millorant.
Diagnòstic amb les mancances davant de DORA i les accions necessàries per assolir el compliment.
Document marc de gestió d'incidents TIC, continuïtat de negoci i report a autoritats.
Inventari classificat per criticitat amb l'avaluació de riscos de cada tercer tecnològic.
Resultats documentats de test de resiliència amb pla de remediació de troballes.
CONFIANÇA
Cobrim gestió de risc TIC, continuïtat i proves de resiliència amb traçabilitat documentada.
Dubtes
Explica'ns què necessites sobre compliment DORA. T'ajudarem a convertir-ho en un pla viable i clar.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
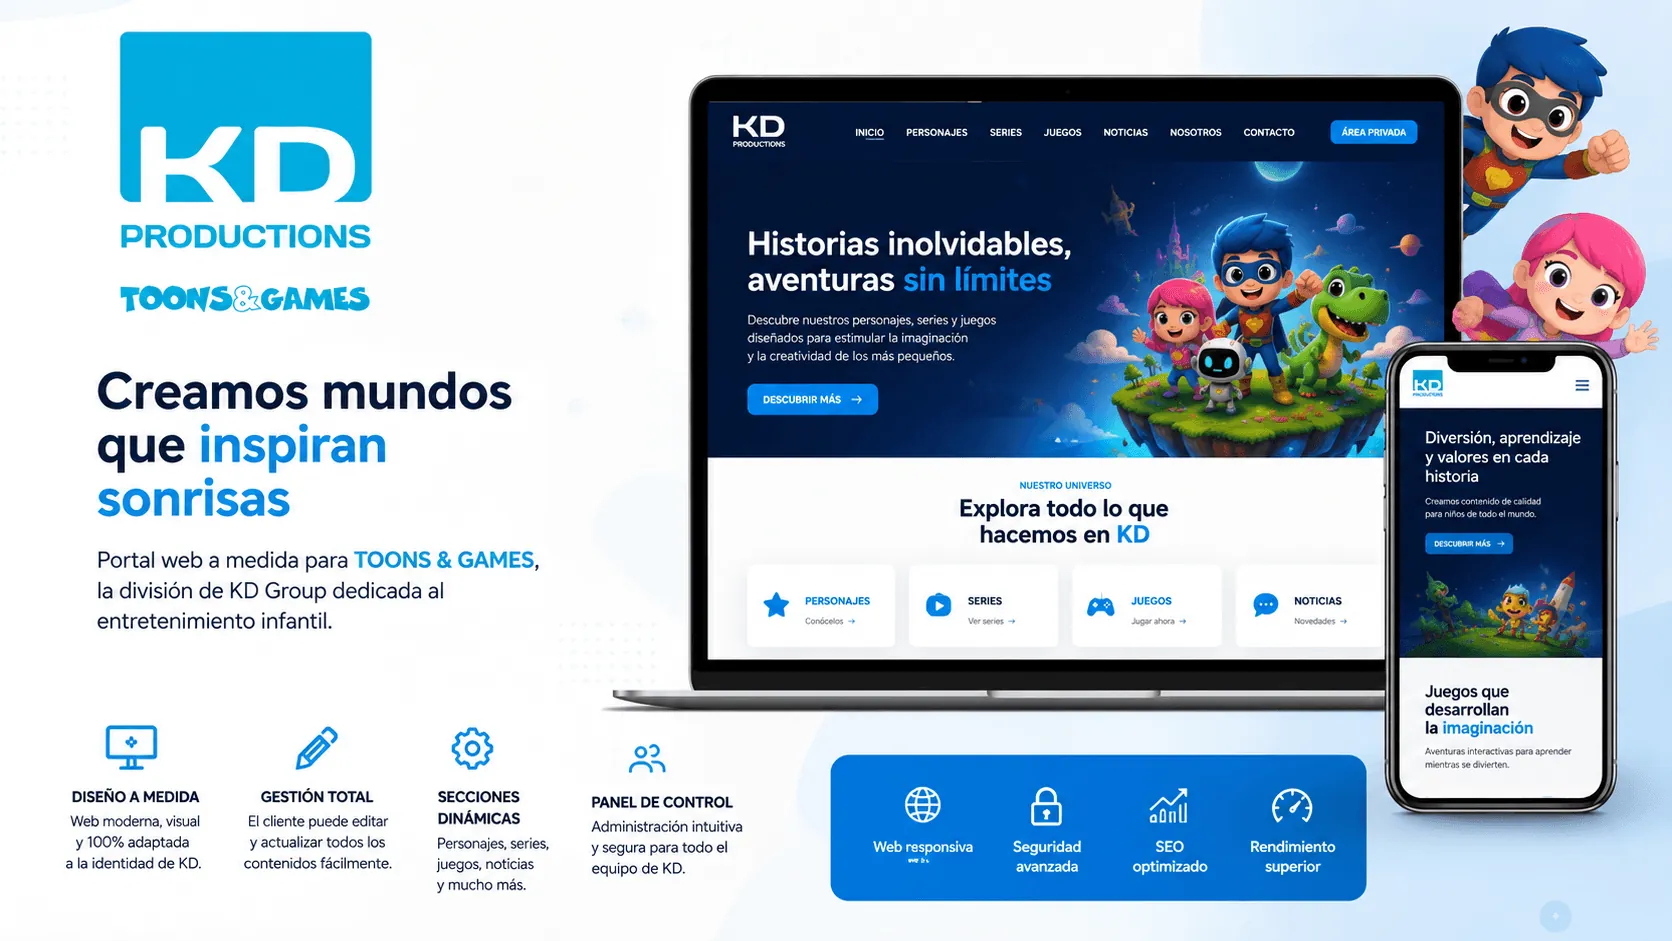 Desenvolupament+4
Web corporativa +1
Sector · Mitjana i entreteniment
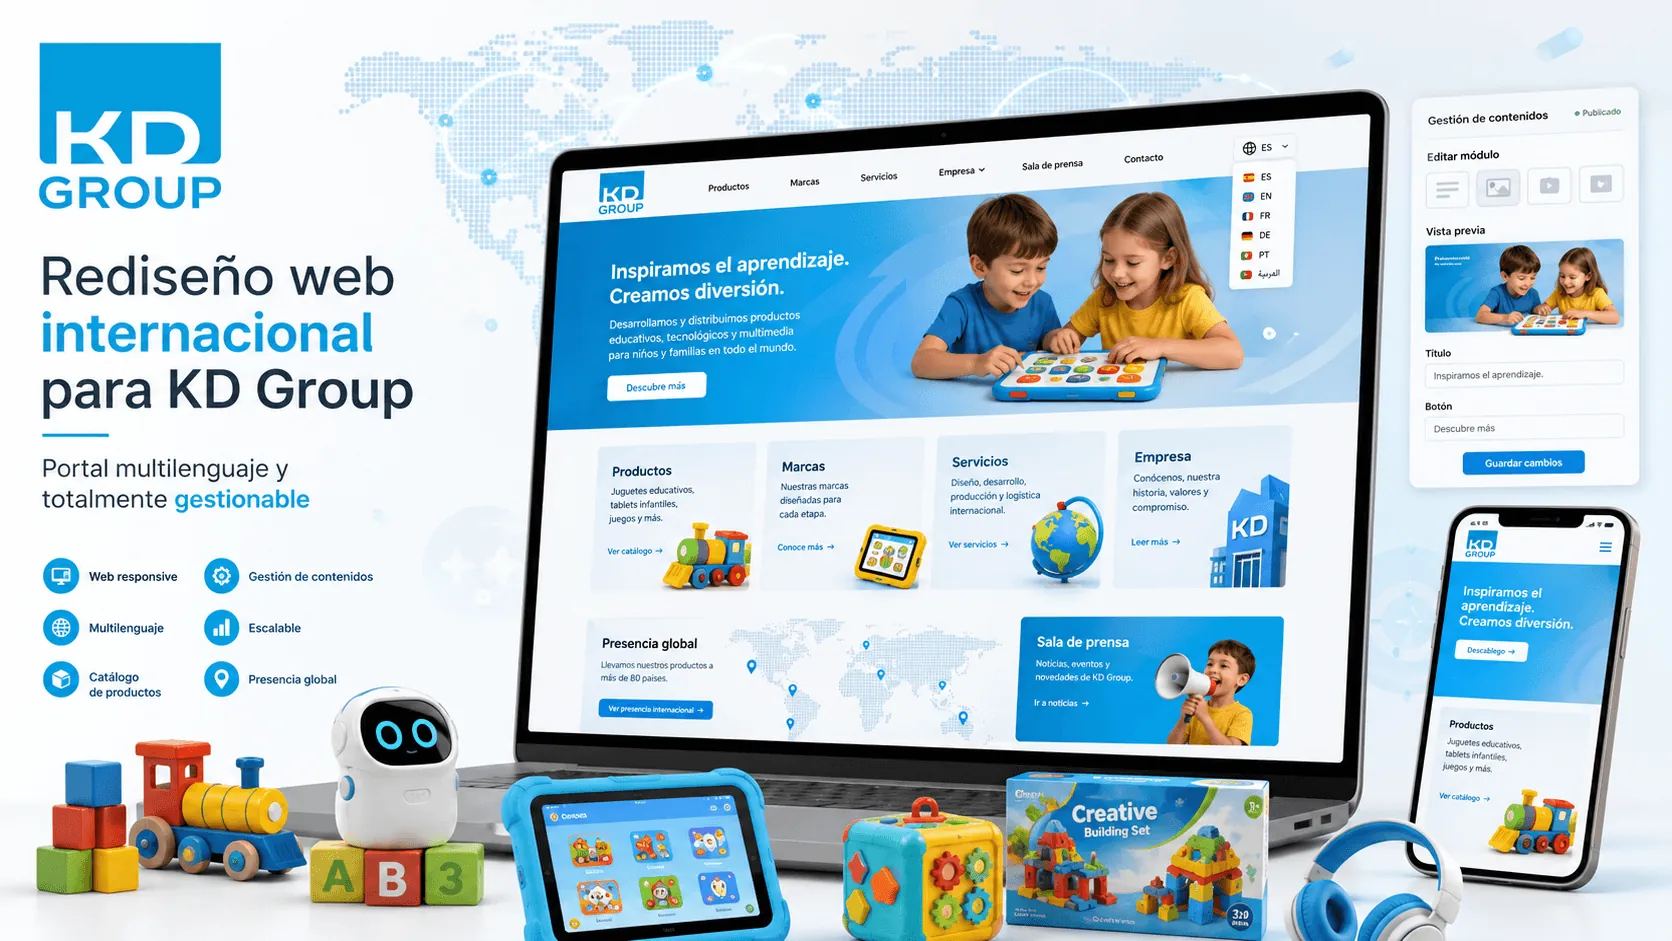 Desenvolupament+6
Web corporativa +2
Sector · Educació i EdTech
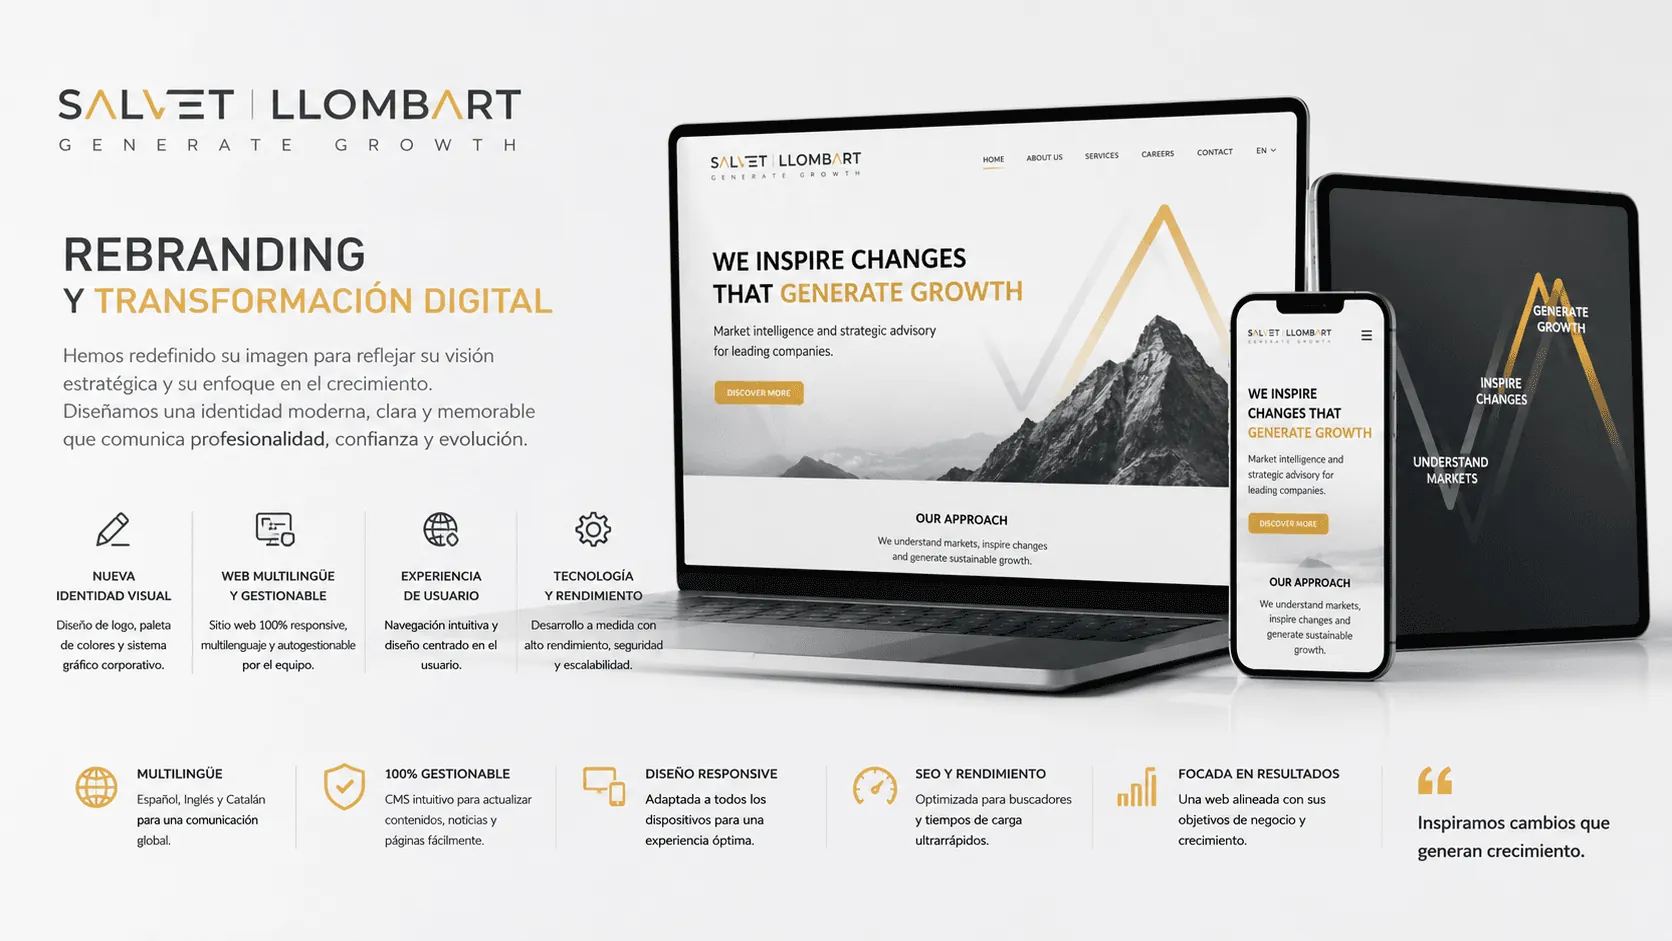 Desenvolupament+2
Web corporativa +3
Sector · Educació i EdTech