
Una tarda en família veient la televisió i fent alguna compra per Internet, quan en anar a fer un pagament a través d'una coneguda plataforma de pagament aquesta no funcionava... estrany... vaig intentar entrar a Twitter i tot i que no havia caigut no carregava correctament, això tenia pinta d'atac DDoS. Aquest és només el meu cas però de manera similar milions d'usuaris es van veure afectats ahir per l' atac DDoS a Dyn.com. Serveis de la talla de Twitter, Spotify, Github, a més de milers d'altres pàgines web van estar inaccessibles durant hores.
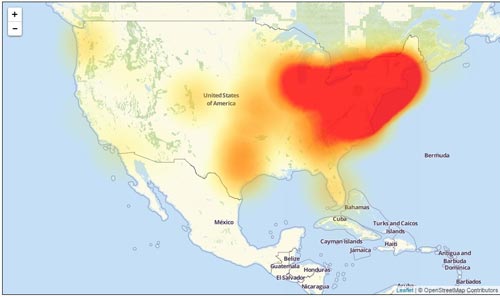
L'atac que va afectar com dèiem als serveis de DNS, va començar a les 13:10 ECT, a través d'un atac massiu DDoS contra la infraestructura DNS de Dyn a la regió de l'Est dels Estats Units, això va començar a provocar errors de resolució i altes taxes de latència. Al mapa inferior, de l'empresa Level 3, veiem l'abast de l'atac
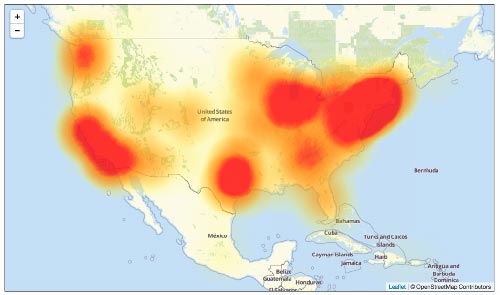
Un parell d'hores més tard els enginyers de Dyn van aconseguir mitigar l'atac i el servei es va restablir. Quan s'estava analitzant aquest atac i comprovant els serveis, va arribar el segon atac (17:50 ECT) de nou centrat en els serveis de DNS però aquesta vegada més distribuït geogràficament, com podeu veure al mapa inferior. Una mica més d'una hora més tard l'atac va baixar de nou en intensitat i es va aconseguir de nou començar a restablir els serveis.
Com podeu comprendre els atacs i les seves conseqüències estan tenint una enorme repercussió a nivell mundial degut als objectius assolits. Un usuari qualsevol pot ser que no estigui gaire al tant de la importància de la ciberseguretat, fins i tot que la menyspreï, però si no li funciona el Spotify per dir alguna cosa es pot empipar. En aquests moments tant els propis investigadors de Dyn, com l' FBI, el Departament de Seguretat Nacional o altres empreses de seguretat com Level 3, segueixen investigant en base a les dades monitoritzades durant els atacs qui poden ser els responsables i els mitjans utilitzats.
Les primeres informacions apunten a ciberdelinqüents radicats a tercers països que han utilitzat de nou com a principal arma d'atac una botnet de dispositius IoT Marai (el malware utilitzat per comprometre i coordinar els dispositius). Com comentàvem en un article anterior, aquestes botnets segueixen creixent de manera exponencial degut a la deixadesa tant d'usuaris com de fabricants. Com estem veient pel dany que pot provocar, aquesta i altres botnets s'han convertit en una de les majors amenaces a Internet, degut a l'enorme dificultat per respondre a atacs DDoS d'aquestes proporcions.
Al propi blog de DNS de Dyn, es parlava en un post de fa un parell de dies dels efectes i perills dels atacs duts a terme per aquest tipus de botnets, tot i que a aquestes hores no se sap si l'atac ha tingut res a veure amb el post a mode de "show-off".
¿ Vols protegir el teu lloc web d'atacs? Q2B té la solució, fes clic aquí per a més informació


