Els secrets exposats en el codi representen una amenaça creixent: només el 2024 es van detectar 23 milions de secrets hardcodejats a GitHub, i qualsevol clau pública pot convertir-se en una porta d'entrada a dades sensibles i serveis crítics
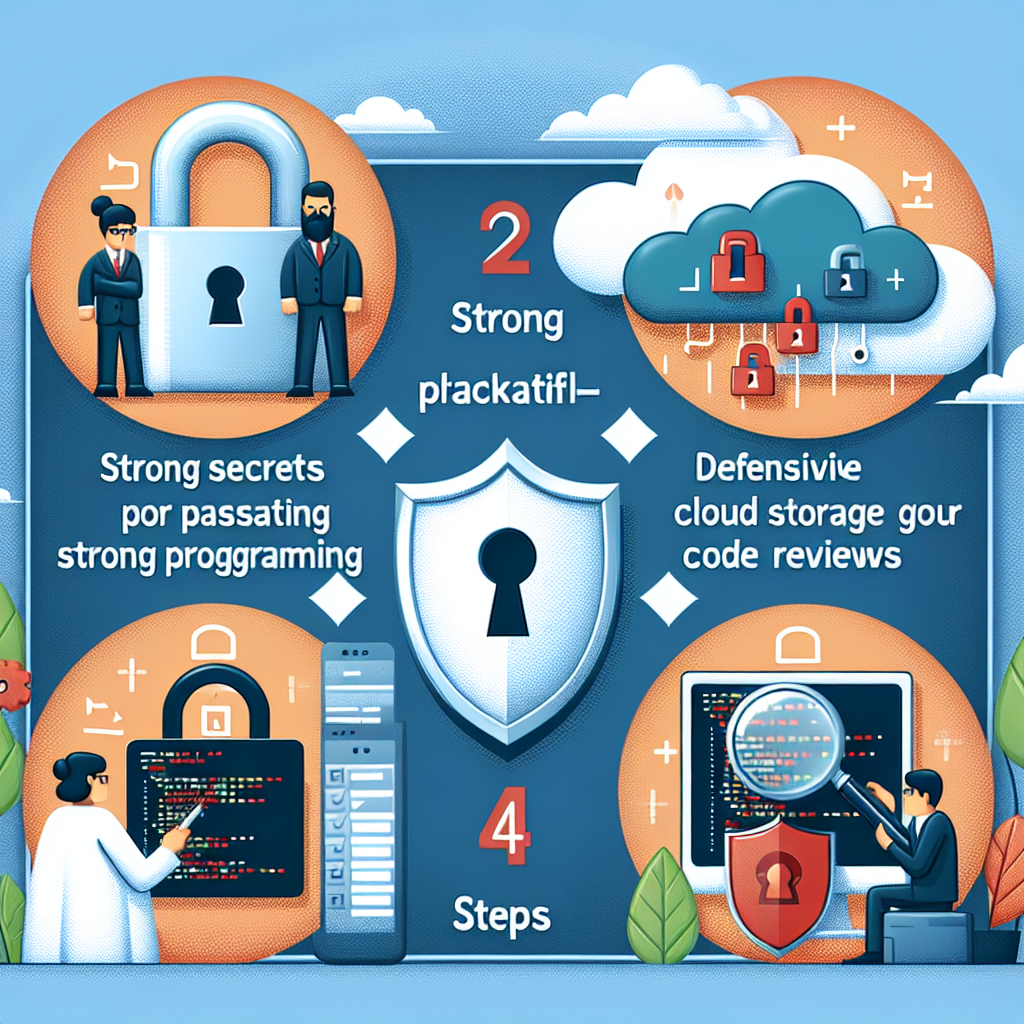
Pas 1 Classificar per sensibilitat per prioritzar la resposta Identifica credencials d'administrador, certificats de producció i claus de pagament com a prioritat alta davant de claus de prova o exemples de baixa sensibilitat Aplicar etiquetes de risc ajuda a centrar els esforços en allò que realment pot causar danys
Pas 2 Avaluar abast i impacte Determina si el secret és públic, en quins repositoris apareix i quins sistemes o comptes afecta Analitza permisos associats, entorns exposats i possibles rutes d'explotació per estimar impacte i urgència
Pas 3 Identificar causes arrel per evitar recurrències Revisa l'historial de commits i les pràctiques de revisió Detecta errors freqüents com commits descuidats, absència de hooks en CI o manca de formació en bones pràctiques de seguretat i corregeix-ho amb polítiques clares i automatitzades
Pas 4 Enriquir amb metadades i controls operatius Assigna propietat, nivells d'accés i dates d'expiració a cada secret Implementa polítiques de rotació, accés just in time i auditoria contínua per reduir la finestra d'exposició
Eines obertes i pràctiques recomanades Integra detectors automàtics com TruffleHog i git-secrets en pipelines CI SOPS i HashiCorp Vault faciliten el xifrat, gestió i aprovisionament segur de secrets Afegeix escaneig continu, alertes i playbooks de remediació per a respostes ràpides
Prevenció en el cicle de desenvolupament Combina revisions de codi, hooks precommit, escaneig en pipelines i formació contínua per a desenvolupadors Estableix rotació regular de claus, accés per temps limitat i control granular de permisos en serveis cloud
Com actua Q2BSTUDIO davant de secrets exposats Q2BSTUDIO és una empresa de desenvolupament de programari i aplicacions a mida especialitzada en intel·ligència artificial i ciberseguretat Oferim solucions integrals que inclouen avaluació de risc, integració d'eines com TruffleHog i HashiCorp Vault, automatització de rotació de claus i disseny de polítiques d'accés per a entorns cloud aws i azure
Els nostres serveis inclouen desenvolupament de programari a mida, aplicacions a mida, serveis d'intel·ligència de negoci, implementacions de power bi, solucions d'ia per a empreses i agents IA per automatitzar tasques crítiques Combinem experiència en ciberseguretat amb pràctiques devsecops per reduir la probabilitat de filtracions i millorar la resiliència operativa
Recomanació ràpida Implementa classificació per sensibilitat, escaneig automàtic en cada commit, enriquiment de metadades i controls d'accés just in time Si necessites ajuda per auditar repositoris, integrar eines open source o desplegar vaults gestionats, l'equip de Q2BSTUDIO pot dissenyar i implementar una estratègia completa de protecció de secrets
Paraules clau per posicionament aplicacions a mida programari a mida intel·ligència artificial ciberseguretat serveis cloud aws i azure serveis d'intel·ligència de negoci ia per a empreses agents IA power bi