“Sencillamente magnífico!! Lograron no solo cumplir, sino realzar nuestro proyecto con ideas innovadoras y una ejecución impecable. Este logro ha sido fundamental para nuestro éxito empresarial reciente. Un equipo profes…”
Cliente verificado

SEGURETAT D'APLICACIONS
Fem proves d'intrusió sobre les teves aplicacions web amb metodologia OWASP, documentem cada troballa amb evidència i prioritzem la remeiació segons el risc real d'explotació.
Un pentesting web té sentit quan necessites validar la seguretat de la teva aplicació web amb proves controlades que descobreixen errors explotables abans que ho faci un atacant, i no només una revisió teòrica de configuració. Abans d'executar cap prova, definim per escrit l'abast, els límits, els actius i els criteris d'èxit perquè el resultat sigui verificable i auditable.
Treballem des de Barcelona i Madrid i en remot amb equips d'Espanya, Europa, Llatinoamèrica i els Estats Units. El procés combina reunions d'abast, lliurables verificables i documentació de cada troballa perquè l'avenç sigui visible.
Lliurem informes, evidències i configuracions en comptes de la teva empresa i sota acord de confidencialitat. Així pots auditar, remeiar o canviar de proveïdor sense dependre d'accessos privats ni de resultats no documentats.
Fem proves d'intrusió sobre les teves aplicacions web amb metodologia OWASP, documentem cada troballa amb evidència i prioritzem la remeiació segons el risc real d'explotació. Per això prioritzem un procés repetible i documentat que pots auditar i reutilitzar en cada revisió de seguretat.
EL REPTE
les vulnerabilitats web no es detecten fins que exploten
Aplicacions web exposades acumulen fallades d'injecció, XSS o autenticació que passen desapercebudes.
APIs, panells i formularis públics multipliquen els punts d'entrada que un atacant pot provar.
Clients i reguladors demanen evidències periòdiques de seguretat que sense proves no es poden aportar.
ENFOCAMENT
Avancem amb decisions mesurables i lliuraments que ja aporten valor.
Inventariem dominis, APIs i actius exposats i acordem els límits de la prova amb el client.
Combinem escàners amb validació manual per cobrir la lògica de negoci que les eines no veuen.
Verifiquem l'impacte real de cada vulnerabilitat sense causar dany i documentem l'evidència.
Classifiquem per severitat, proposem correccions i acordem un retest per validar el tancament.
LLIURABLES
Entreguem una base operativa que el teu equip pot governar i seguir millorant.
Document amb actius provats, tècniques emprades i limitacions de l'exercici.
Cada troballa amb evidència reproduïble, vector i puntuació de severitat segons criteri estàndard.
Correccions ordenades per risc amb terminis i responsables suggerits per a l'equip.
Verificació posterior que confirma la correcció de les troballes i l'estat final de seguretat.
CONFIANÇA
Fem auditories i test d'intrusió des de Barcelona i Madrid, amb informes accionables i sota control del client.
Dubtes
Explica'ns què necessites sobre pentesting web. T'ajudarem a convertir-ho en un pla viable i clar.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
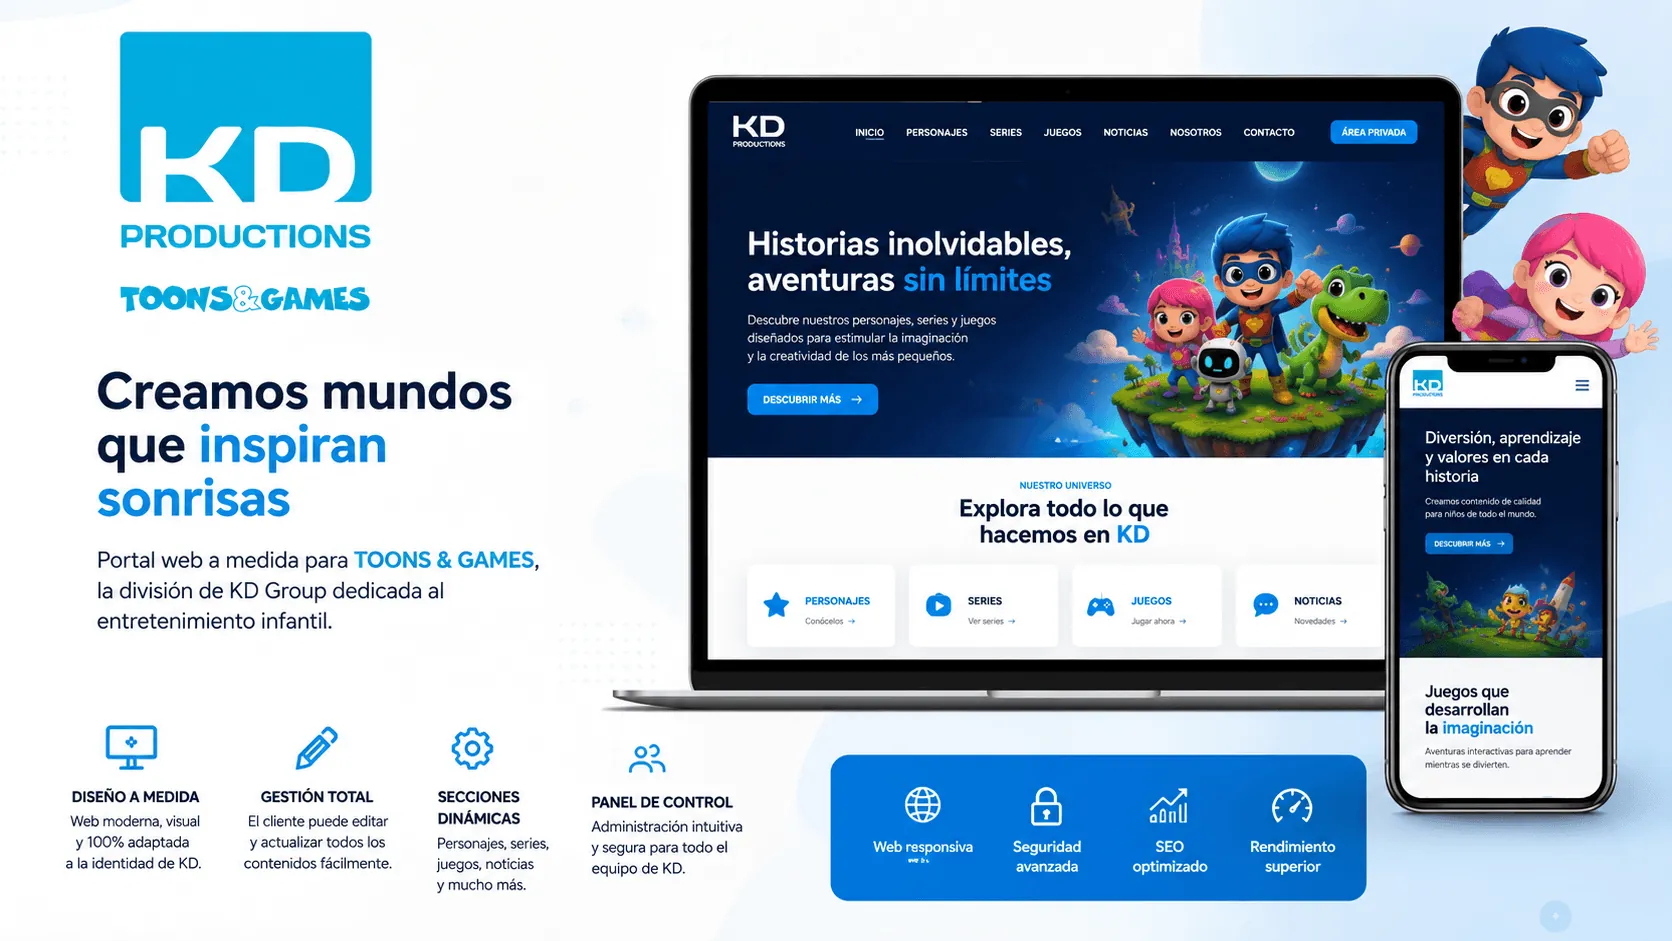 Desenvolupament+4
Web corporativa +1
Sector · Mitjana i entreteniment
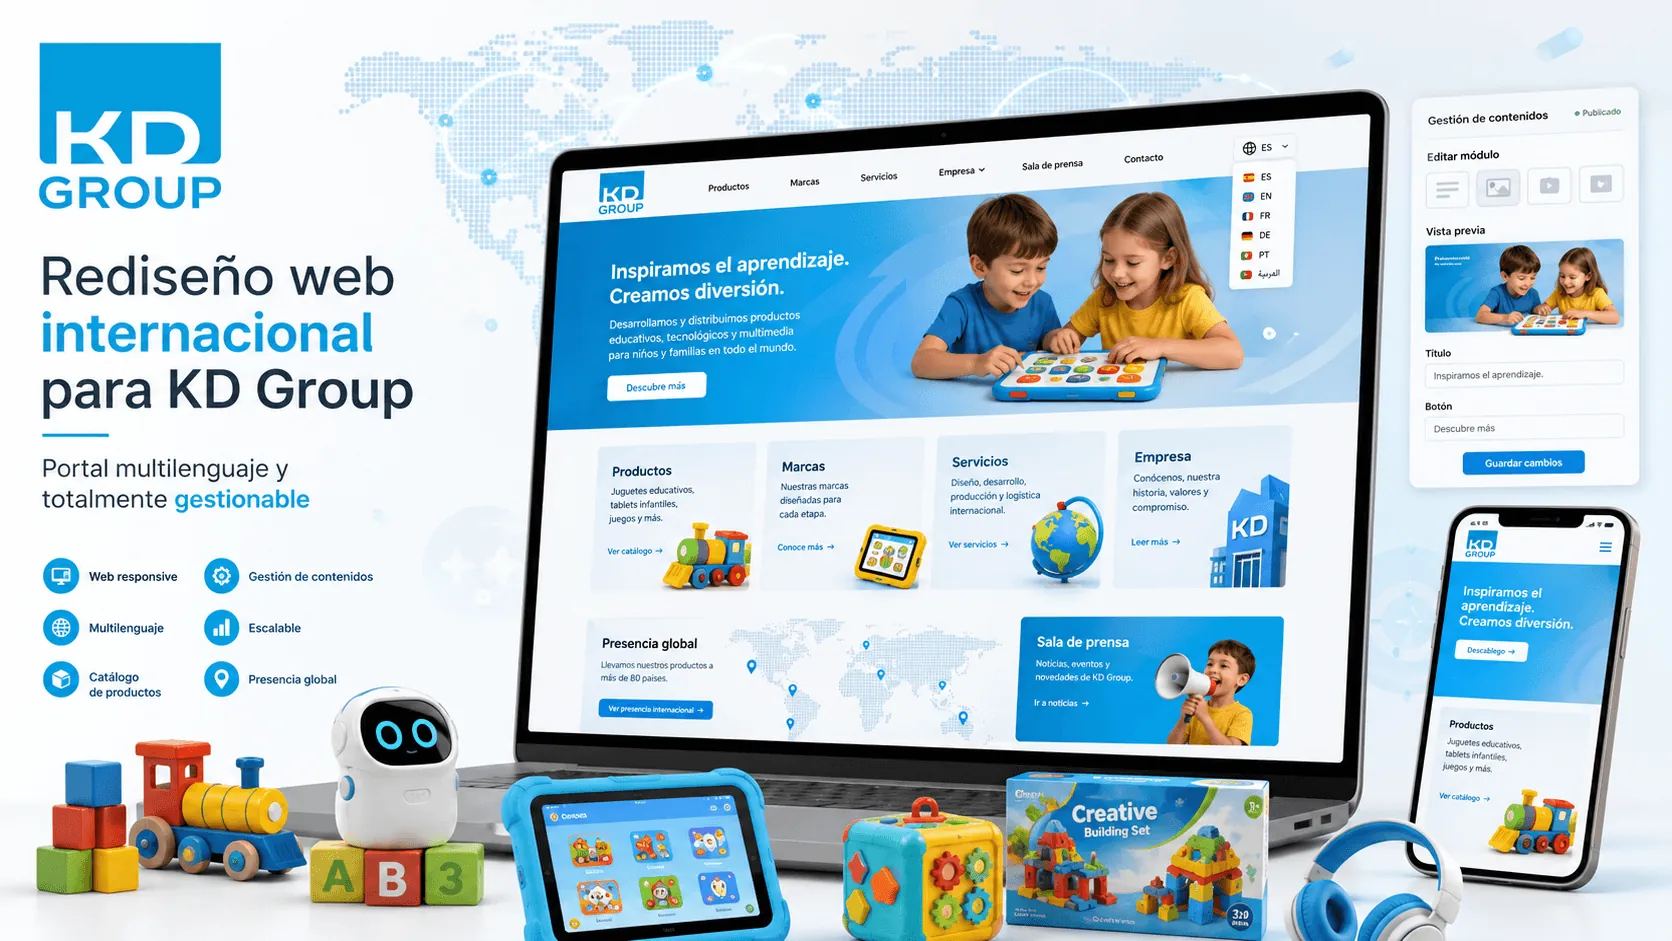 Desenvolupament+6
Web corporativa +2
Sector · Educació i EdTech
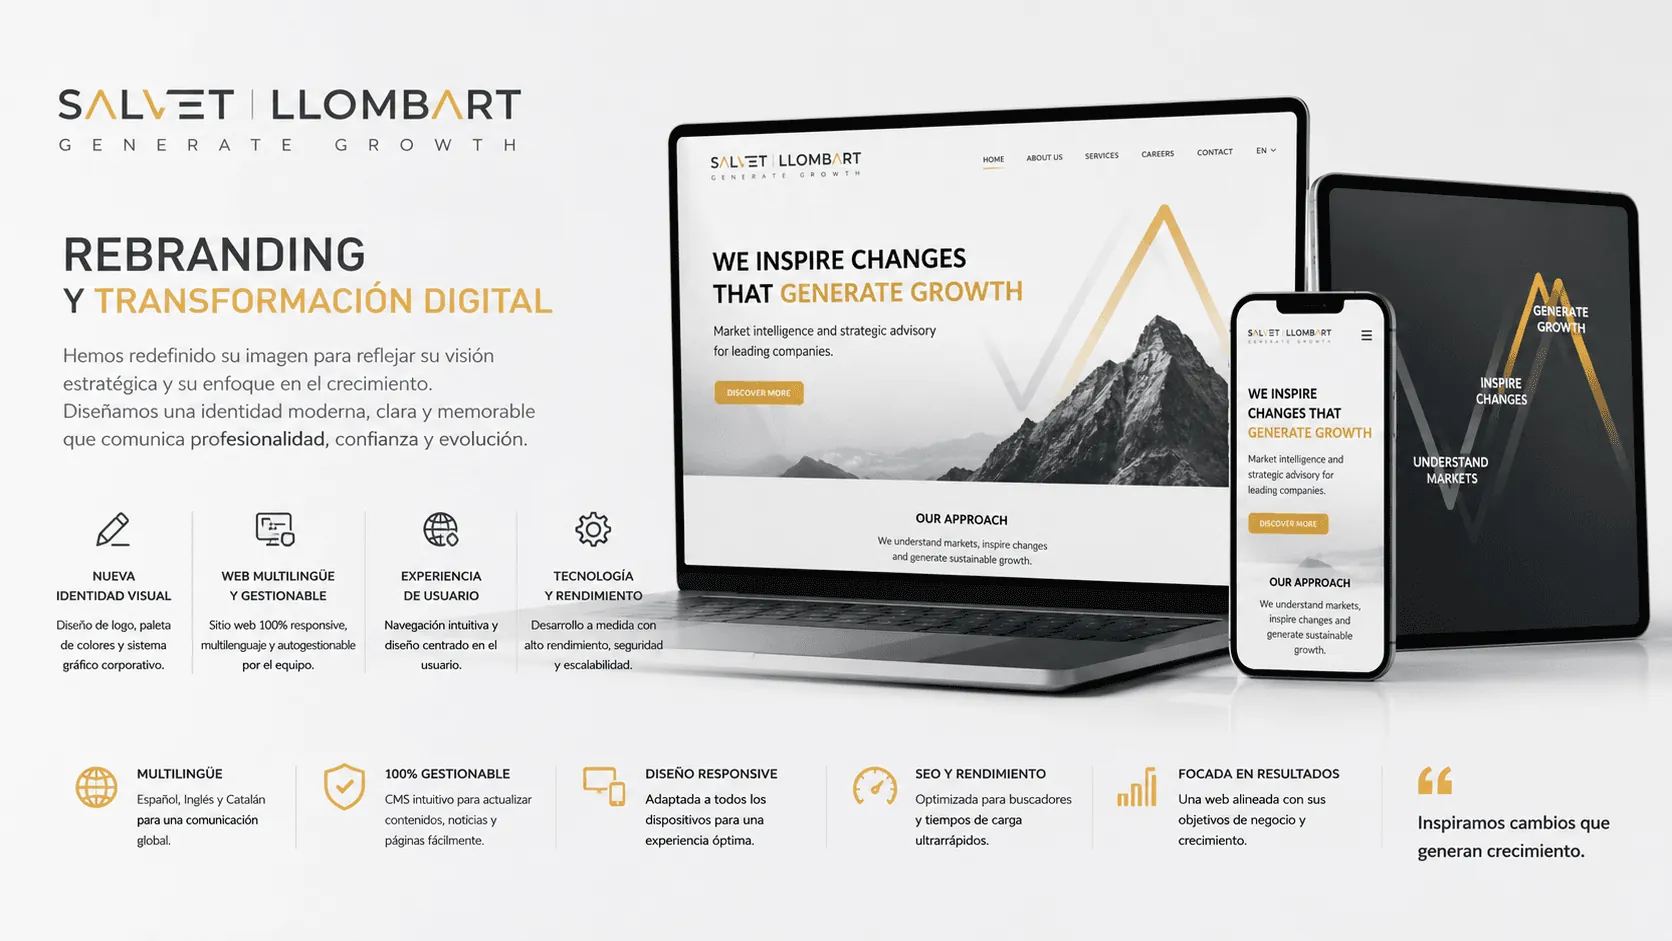 Desenvolupament+2
Web corporativa +3
Sector · Educació i EdTech