“Sencillamente magnífico!! Lograron no solo cumplir, sino realzar nuestro proyecto con ideas innovadoras y una ejecución impecable. Este logro ha sido fundamental para nuestro éxito empresarial reciente. Un equipo profes…”
Cliente verificado

CIBERSEGURETAT
Assegurem les teves aplicacions i sistemes d'IA: proves adversàries (red teaming), mitigació d'injecció de prompts i enduriment de la cadena de subministrament de models.
La seguretat dels LLM té sentit quan necessites protegir aplicacions que fan servir models de llenguatge d'atacs específics, no una auditoria de xarxa tradicional. Abans de triar eines, definim els recorreguts, les dades i les decisions que han de quedar sota el control de la teva empresa.
Treballem des de Barcelona i Madrid i en remot amb equips d'Espanya, Europa, Llatinoamèrica i els Estats Units. El procés combina reunions de decisió, entregues verificables i documentació perquè l'avenç sigui visible.
Entreguem codi, repositoris, configuracions i documentació en comptes de la teva empresa. Així pots auditar, evolucionar o canviar de proveïdor sense dependre d'accessos privats ni llicències.
Assegurem les teves aplicacions i sistemes d'IA: proves adversàries (red teaming), mitigació d'injecció de prompts i enduriment de la cadena de subministrament de models. Per això prioritzem una solució mantenible, mesurable i preparada per evolucionar sense refer la base.
EL REPTE
els models de llenguatge exposen noves vies d'atac
Empleats enganxen informació confidencial en prompts sense control. La dada surt de l'empresa sense deixar rastre.
El model respon amb confiança informació inventada o desactualitzada. L'error es propaga abans de ser detectat.
La injecció d'instruccions pot fer que el model ignori les seves regles. Un atacant condiciona les respostes del sistema.
ENFOCAMENT
Avancem amb decisions mesurables i lliuraments que ja aporten valor.
Definim quina informació pot entrar a cada prompt i quina queda bloquejada. Les regles s'apliquen a nivell tècnic.
Revisem cada resposta abans que arribi a l'usuari final o al client. El filtre detecta contingut no autoritzat.
Separem el sistema de les entrades externes per neutralitzar injeccions. El model només actua dins dels seus límits.
Guardem les interaccions amb traçabilitat per revisar incidents. Cada decisió queda documentada i és recuperable.
LLIURABLES
Entreguem una base operativa que el teu equip pot governar i seguir millorant.
Document amb els límits de dades, rols i responsabilitats per a tot l'equip.
Filtre que bloqueja o revisa sortides sensibles abans del seu lliurament a l'usuari.
Separació de sistema i instruccions externes aplicada sobre el model en producció.
Sistema de traçabilitat amb l'historial complet de prompts i respostes per a auditoria.
CONFIANÇA
Apliquem criteris de seguretat d'IA alineats amb OWASP Top 10 per a LLM i ENS en entorns que ho exigeixen.
Dubtes
Explica'ns què necessites sobre seguretat LLM per a empreses. T'ajudarem a convertir-ho en un pla viable i clar.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
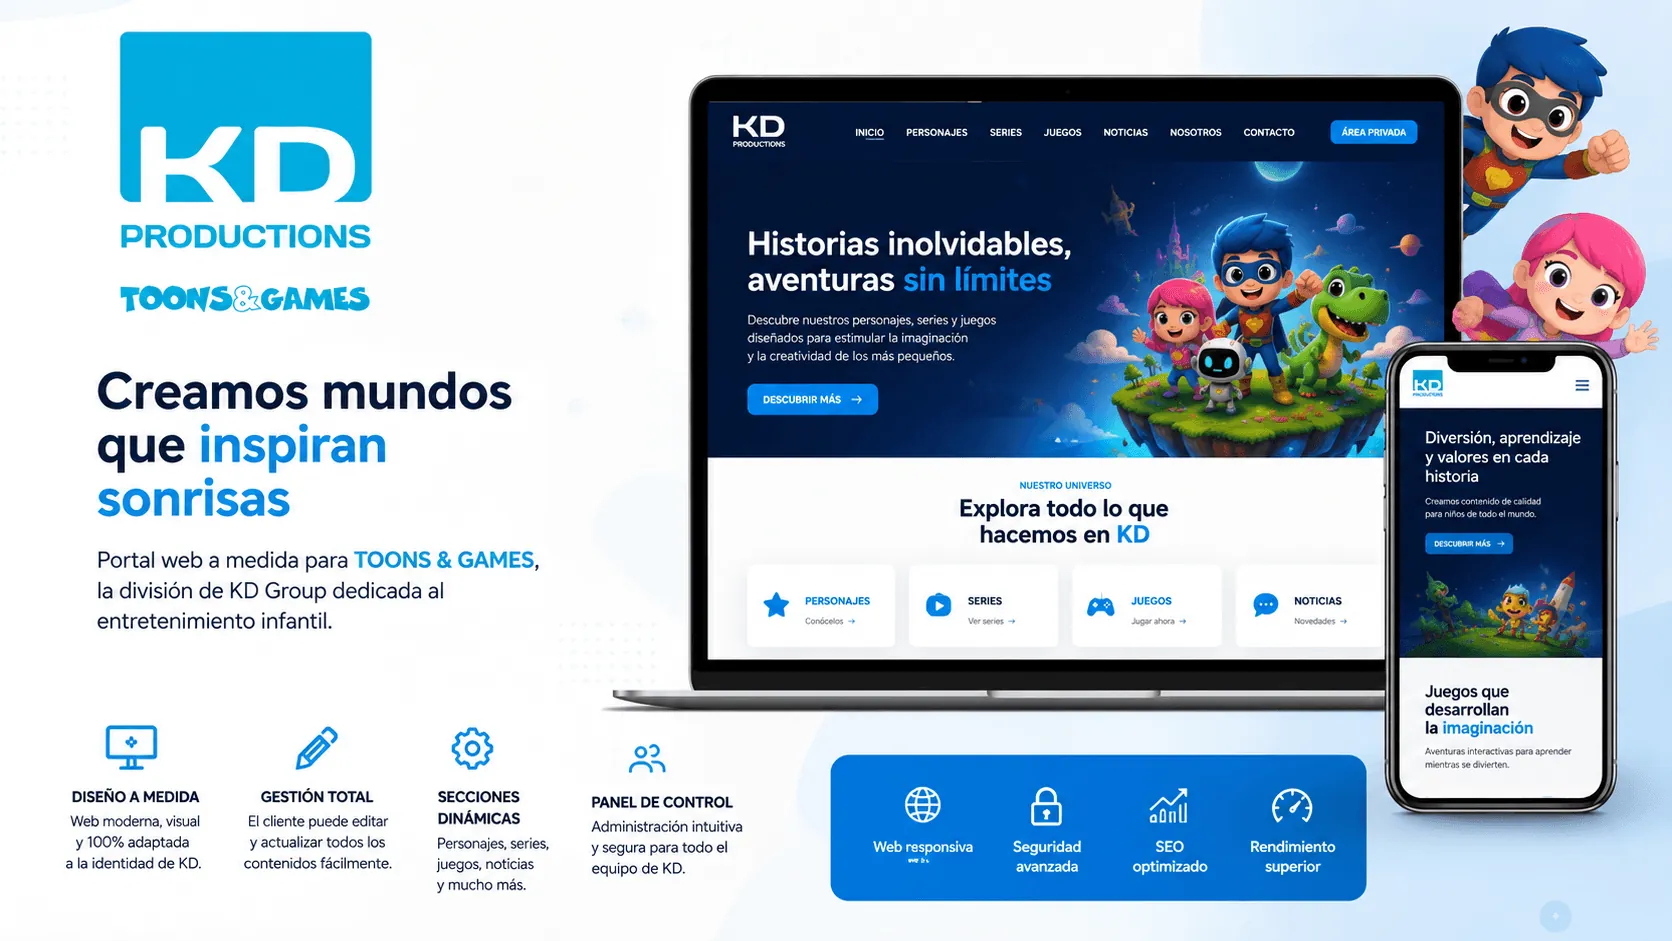 Desenvolupament+4
Web corporativa +1
Sector · Mitjana i entreteniment
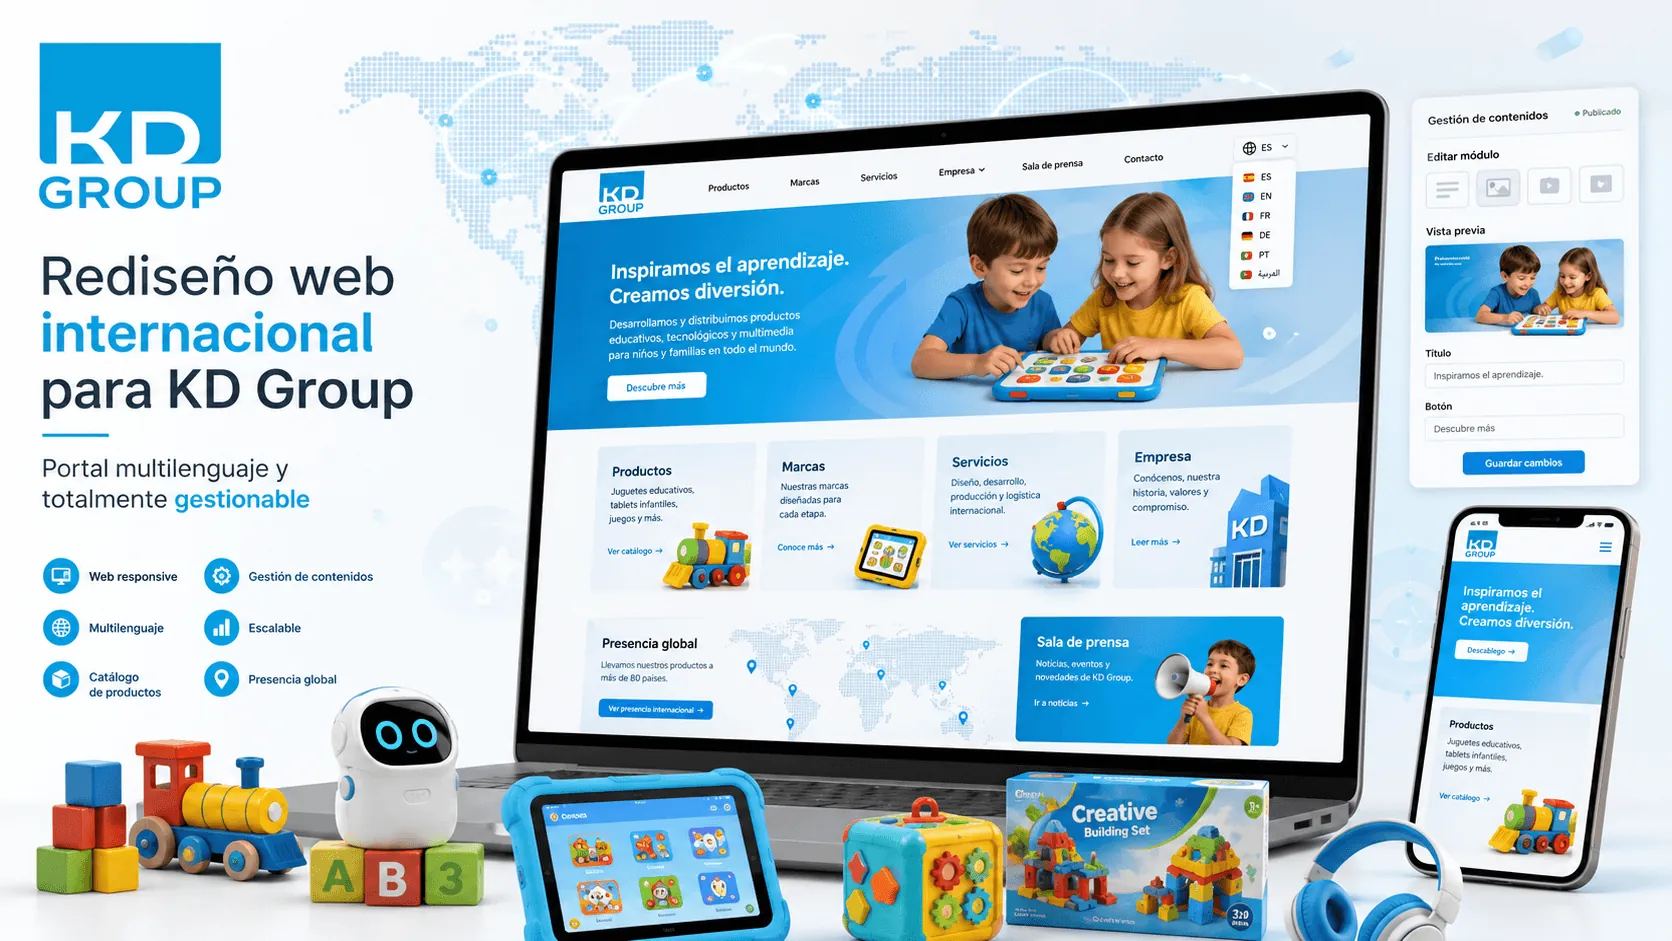 Desenvolupament+6
Web corporativa +2
Sector · Educació i EdTech
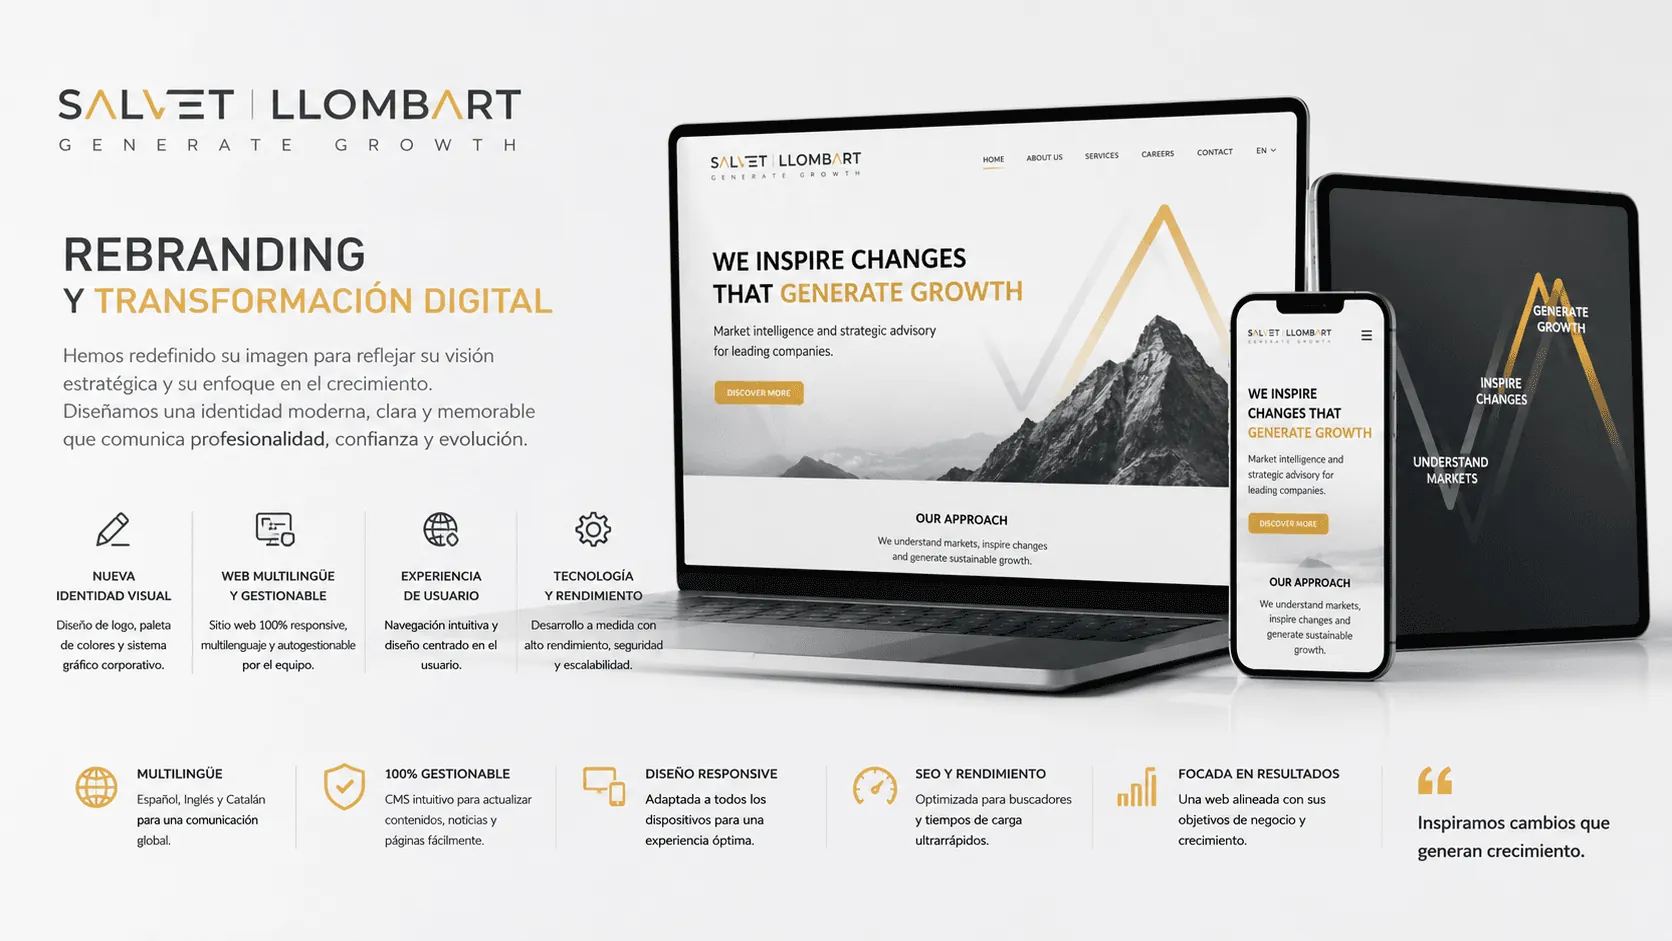 Desenvolupament+2
Web corporativa +3
Sector · Educació i EdTech