“Its a great place !!!”
Cliente verificado

SERVEI
Abans de prohibir o de comprar res, cal saber què s'està fent servir. L'auditoria de shadow AI aixeca l'inventari real d'eines, comptes, agents i aplicacions creades per empleats, i prioritza el risc per dades i criticitat.
Comencem per l'inventari: quines eines d'IA es fan servir, amb quins comptes, qui les paga i quines aplicacions han aparegut sense passar per IT. Es fa amb entrevistes i amb l'evidència tècnica disponible, sense convertir l'exercici en una caça de bruixes.
Després mesurem exposició: quines dades han tocat aquestes eines, quines aplicacions contenen informació de clients o empleats i quins sistemes són crítics. Cada troballa es classifica per probabilitat i impacte.
El lliurable és un informe executiu, l'inventari prioritzat, un pla d'acció a 90 dies i una proposta de carril governat perquè el que el negoci necessita es continuï construint sense tornar al mateix punt.
EL REPTE
No es pot auditar el que no està inventariat. La primera troballa de gairebé tota auditoria d'IA és que la meitat de l'ús no apareix en cap registre.
Eines pagades amb targeta personal, aplicacions muntades en caps de setmana i agents instal·lats sense passar per IT.
Ningú sap quina informació de clients s'ha enviat a quin proveïdor ni què ha quedat guardat als seus servidors.
Quan arriba la pregunta d'auditoria o d'un client gran, no hi ha inventari, ni registre de decisions, ni base jurídica documentada.
ENFOCAMENT
Combinem revisió tècnica, entrevistes i evidències verificables: el que no es pot demostrar no compta com a control.
Revisem comptes, despeses, dominis, repositoris i entorns cloud per localitzar ús d'IA que no passa pels canals oficials.
Per a cada ús identificat, documentem quines dades entren, amb quin proveïdor, on es processen i on queden.
Contrastem cada cas amb RGPD i amb les obligacions d'AI Act que li apliquen, segons la finalitat i el risc del context.
Cada troballa porta acció, responsable i termini: el crític es tanca primer, no el més fàcil d'arreglar.
ENTREGABLES
El resultat és un informe defensable davant de direcció, d'un client corporatiu i d'una autoritat de control.
Inventari d'usos, troballes classificades per severitat i conclusió clara sobre el nivell d'exposició actual.
Cada ús valorat per dada tractada, impacte i probabilitat, amb la prioritat de correcció justificada.
Documentació de proveïdors, finalitats i base jurídica, a punt per incorporar al registre d'activitats.
Accions concretes amb responsable i data, i criteri de verificació per demostrar que cadascuna s'ha tancat.
CONFIANÇA
Revisem sistemes i pràctiques de seguretat en empreses des del 2008, amb presència a Barcelona i Madrid i col·laboració remota a Espanya, Europa, LATAM i EUA. Pràctiques alineades amb ENS i enfocament de mínim privilegi sobre les dades del client.
Dubtes
Explica'ns què necessites sobre auditoria shadow AI. T'ajudarem a convertir-ho en un pla viable i clar.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
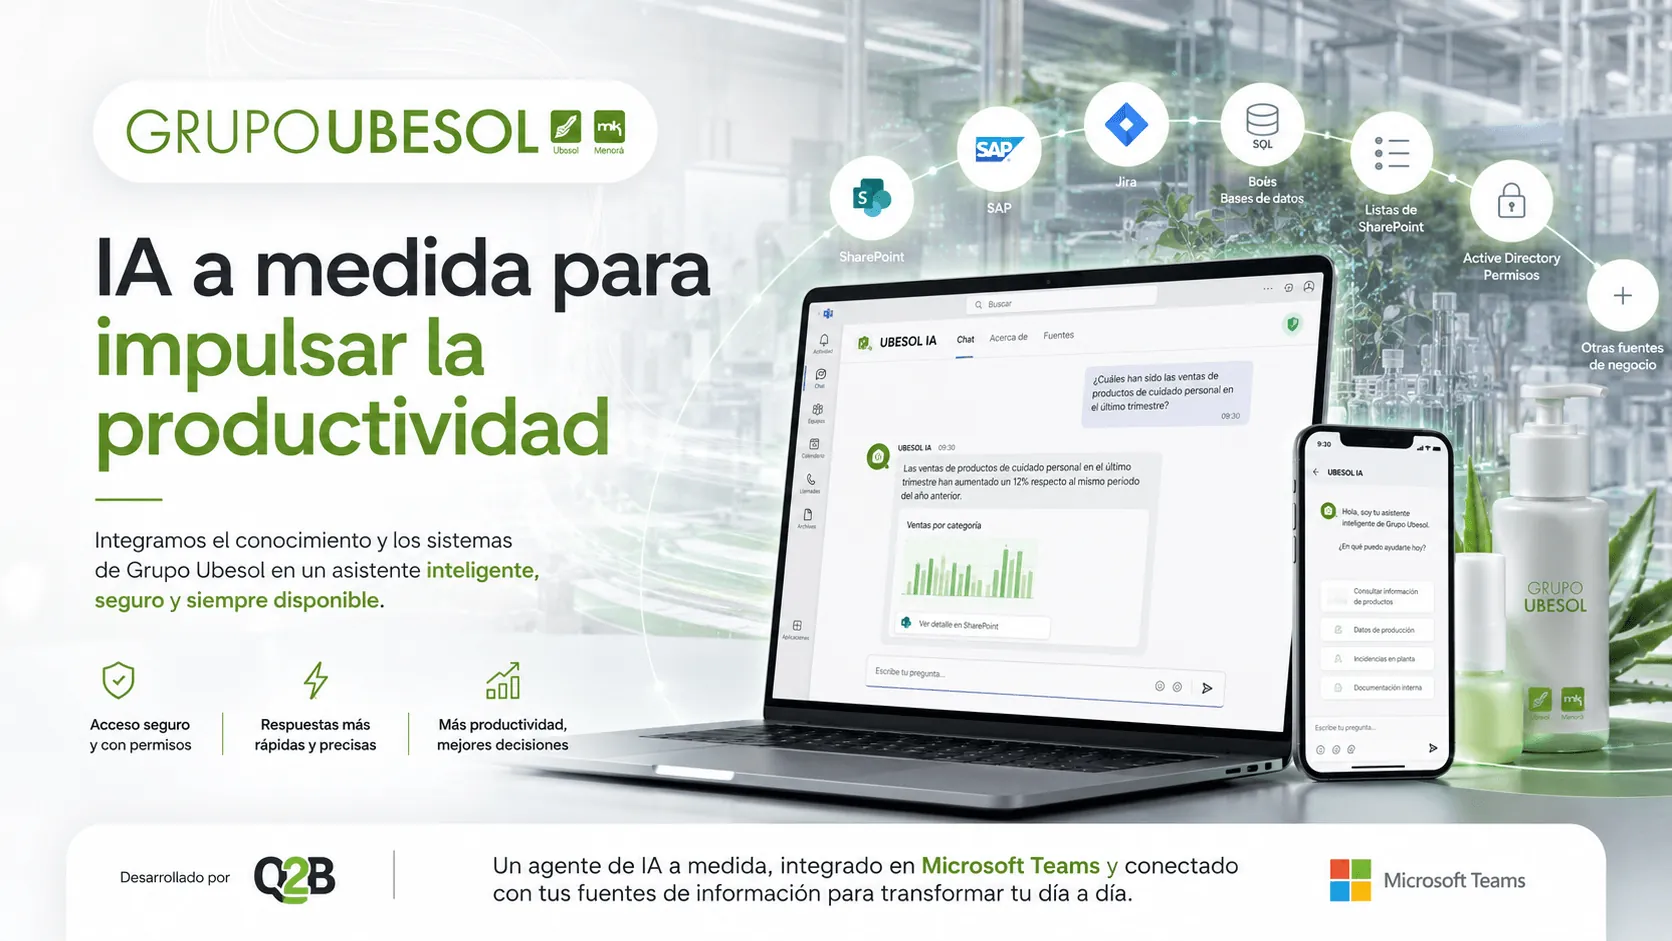 Desenvolupament+7
Plataforma web / SaaS +4
Sector · Indústria i manufactura
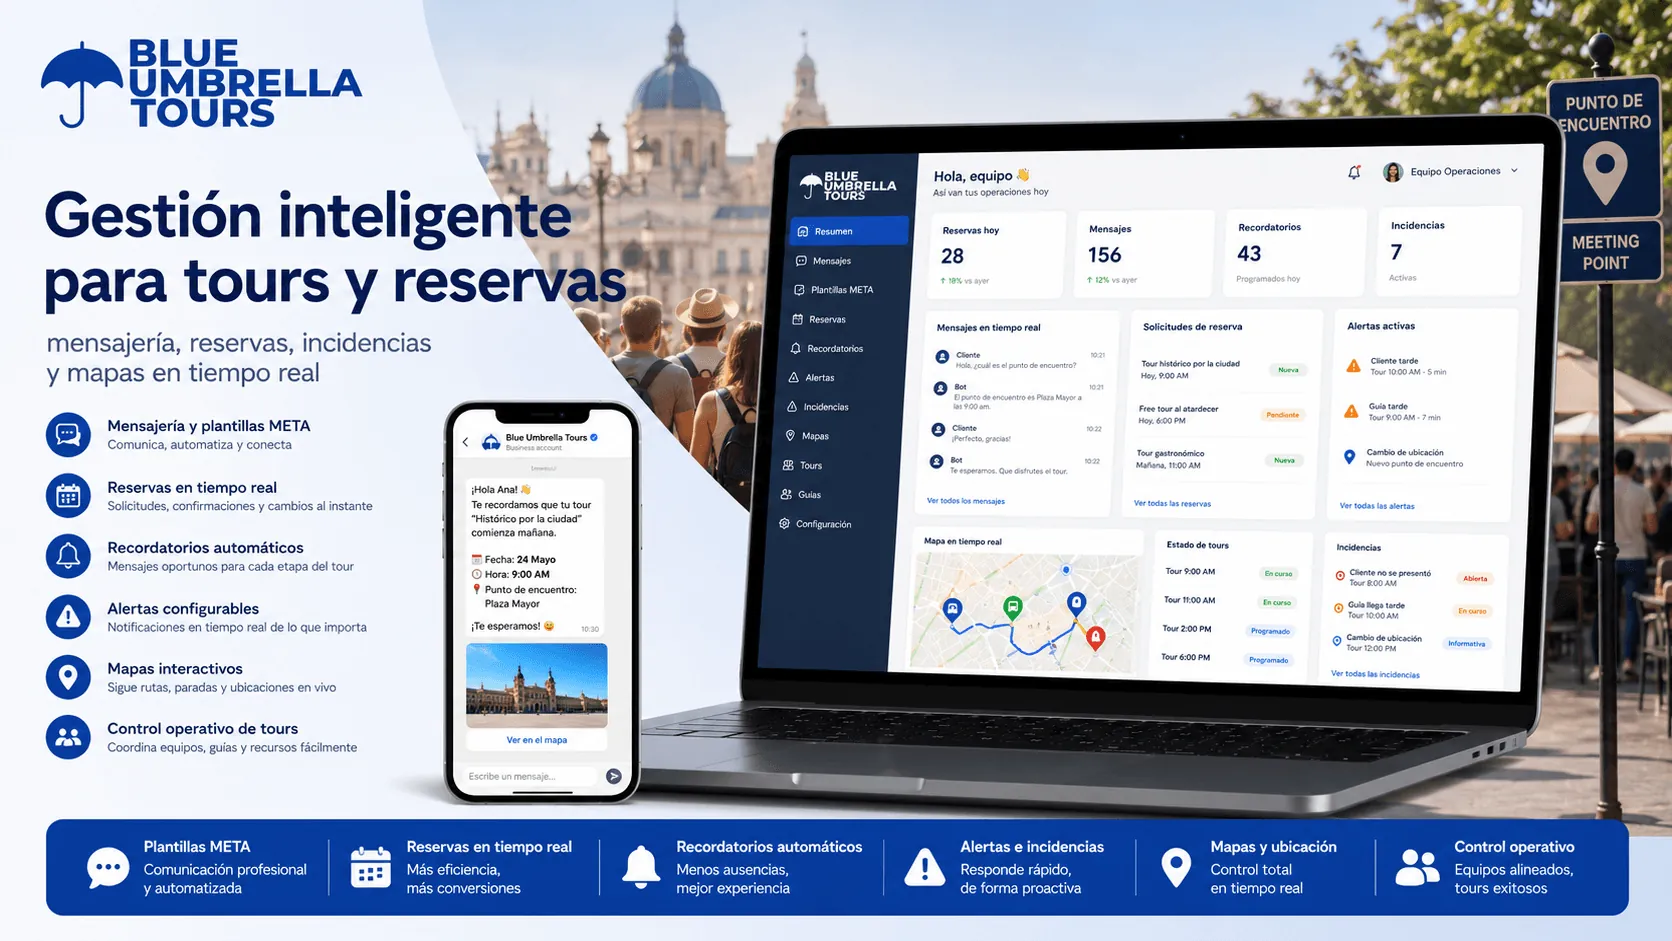 Desenvolupament+7
Plataforma web / SaaS +5
Sector · Hostaleria i turisme
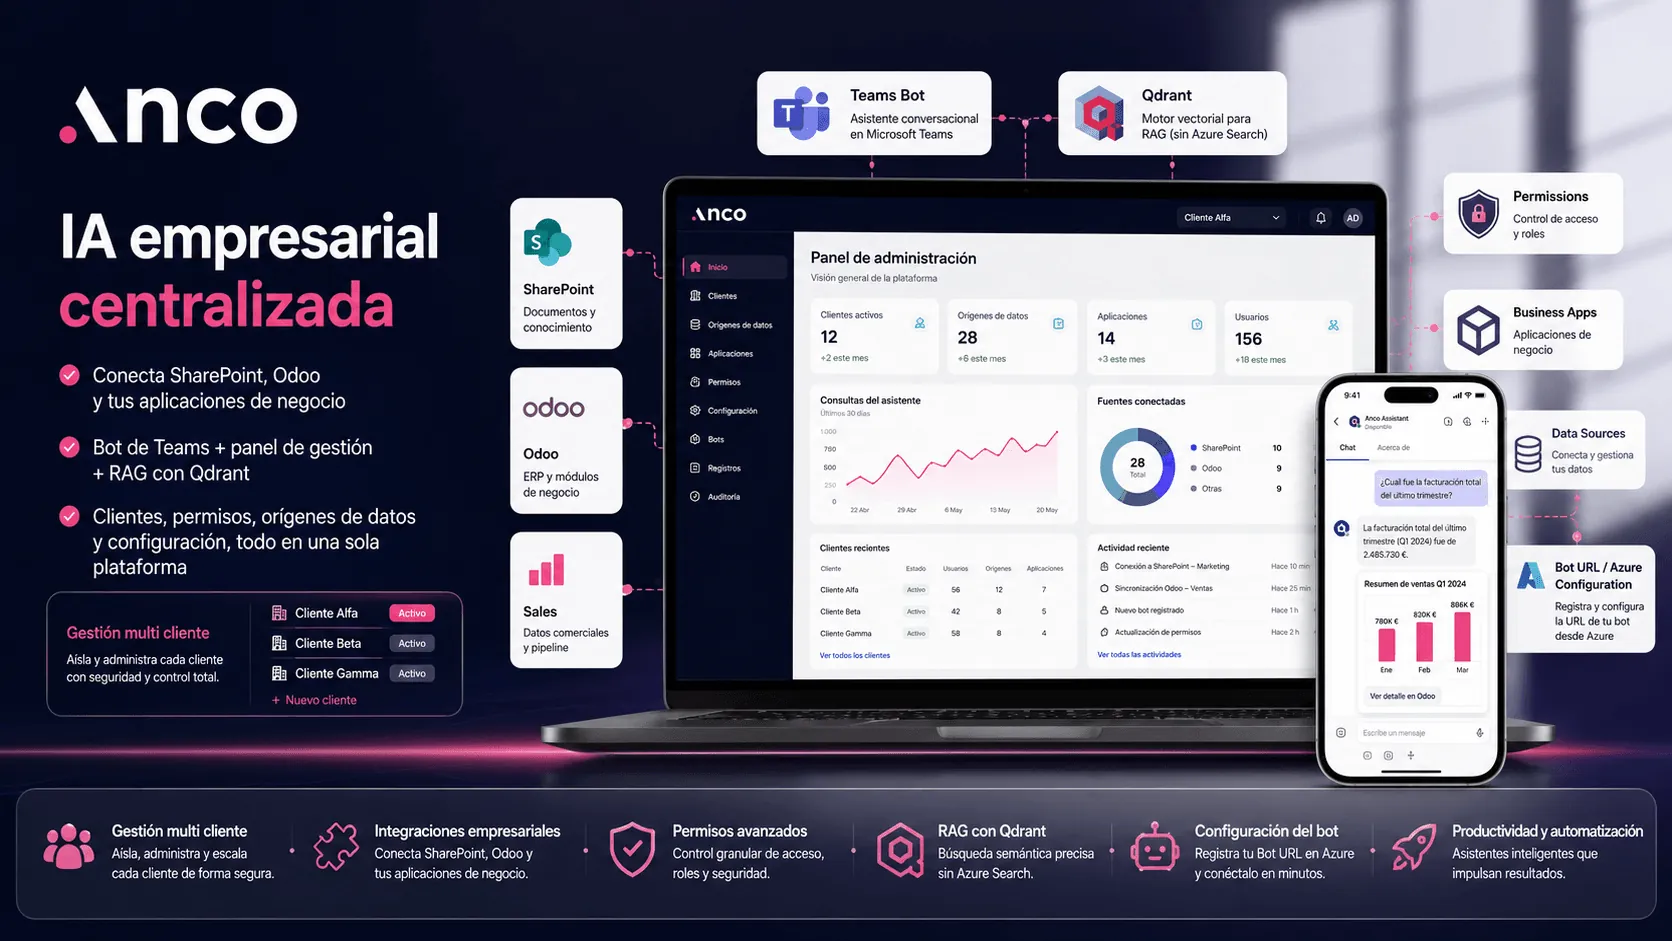 Desenvolupament+7
Plataforma web / SaaS +4
Sector · Indústria i manufactura