Introducció: Aquest és el segon article de la sèrie sobre AWS Cloud WAN. Aquí expliquem com dissenyar un punt centralitzat de sortida a internet que redueixi costos, millori la visibilitat i augmenti la seguretat en arquitectures multi compte, multi regió i multi VPC. També incloem un disseny amb inspecció profunda de paquets utilitzant AWS Network Firewall i recomanacions pràctiques per operar-lo a escala global.
El problema: En entorns distribuïts sense un egress centralitzat apareixen dos problemes principals: ineficiència en costos i pèrdua de control sobre el trànsit sortint. Molts equips despleguen NAT Gateways a cada VPC i en diverses zones de disponibilitat per a alta disponibilitat, cosa que dispara la factura i dispersa punts de control i registre.
Impacte en costos: En un model distribuït és comú tenir diversos NAT Gateways. Per exemple 5 VPCs per 3 AZs cadascuna equival a 15 NAT Gateways. A 0.045 per hora cada NAT Gateway, el cost seria aproximadament 0.675 per hora, prop de 492.75 al mes i al voltant de 5913 a l'any. Intentar centralitzar un NAT Gateway per regió pot reduir el preu per hora però ocasiona càrrecs addicionals per processament de dades i transferències cross AZ, que a la llarga poden resultar més cars.
Pèrdua de visibilitat i control: Quan el trànsit surt per múltiples NAT Gateways es complica aplicar polítiques coherents de seguretat i compliment, centralitzar logging i detecció d'amenaces, o bloquejar i auditar destinacions sospitoses. Això incrementa la complexitat operativa i el risc d'incompliment.
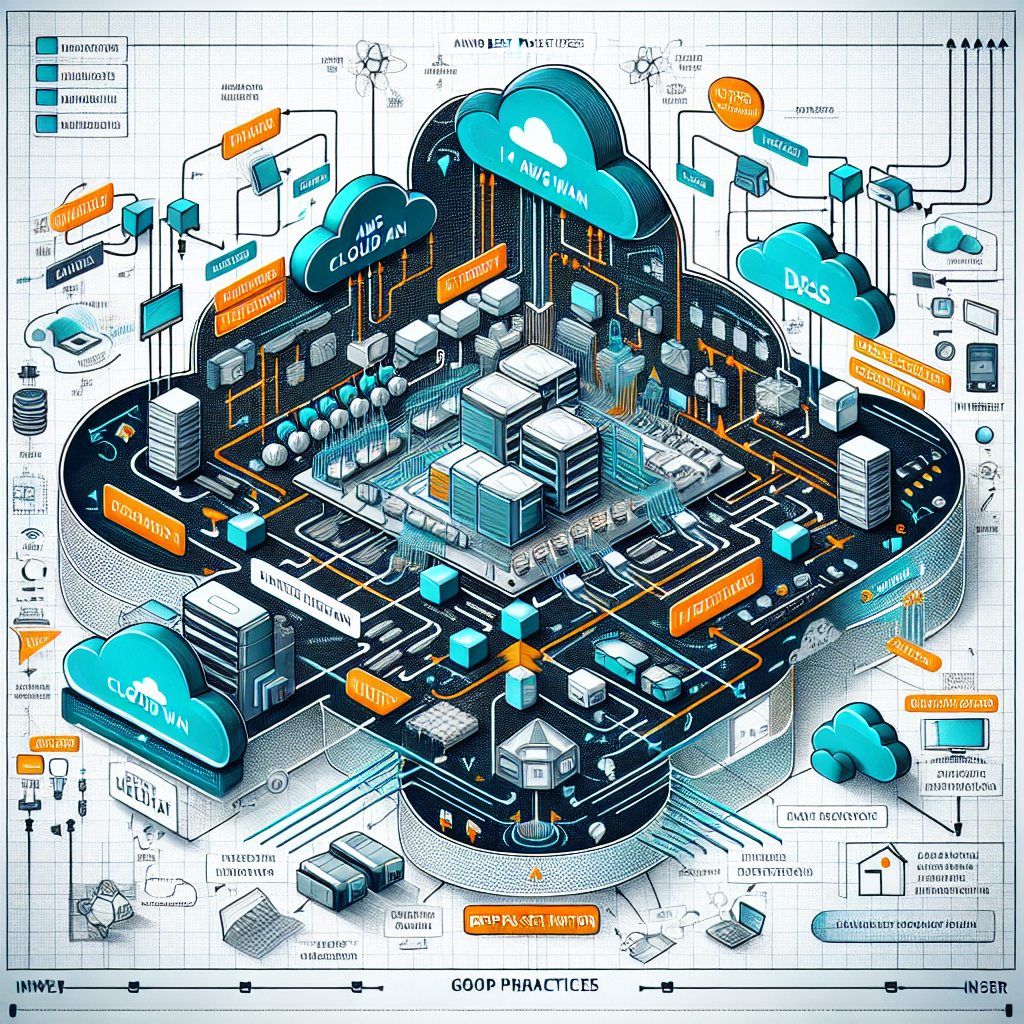
Visió general de l'arquitectura: Una solució eficient utilitza AWS Cloud WAN amb Core Network Edges en diverses regions i segments per a Dev i Prod. Per a la sortida a Internet centralitzada creem un Network Function Group anomenat Egress. Els NFG permeten service insertion per encaminar trànsit cap a funcions de xarxa com firewalls o appliances d'inspecció.
Com encaminar trànsit: Amb una política de Cloud WAN es pot dirigir el trànsit del segment Prod cap al NFG Egress. El VPC d'Egress s'adjunta al NFG i s'escullen les subnets on es col·loquen les interfícies d'attachment. Des d'allà es pot inspeccionar o enviar trànsit cap a la sortida pública.
Disseny del VPC d'Egress: El VPC d'Egress sol contenir almenys tres subnets en l'exemple simplificat una privada on aterra l'attachment de Cloud WAN una d'inspecció i una pública que allotja el NAT Gateway. El flux típic és Workload a Prod -> Cloud WAN -> subnet privada a Egress -> subnet d'inspecció amb Network Firewall -> subnet pública amb NAT Gateway -> Internet Gateway -> Internet.
Inspecció profunda amb AWS Network Firewall: Afegint una subnet d'inspecció i desplegant AWS Network Firewall s'obté filtratge stateful i stateless, URL filtering i deep packet inspection. En crear el firewall se seleccionen les subnets de landing i AWS provisiona endpoints basats en Gateway Load Balancer. És imprescindible ajustar les taules de rutes per forçar el pas per l'endpoint d'inspecció abans d'assolir el NAT Gateway o tornar al Cloud WAN.
Consideracions d'encaminament: Encara que Cloud WAN centralitza la política, encara és necessari actualitzar les taules de rutes de cada VPC adjunta per dirigir trànsit sortint o inspeccionat cap a l'attachment de Cloud WAN correcte. Recomanem utilitzar AWS Managed Prefix Lists per agrupar rangs CIDR interns i referenciar-los en rutes evitant deriva en la configuració i facilitant la governança.
Escalat i costos operatius: Network Firewall escala amb la demanda però afegeix costos de processament per GB aproximats a 0.065 per GB a més del cost de transferència del NAT Gateway i límits de throughput del NAT Gateway (per exemple 45 Gbps per AZ). Modelar aquests costos i planificar escalat horitzontal és crític per a un desplegament realista.
Bones pràctiques de seguretat i operació: centralitzar logging i monitoring integrar registres de Network Firewall amb SIEM i solucions de detecció, automatitzar l'actualització de rutes i d'attachments mitjançant IaC i pipelines CI CD, i aplicar principis de least privilege i segmentació de xarxa amb Cloud WAN i NFGs per minimitzar blast radius.
Lliçons apreses: Quan es crea un attachment de VPC a Cloud WAN AWS provisiona un endpoint tipus Transit Gateway la base de Cloud WAN es recolza en Transit Gateway. A Network Firewall en crear regles stateless cal configurar l'acció aws:forward_to_sfe perquè el trànsit sigui avaluat pels grups stateless. Mantenir llistes de prefixos gestionades facilita l'encaminament i redueix errors humans.
Casos d'ús i flexibilitat: Alguns projectes només necessiten un punt de sortida central sense inspecció per estalviar costos. Altres requereixen inspecció profunda per compliment o prevenció de fuites de dades. Amb Cloud WAN tots dos models poden coexistir i escalar a nivell global permetent aplicar polítiques diferents per segment.
Sobre Q2BSTUDIO: Q2BSTUDIO és una empresa de desenvolupament de programari i aplicacions a mida especialitzada en programari a mida intel·ligència artificial i ciberseguretat. Oferim serveis cloud aws i azure serveis intel·ligència de negoci ia per a empreses agents IA i solucions amb Power BI. Ajudem a dissenyar arquitectures segures i escalables com la descrita integrant seguretat perimetral inspecció profunda i automatització per reduir costos i millorar la visibilitat del trànsit.
Com pot ajudar Q2BSTUDIO: El nostre equip implementa arquitectures de sortida centralitzada i serveis d'inspecció profunda integrant AWS Cloud WAN AWS Network Firewall i solucions complementàries. Realitzem assessoria en programari a mida aplicacions a mida integració d'agents IA i desenvolupament de pipelines de dades per a Power BI a més de serveis de ciberseguretat i intel·ligència artificial per a empreses.
Resum i recomanació final: Centralitzar l'egress amb Cloud WAN i, quan sigui necessari, afegir AWS Network Firewall per a deep packet inspection permet estalviar en costos operatius millorar el control i complir requisits de seguretat. Planifiqueu el dimensionament del NAT Gateway i de Network Firewall modeleu costos de transferència i dades i automatitzeu encaminament i attachments. Si necessiteu ajuda en disseny implementació o automatització contacteu amb Q2BSTUDIO per a solucions a mida en serveis cloud aws i azure desenvolupament de programari a mida intel·ligència artificial ciberseguretat agents IA i power bi.