Aquesta és la segona part de la nostra sèrie sobre AWS Cloud WAN. A la primera part vam explorar els components principals de Cloud WAN i el seu rol en xarxes modernes a AWS.
Introducció: un dels reptes més comuns i sovint subestimats en entorns AWS grans és la sortida a internet centralitzada o internet egress centralitzat. En arquitectures amb diversos comptes, regions i VPCs, disposar d'un NAT Gateway a cada VPC i a cada zona de disponibilitat pot disparar costos i dificultar el control i la monitorització del trànsit sortint.
En aquest article descrivim com AWS Cloud WAN permet consolidar l'egress d'internet en una arquitectura única i escalable, millorant la visibilitat, seguretat i eficiència de costos. Presentem un disseny bàsic de VPC d'egress i un disseny avançat que incorpora AWS Network Firewall per a inspecció de trànsit, incloent detalls d'encaminament i bones pràctiques.
El problema: sense una arquitectura centralitzada d'egress les organitzacions sovint s'enfronten a dos problemes principals: sobrecostos i pèrdua de control sobre el trànsit sortint.
Costos ineficients: en un model d'egress distribuït cada VPC sol tenir el seu propi NAT Gateway a cada AZ per a alta disponibilitat. Per exemple: 5 VPCs per 3 AZs cadascuna resulten en 15 NAT Gateways; 15 NAT Gateways multiplicat per 0.045 per hora equival a 0.675 per hora; cost mensual aproximat 730 hores ˜ 492.75; cost anual aproximat 8.760 hores ˜ 5.913. Implementar un NAT Gateway per regió pot reduir costos horaris, però sol traslladar despeses a processament de dades i transferències cross AZ que incrementen la factura total.
Pèrdua de control i visibilitat: amb múltiples NAT Gateways distribuïts, el trànsit sortint es dispersa en molts punts de sortida cosa que dificulta aplicar polítiques de seguretat consistents, centralitzar logs i detecció d'amenaces, i bloquejar o inspeccionar destinacions sospitoses. A mesura que l'entorn creix, la manca de control centralitzat augmenta la complexitat operativa i els riscos de seguretat.
Visió general de l'arquitectura: per simplificar assumim una implementació per AZ. En la proposta tenim AWS Cloud WAN amb dos Core Network Edges desplegats en dues regions i VPCs de càrrega connectades a segments Dev i Prod. Per gestionar l'accés centralitzat a internet creem un Network Function Group anomenat Egress. Els NFG permeten la inserció de servei per encaminar trànsit a funcions de xarxa com firewalls o appliances d'inspecció.
Flux de trànsit: el segment Prod pot enviar trànsit al NFG Egress mitjançant polítiques de Cloud WAN que propaguen rutes cap a aquest NFG. La VPC d'Egress s'adjunta al NFG especificant el Core Network ID, les subxarxes on es col·locaran les ENIs d'attachment i l'associació amb la taula de rutes de Cloud WAN. D'aquesta manera Cloud WAN pot encaminar el trànsit del segment Prod a través del NFG d'Egress per a inspecció abans de sortir a internet.
Disseny de VPC d'Egress simple: la VPC d'Egress conté almenys dues subxarxes. La subxarxa privada és el punt d'aterratge de l'attachment de Cloud WAN i rep trànsit de les càrregues de treball, després el reenvia al NAT Gateway. La subxarxa pública allotja el NAT Gateway i envia el trànsit a l'Internet Gateway per accedir a internet. Per a trànsit de retorn el NAT Gateway utilitza la seva taula de rutes per dirigir les respostes de nou a l'attachment de Cloud WAN a la subxarxa privada assegurant un encaminament simètric. Components clau: subxarxa privada rep trànsit de Cloud WAN; subxarxa pública allotja el NAT Gateway i es connecta a l'IGW.
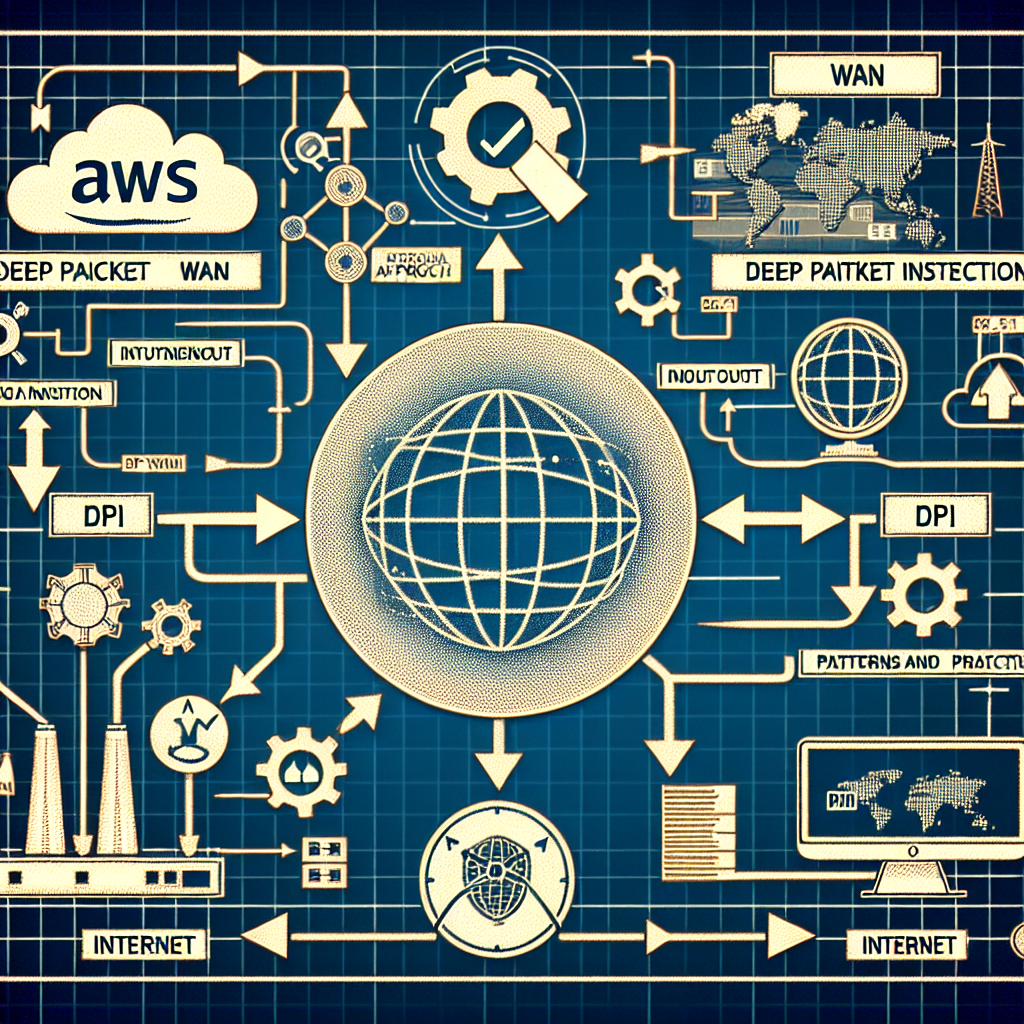
Inspecció profunda de paquets amb AWS Network Firewall i Cloud WAN: amb un petit canvi a la VPC d'Egress podem introduir inspecció de trànsit mitjançant AWS Network Firewall, un servei gestionat que suporta regles estateless i stateful i permet funcions com filtratge d'URL i inspecció profunda.
Per habilitar la inspecció afegim una subxarxa d'inspecció on aterra l'endpoint de Network Firewall. AWS provisiona automàticament un endpoint impulsat per Gateway Load Balancer en aquesta subxarxa. Després de la creació de l'endpoint actualitzem les taules de rutes perquè el trànsit passi per la subxarxa d'inspecció i per Network Firewall abans d'arribar al NAT Gateway o retornar a Cloud WAN. Amb això s'aconsegueix visibilitat i control centralitzat del trànsit sortint.
Bones pràctiques d'encaminament i operació: encara que Cloud WAN facilita el steering del trànsit, continua sent necessari actualitzar les taules de rutes a cada VPC adjunta, manualment o mitjançant automatització. Recomanem crear AWS Managed Prefix Lists amb els rangs CIDR interns i referenciar-les a les taules de rutes per reduir deriva de configuració. Planificar límits de rendiment: els endpoints de Network Firewall escalen amb el trànsit, però els NAT Gateways tenen límits de throughput per AZ d'aproximadament 45 Gbps, per tant si es preveu alta demanda cal planificar escalat horitzontal.
Costos i modelatge: en dissenyar la solució tingui en compte les tarifes de processament de dades. Network Firewall afegeix càrrecs de processament aproximats de 0.065 per GB i NAT Gateway afegeix els seus propis càrrecs per dades processades. Aquests costos s'han de modelar abans del desplegament per prendre decisions informades entre estalvi i control.
Lliçons apreses: en crear un attachment de VPC a Cloud WAN AWS provisiona un endpoint de tipus Transit Gateway; en regles estateless de Network Firewall és imprescindible establir explícitament accions per forwardear a l'avaluació si es vol que el trànsit sigui avaluat; automatitzar l'actualització de taules de rutes simplifica l'operació; usar prefix lists per CIDRs redueix errors; i mesurar límits de throughput i costos de processament és clau per escalabilitat i pressupost.
Patrons de disseny: depèn de requisits. En alguns casos n'hi ha prou amb un punt d'egress sense inspecció per estalviar costos. En entorns regulats o amb alt risc és recomanable inserir una capa d'inspecció amb Network Firewall i possiblement appliances addicionals. Amb Cloud WAN ambdós models poden coexistir i escalar globalment, permetent polítiques diferenciades per segment.
Com pot ajudar Q2BSTUDIO: a Q2BSTUDIO som una empresa de desenvolupament de programari i aplicacions a mida, especialistes en intel·ligència artificial i ciberseguretat. Ajudem a dissenyar i implementar arquitectures de xarxa al núvol optimitzades amb serveis cloud aws i azure, integrant solucions de programari a mida, intel·ligència artificial i ia per a empreses. Oferim serveis d'intel·ligència de negoci i power bi, implementació d'agents ia i consultoria en ciberseguretat per assegurar que els seus patrons d'egress compleixen polítiques de compliment i rendiment.
Serveis recomanats per Q2BSTUDIO: avaluació d'arquitectura cloud i optimització de costos; disseny i implementació de VPCs d'egress centralitzades i NFGs amb Cloud WAN; desplegament i tuning d'AWS Network Firewall per a deep packet inspection; desenvolupament de programari a mida per integració amb sistemes de logging i SIEM; solucions d'intel·ligència artificial i IA per anàlisi de trànsit i detecció d'amenaces; serveis de business intelligence amb Power BI per visibilitat executiva.
Conclusió: centralitzar l'egress amb AWS Cloud WAN permet reduir la complexitat operativa, aplicar polítiques de seguretat homogènies i guanyar visibilitat del trànsit sortint. Afegir inspecció profunda amb AWS Network Firewall aporta control i compliment quan és necessari. Q2BSTUDIO pot acompanyar la seva organització en el disseny, desenvolupament i implementació d'aquestes solucions, combinant experiència en programari a mida, aplicacions a mida, intel·ligència artificial, ciberseguretat i serveis cloud aws i azure per aconseguir una solució segura, escalable i alineada amb els seus objectius de negoci.
Contacti amb Q2BSTUDIO per a una assessoria personalitzada i projecte a mida que inclogui auditoria de costos de NAT Gateways i Network Firewall, automatització d'encaminament i desplegament de solucions d'intel·ligència de negoci com power bi. Paraules clau per SEO incloses al llarg del text: aplicacions a mida, programari a mida, intel·ligència artificial, ciberseguretat, serveis cloud aws i azure, serveis intel·ligència de negoci, ia per a empreses, agents IA, power bi.