“Sencillamente magnífico!! Lograron no solo cumplir, sino realzar nuestro proyecto con ideas innovadoras y una ejecución impecable. Este logro ha sido fundamental para nuestro éxito empresarial reciente. Un equipo profes…”
Cliente verificado

SEGURETAT D'APLICACIONS
Provem la teva app iOS o Android pels riscos que importen —emmagatzematge local, APIs mòbils i permisos— i lliurem troballes prioritzades amb remeiació verificable.
Un pentesting d'apps mòbils té sentit quan tens una app iOS o Android que gestiona dades sensibles i necessites validar-ne els riscos específics —emmagatzematge local, APIs mòbils i permisos— més enllà de la seguretat genèrica d'una web. Abans d'executar cap prova, definim per escrit l'abast, els límits, els actius i els criteris d'èxit perquè el resultat sigui verificable i auditable.
Treballem des de Barcelona i Madrid i en remot amb equips d'Espanya, Europa, Llatinoamèrica i els Estats Units. El procés combina reunions d'abast, lliurables verificables i documentació de cada troballa perquè l'avenç sigui visible.
Lliurem informes, evidències i configuracions en comptes de la teva empresa i sota acord de confidencialitat. Així pots auditar, remeiar o canviar de proveïdor sense dependre d'accessos privats ni de resultats no documentats.
Provem la teva app iOS o Android pels riscos que importen —emmagatzematge local, APIs mòbils i permisos— i lliurem troballes prioritzades amb remeiació verificable. Per això prioritzem un procés repetible i documentat que pots auditar i reutilitzar en cada revisió de seguretat.
EL REPTE
les apps mòbils exposen APIs i dades sense auditar
Tokens, credencials i memòries cau queden exposats al dispositiu i permeten escalar privilegis.
Aplicacions que no validen certificats o accepten trànsit en clar deixen les dades a mercè d'un atacant.
Endpoints i fluxos que confien en el client permeten alterar preus, permisos o estats sense autorització.
ENFOCAMENT
Avancem amb decisions mesurables i lliuraments que ja aporten valor.
Acordem quines aplicacions, entorns i superfícies es proven i què queda fora per no afectar producció.
Revisem el binari, l'emmagatzematge i el trànsit en temps d'execució per localitzar debilitats.
Confirmem cada vulnerabilitat amb proves d'impacte mesurat i documentem el risc real associat.
Entreguem troballes ordenades per severitat amb passos concrets per corregir-les i verificar el tancament.
LLIURABLES
Entreguem una base operativa que el teu equip pot governar i seguir millorant.
Resum de la postura de seguretat de l'app amb severitats i exposició per a direcció.
Detall de cada vulnerabilitat amb evidència, vector d'atac i puntuació de risc.
Accions correctives ordenades per criticitat amb referències i criteris de verificació.
Revisió conjunta de resultats i prova posterior per confirmar que les correccions són efectives.
CONFIANÇA
Fem auditories i test d'intrusió des de Barcelona i Madrid, amb informes accionables i sota control del client.
Dubtes
Explica'ns què necessites sobre pentesting apps mòbils. T'ajudarem a convertir-ho en un pla viable i clar.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
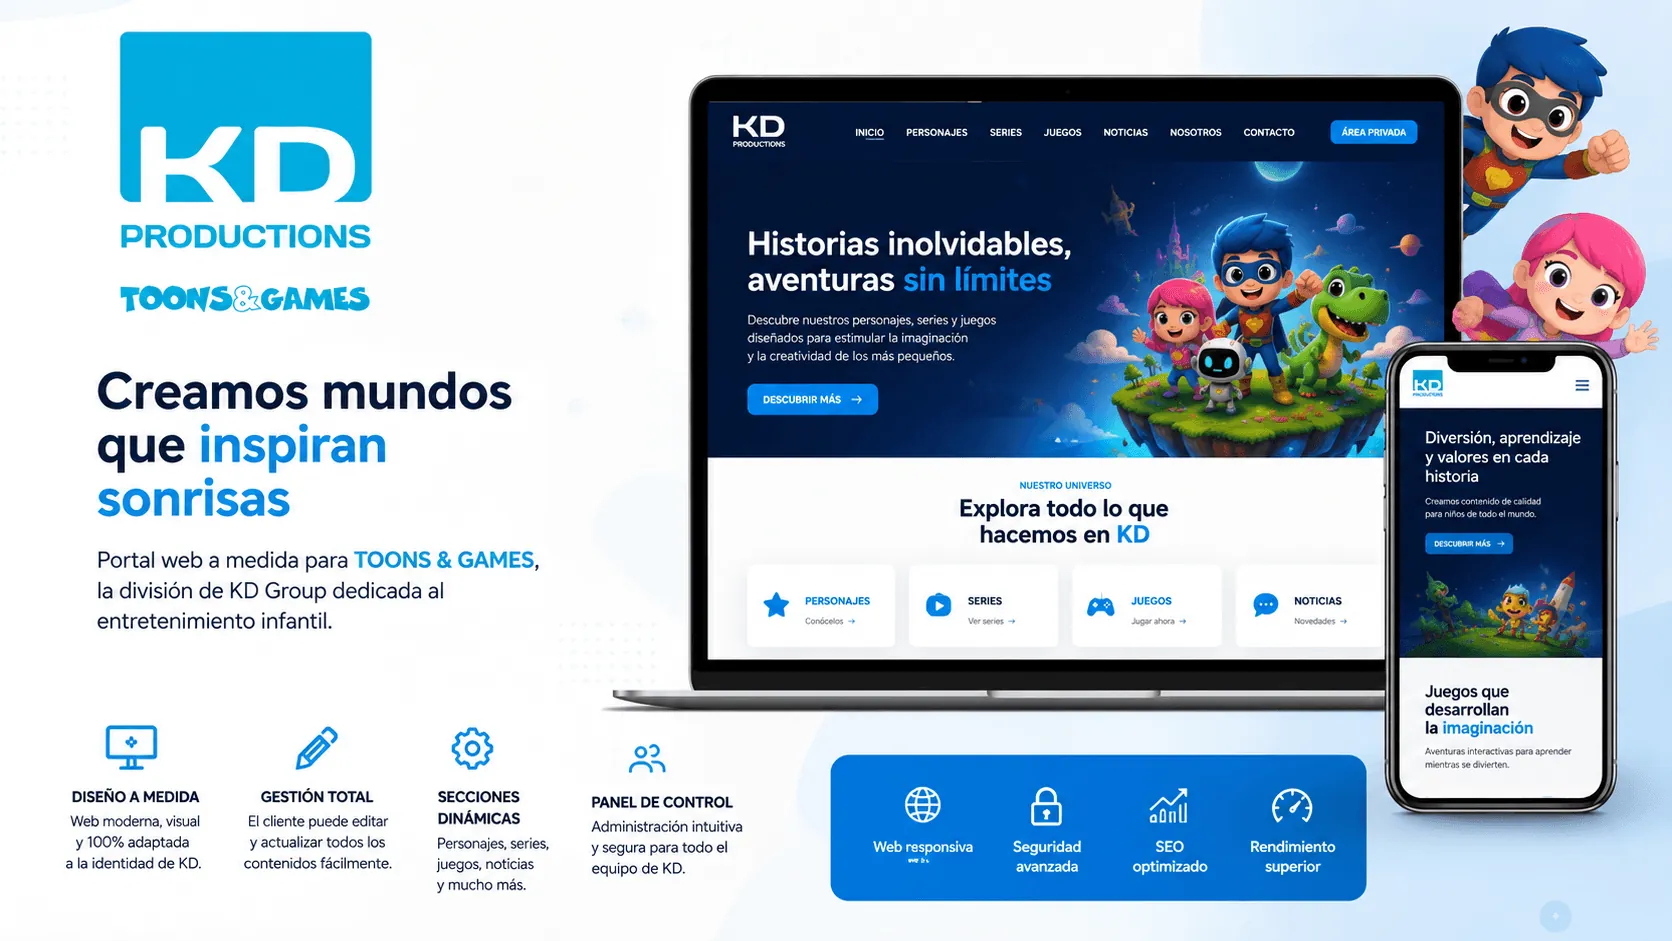 Desenvolupament+4
Web corporativa +1
Sector · Mitjana i entreteniment
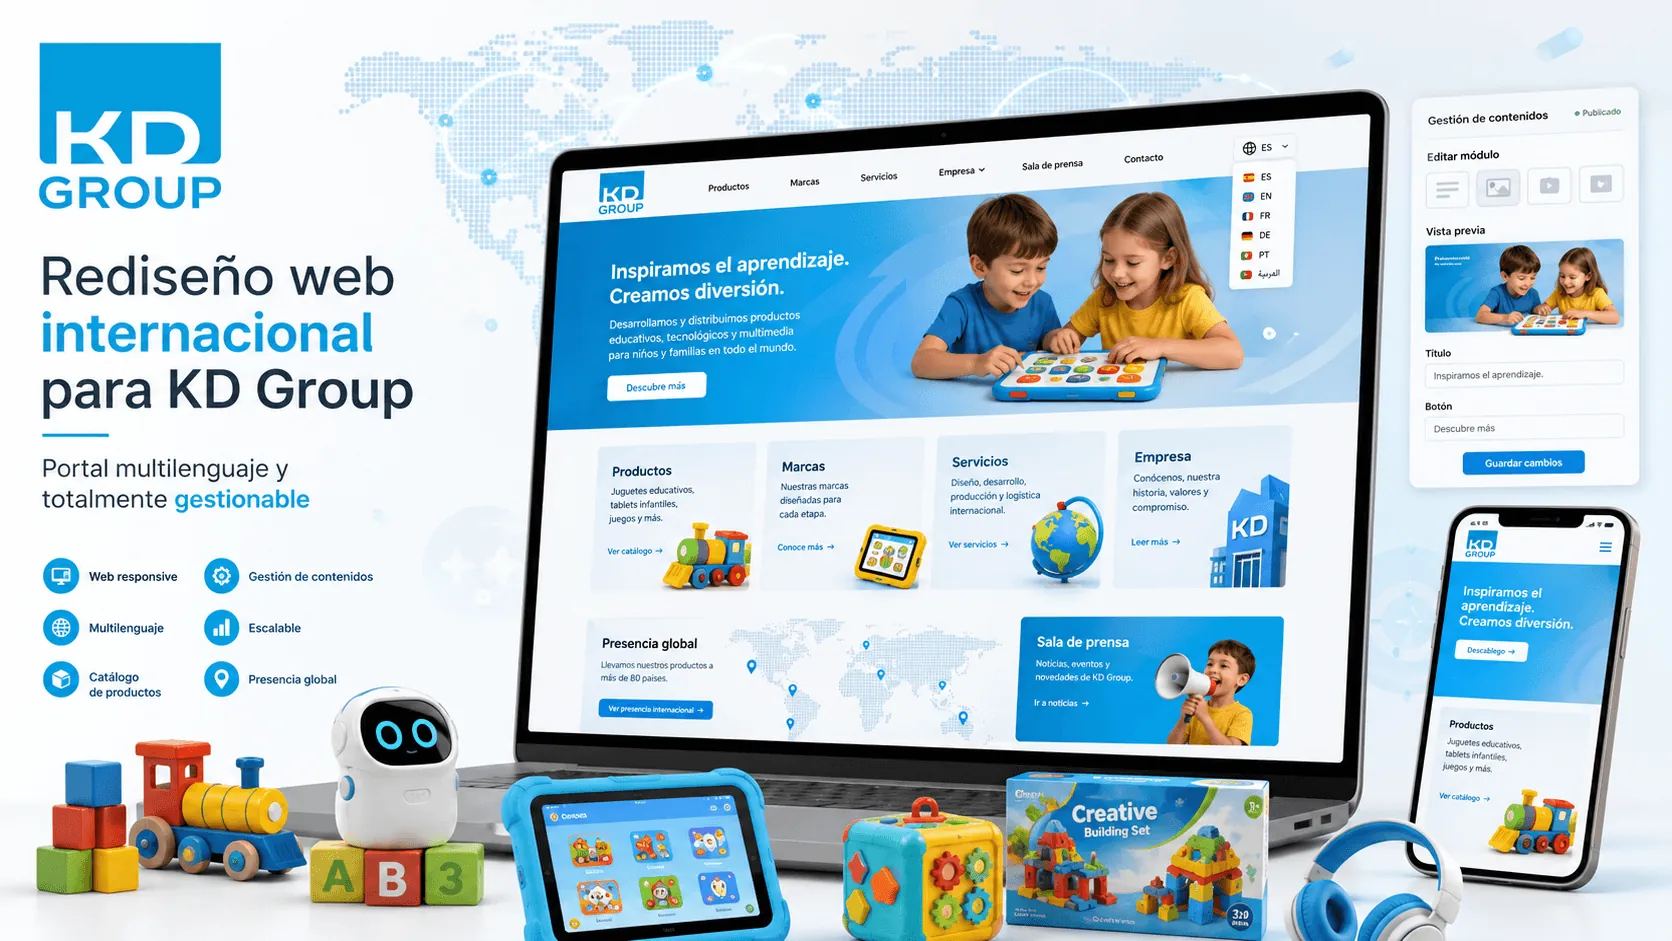 Desenvolupament+6
Web corporativa +2
Sector · Educació i EdTech
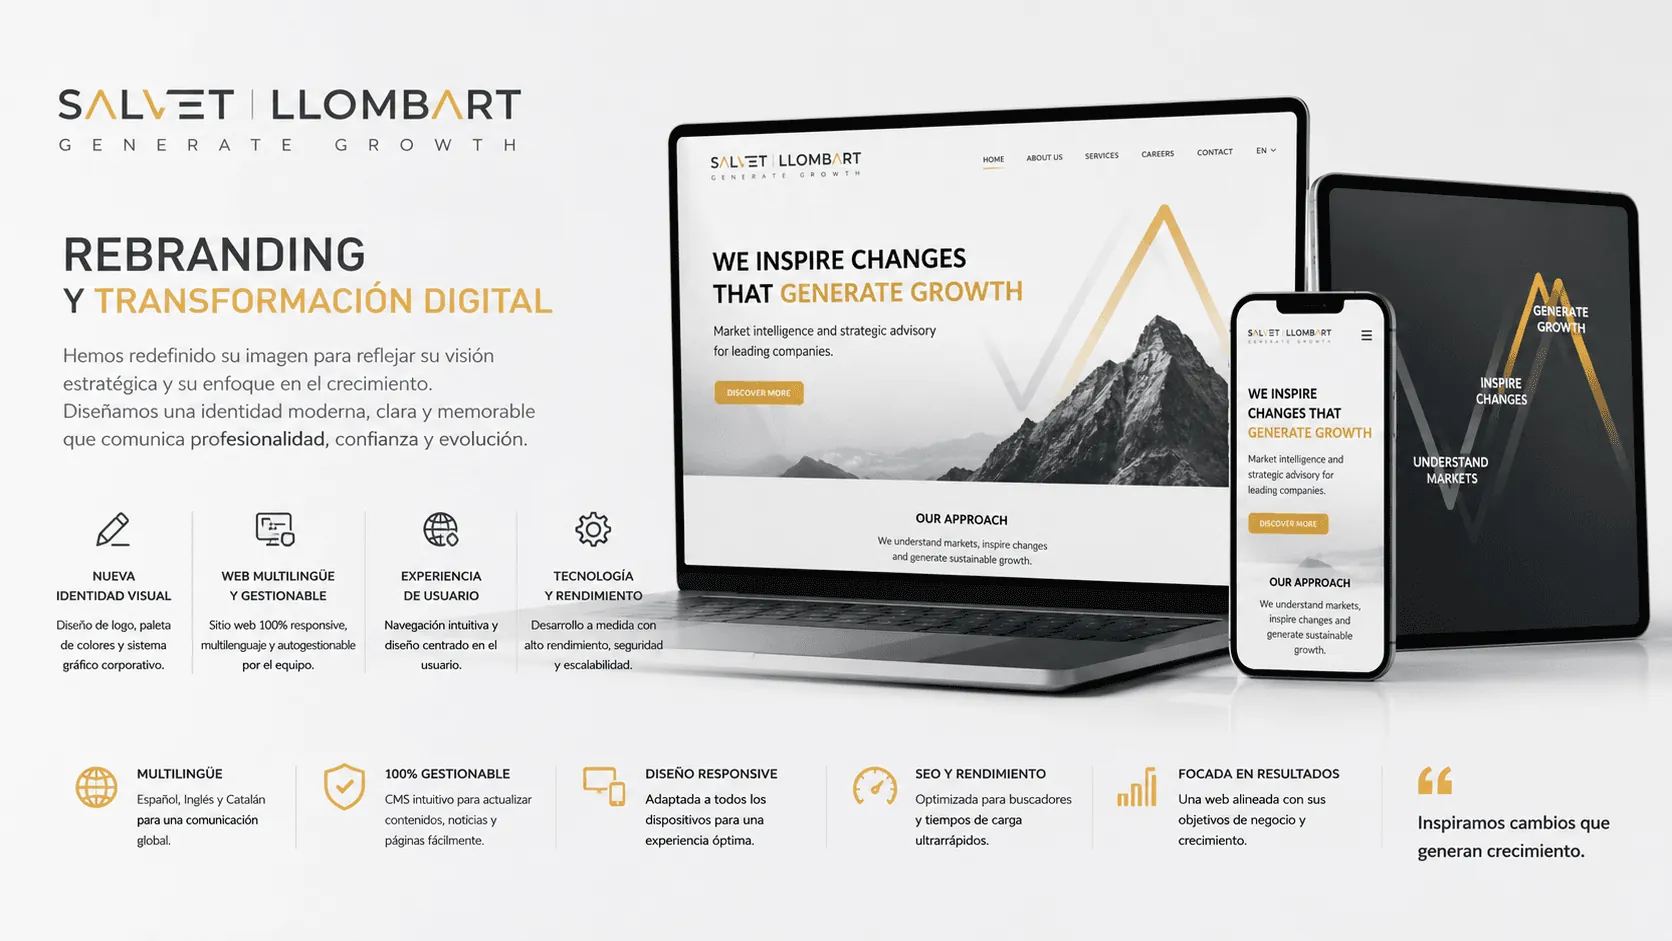 Desenvolupament+2
Web corporativa +3
Sector · Educació i EdTech