“Cercanos, ejecución impecable y resultados que hablan por sí solos. El proyecto se convirtió en un referente.”
Cliente verificado

SERVICIO
Antes de prohibir o de comprar nada, hay que saber qué se está usando. La auditoría de shadow AI levanta el inventario real de herramientas, cuentas, agentes y aplicaciones creadas por empleados, y prioriza el riesgo por datos y criticidad.
Empezamos por el inventario: qué herramientas de IA se usan, con qué cuentas, quién las paga y qué aplicaciones han aparecido sin pasar por IT. Se hace con entrevistas y con la evidencia técnica disponible, sin convertir el ejercicio en una caza de brujas.
Después medimos exposición: qué datos han tocado esas herramientas, qué aplicaciones contienen información de clientes o empleados y qué sistemas son críticos para la operación. Cada hallazgo se clasifica por probabilidad e impacto.
El entregable es un informe ejecutivo, el inventario priorizado, un plan de acción a 90 días y una propuesta de carril gobernado para que lo que el negocio necesita siga construyéndose sin volver al mismo punto.
EL RETO
No se puede auditar lo que no está inventariado. El primer hallazgo de casi toda auditoría de IA es que la mitad del uso no aparece en ningún registro.
Herramientas pagadas con tarjeta personal, aplicaciones montadas en fines de semana y agentes instalados sin pasar por IT.
Nadie sabe qué información de clientes se ha enviado a qué proveedor ni qué ha quedado guardado en sus servidores.
Cuando llega la pregunta de auditoría o de un cliente grande, no hay inventario, ni registro de decisiones, ni base jurídica documentada.
ENFOQUE
Combinamos revisión técnica, entrevistas y evidencias verificables: lo que no se puede demostrar, no cuenta como control.
Revisamos cuentas, gastos, dominios, repositorios y entornos cloud para localizar uso de IA que no pasa por los canales oficiales.
Para cada uso identificado, documentamos qué datos entran, con qué proveedor, dónde se procesan y dónde quedan.
Contrastamos cada caso con RGPD y con las obligaciones de AI Act que le aplican, según su finalidad y el riesgo del contexto.
Cada hallazgo lleva acción, responsable y plazo: lo crítico se cierra primero, no lo más fácil de arreglar.
ENTREGABLES
El resultado es un informe defendible ante dirección, ante un cliente corporativo y ante una autoridad de control.
Inventario de usos, hallazgos clasificados por severidad y conclusión clara sobre el nivel de exposición actual.
Cada uso valorado por dato tratado, impacto y probabilidad, con la prioridad de corrección justificada.
Documentación de proveedores, finalidades y base jurídica, lista para incorporar al registro de actividades.
Acciones concretas con responsable y fecha, y criterio de verificación para demostrar que cada una se ha cerrado.
CONFIANZA
Revisamos sistemas y prácticas de seguridad en empresas desde 2008, con presencia en Barcelona y Madrid y colaboración remota en España, Europa, LATAM y EEUU. Prácticas alineadas con ENS y enfoque de mínimo privilegio sobre los datos del cliente.
Dudas frecuentes
Cuéntanos qué necesitas sobre auditoría shadow AI. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
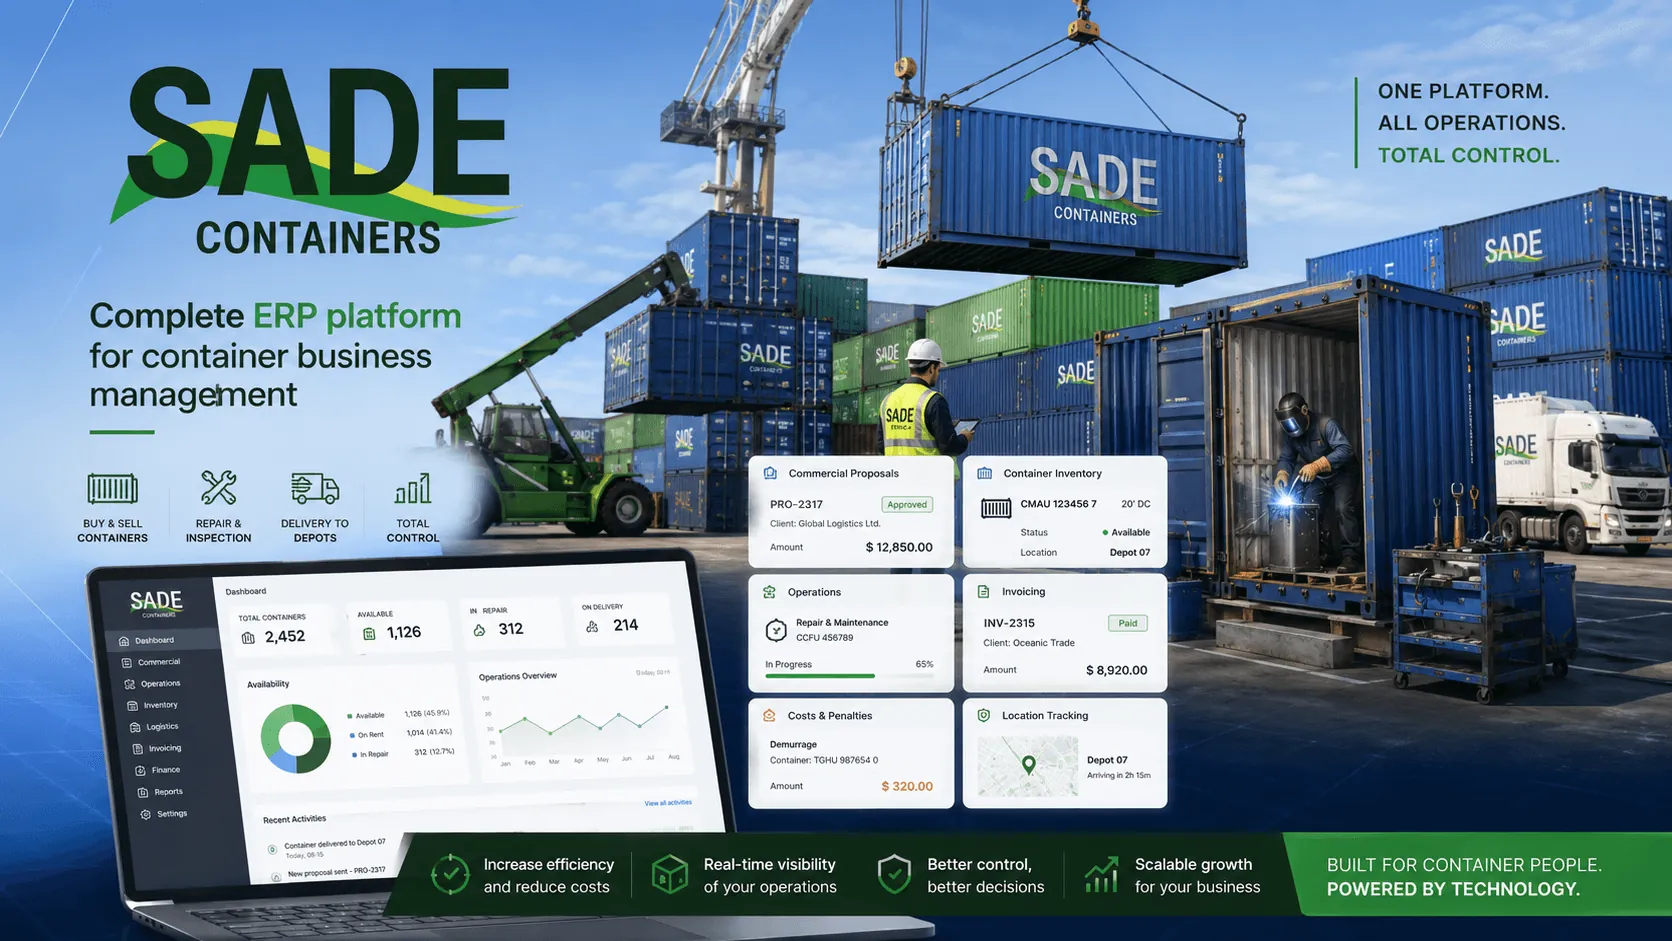 Desarrollo+8
Plataforma web / SaaS +5
Sector · Logística y transporte
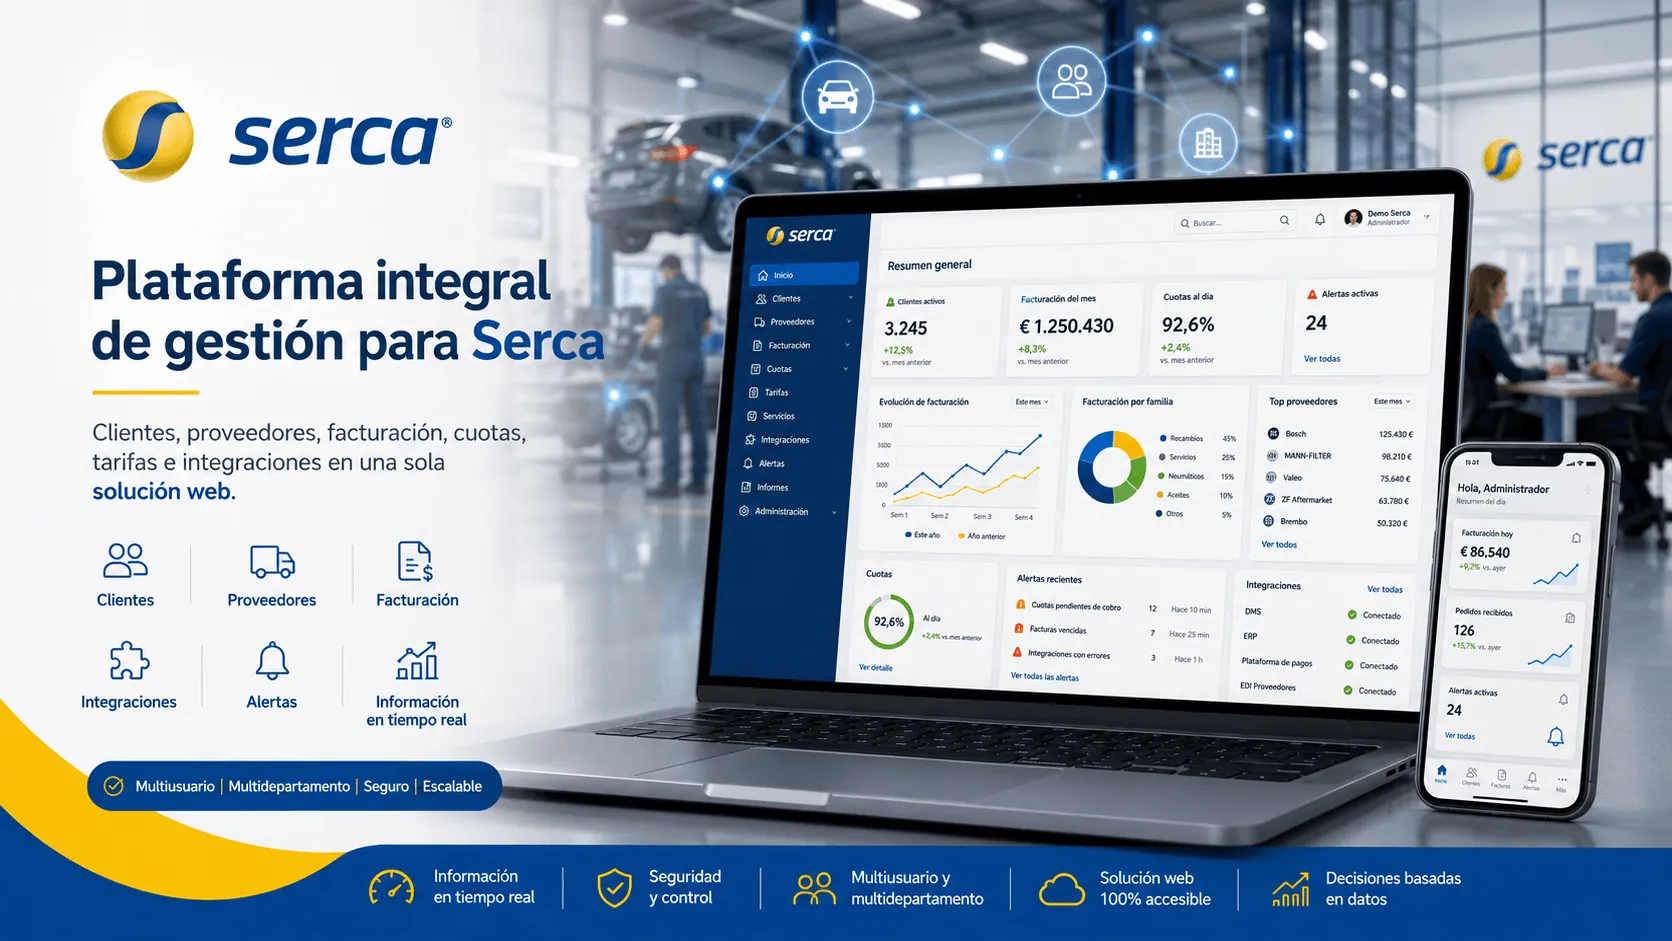 Desarrollo+9
E-commerce / tienda online +8
Sector · Educación y EdTech
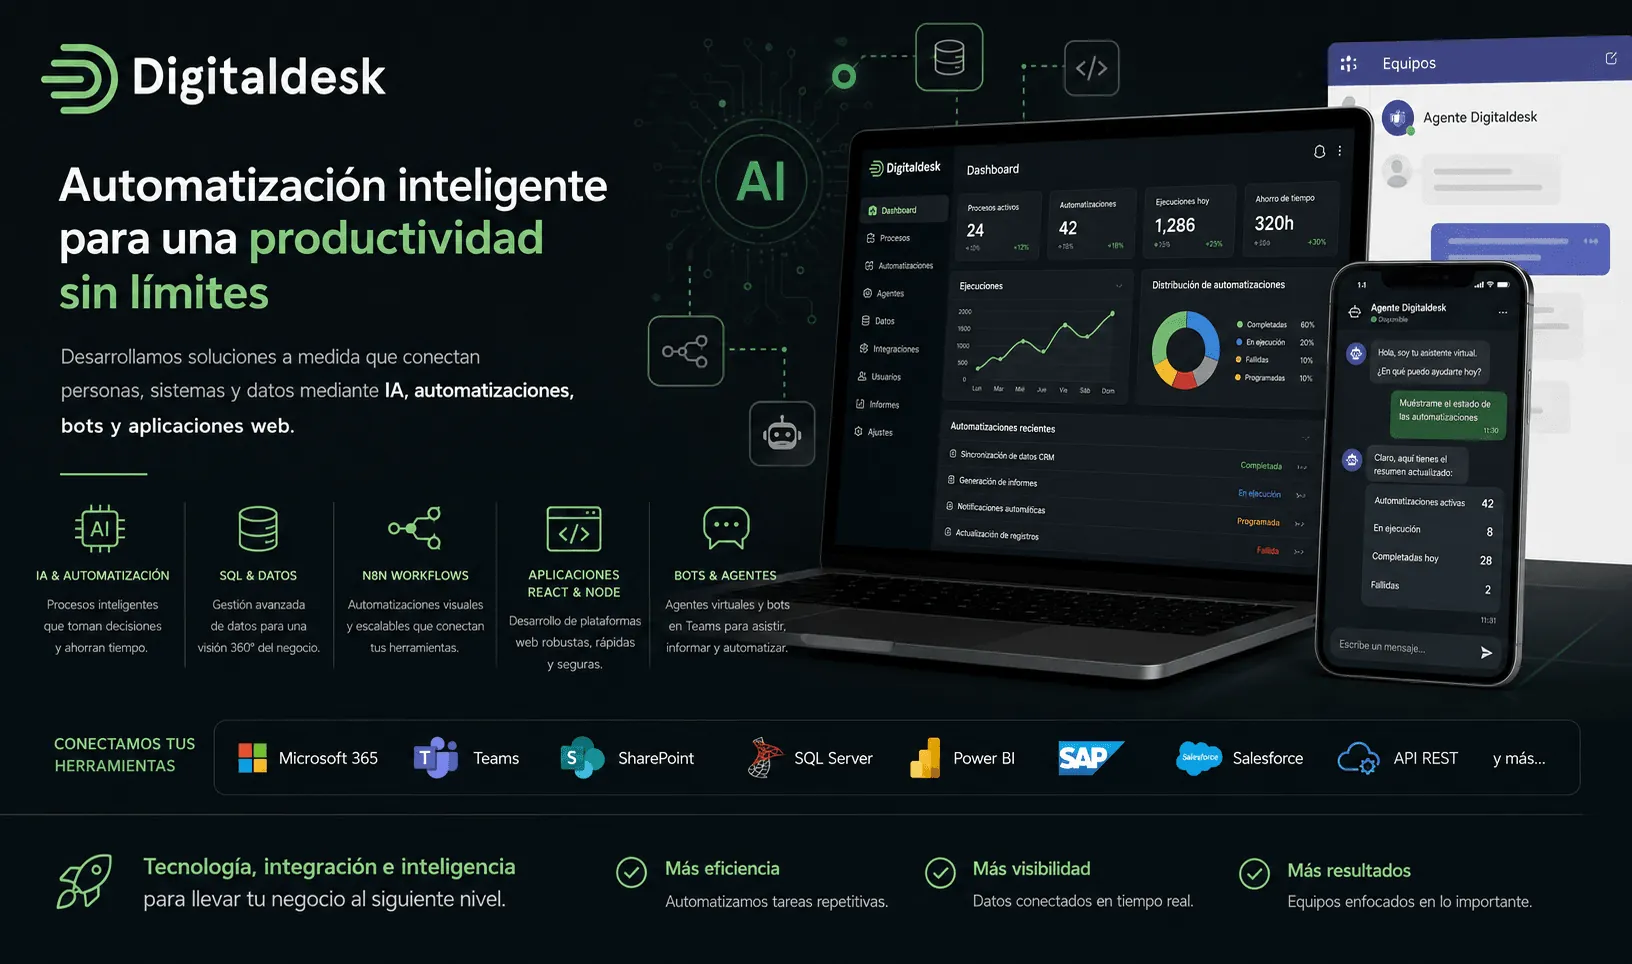 Desarrollo+11
App móvil (iOS / Android) +10
Sector · Servicios profesionales