“Sencillamente magnífico!! Lograron no solo cumplir, sino realzar nuestro proyecto con ideas innovadoras y una ejecución impecable. Este logro ha sido fundamental para nuestro éxito empresarial reciente. Un equipo profes…”
Cliente verificado

CIBERSEGURIDAD
Ayudamos a entidades financieras a preparar el cumplimiento de DORA: resiliencia operativa digital, gestión de riesgo TIC y plan de continuidad, con evidencia para el supervisor.
El cumplimiento DORA tiene sentido cuando necesitas cumplir la normativa europea de resiliencia operativa del sector financiero, no la normativa general de administración pública. Antes de elegir herramientas, definimos los recorridos, los datos y las decisiones que deben quedar bajo control de tu empresa.
Trabajamos desde Barcelona y Madrid y en remoto con equipos de España, Europa, LATAM y Estados Unidos. El proceso combina reuniones de decisión, entregas verificables y documentación para que el avance sea visible.
Entregamos código, repositorios, configuraciones y documentación en cuentas de tu empresa. Así puedes auditar, evolucionar o cambiar de proveedor sin depender de licencias o accesos privados.
Ayudamos a entidades financieras a preparar el cumplimiento de DORA: resiliencia operativa digital, gestión de riesgo TIC y plan de continuidad, con evidencia para el supervisor. Por eso priorizamos una solución mantenible, medible y preparada para evolucionar sin rehacer la base.
EL RETO
el sector financiero exige resiliencia digital demostrable
DORA obliga a las entidades financieras a demostrar capacidad de resistir y recuperarse de incidentes TIC con pruebas verificables.
El control de terceros tecnológicos impone registrar y evaluar riesgos de cada proveedor crítico de forma continua.
Los test de continuidad y penetración exigidos requieren planificación y evidencias que muchas entidades aún no producen.
ENFOQUE
Avanzamos con decisiones medibles y entregas que ya aportan valor.
Evaluamos el estado actual de la entidad frente a los cinco pilares del reglamento para detectar incumplimientos.
Definimos políticas y procesos de gestión de incidentes, continuidad y proveedores alineados con DORA.
Catalogamos y clasificamos los proveedores TIC según su criticidad para el negocio y establecemos su control.
Diseñamos y ejecutamos test de continuidad y penetración con evidencias documentadas y trazables.
ENTREGABLES
Entregamos una base operativa que tu equipo puede gobernar y seguir mejorando.
Diagnóstico con las carencias frente a DORA y las acciones necesarias para alcanzar el cumplimiento.
Documento marco de gestión de incidentes TIC, continuidad de negocio y reporte a autoridades.
Inventario clasificado por criticidad con la evaluación de riesgos de cada tercero tecnológico.
Resultados documentados de test de resiliencia con plan de remediación de hallazgos.
CONFIANZA
Cubrimos gestión de riesgo TIC, continuidad y pruebas de resiliencia con trazabilidad documentada.
Dudas frecuentes
Cuéntanos qué necesitas sobre cumplimiento DORA. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
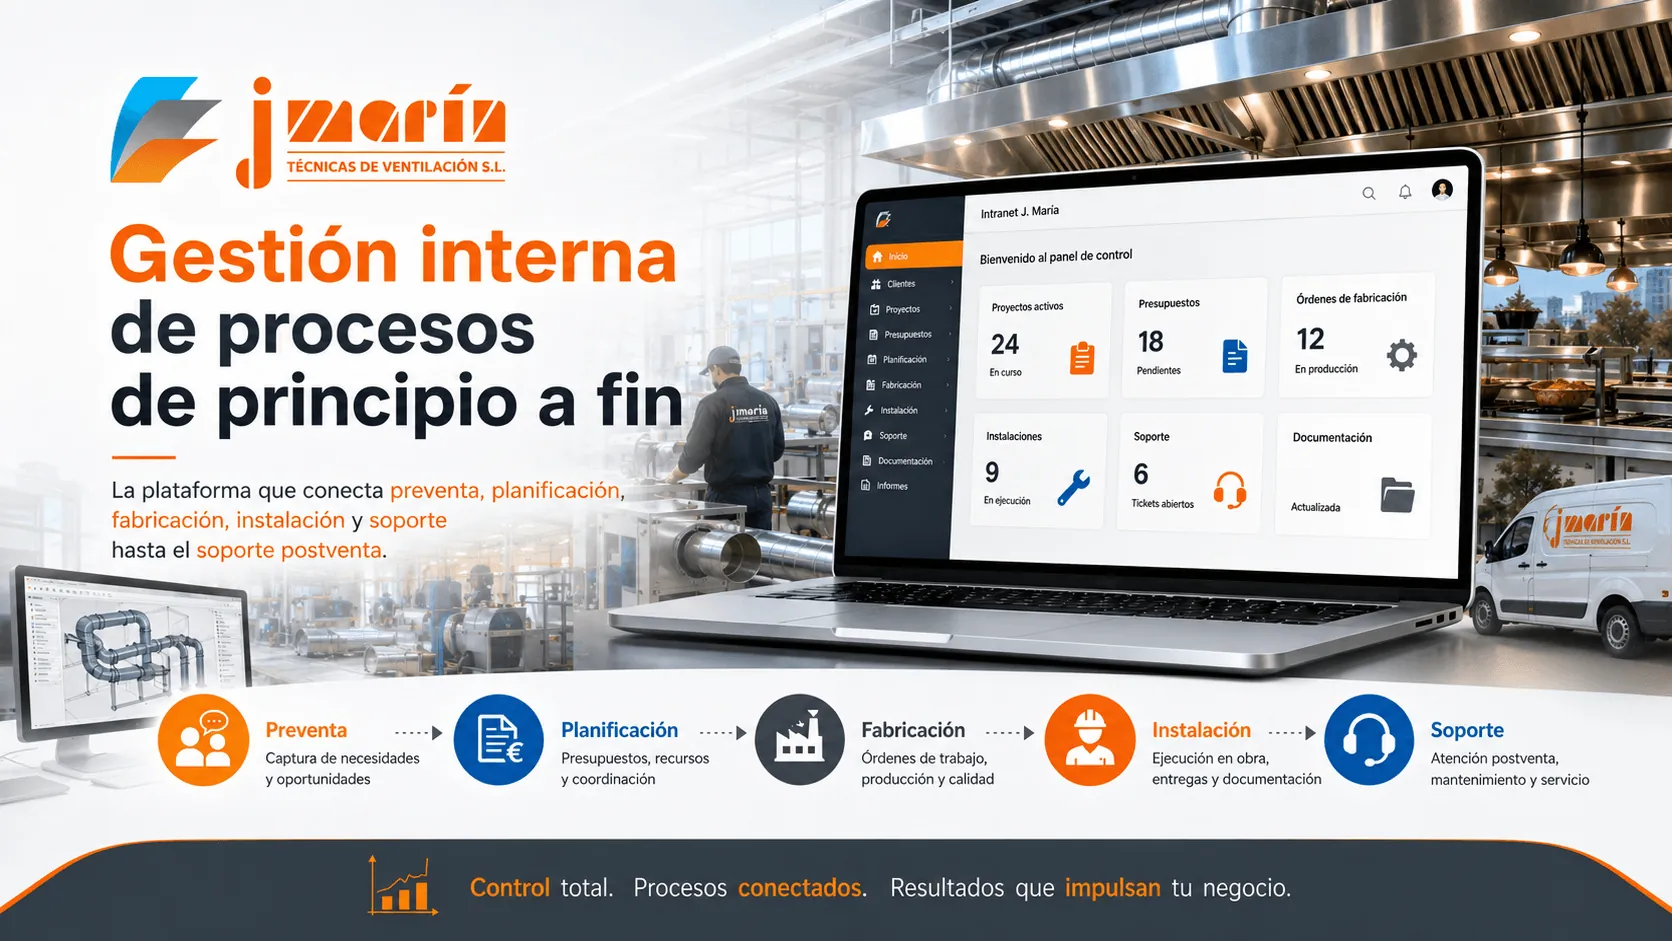 Desarrollo+6
Portal / intranet
Sector · Industria y manufactura
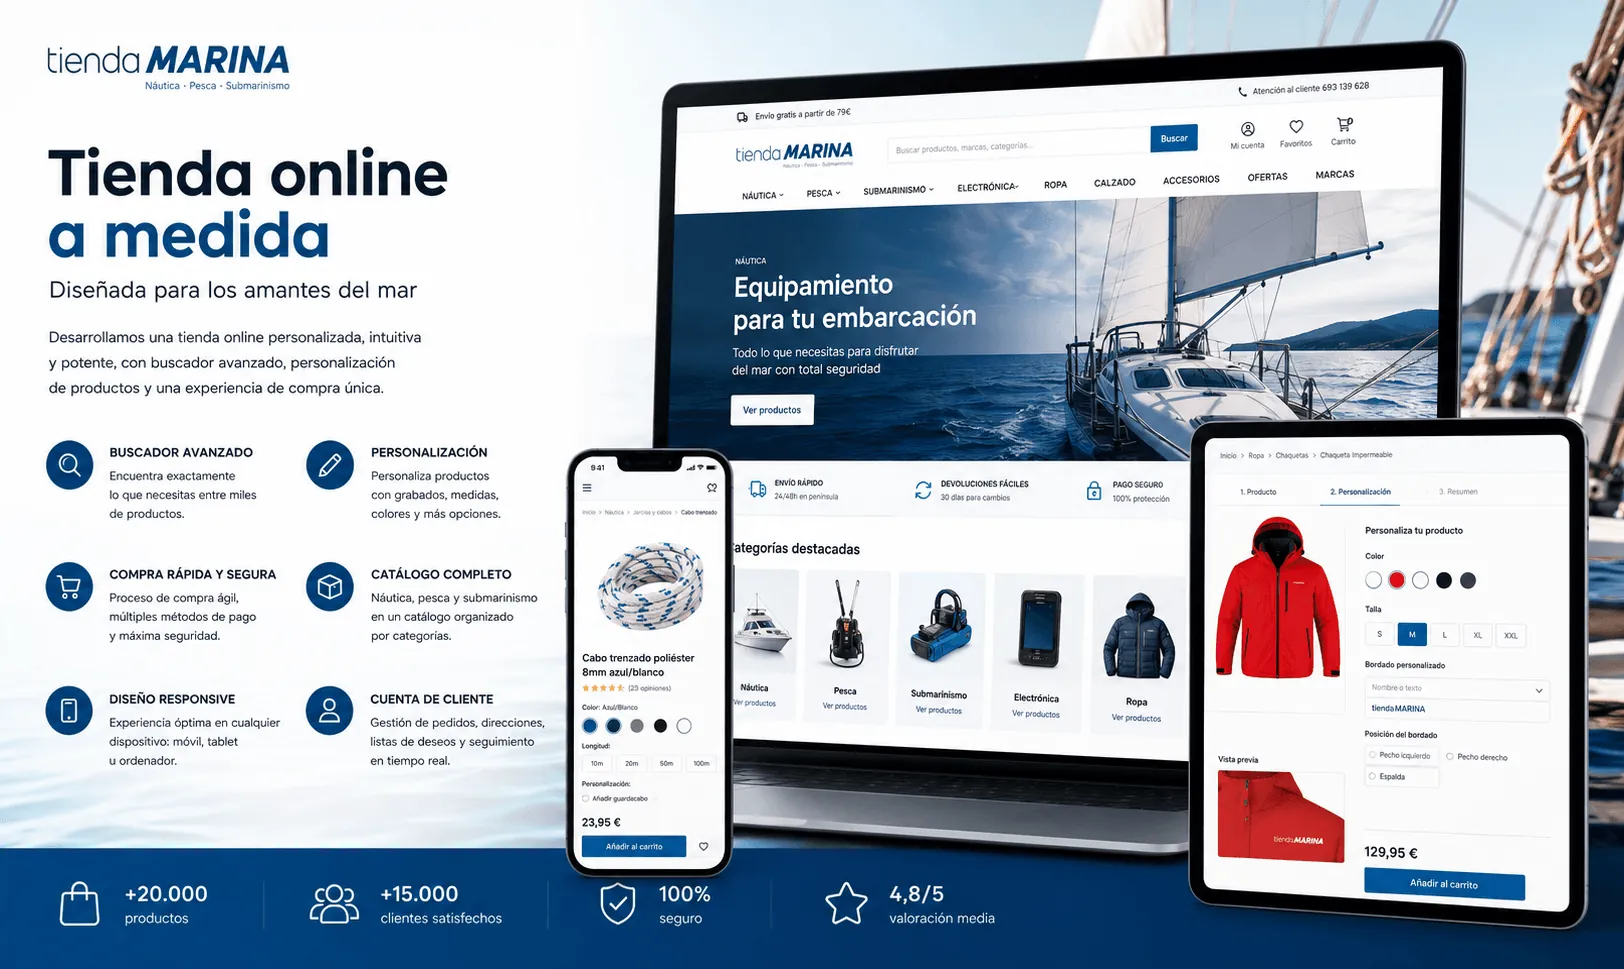 Desarrollo+5
E-commerce / tienda online +2
Sector · Inmobiliario y PropTech
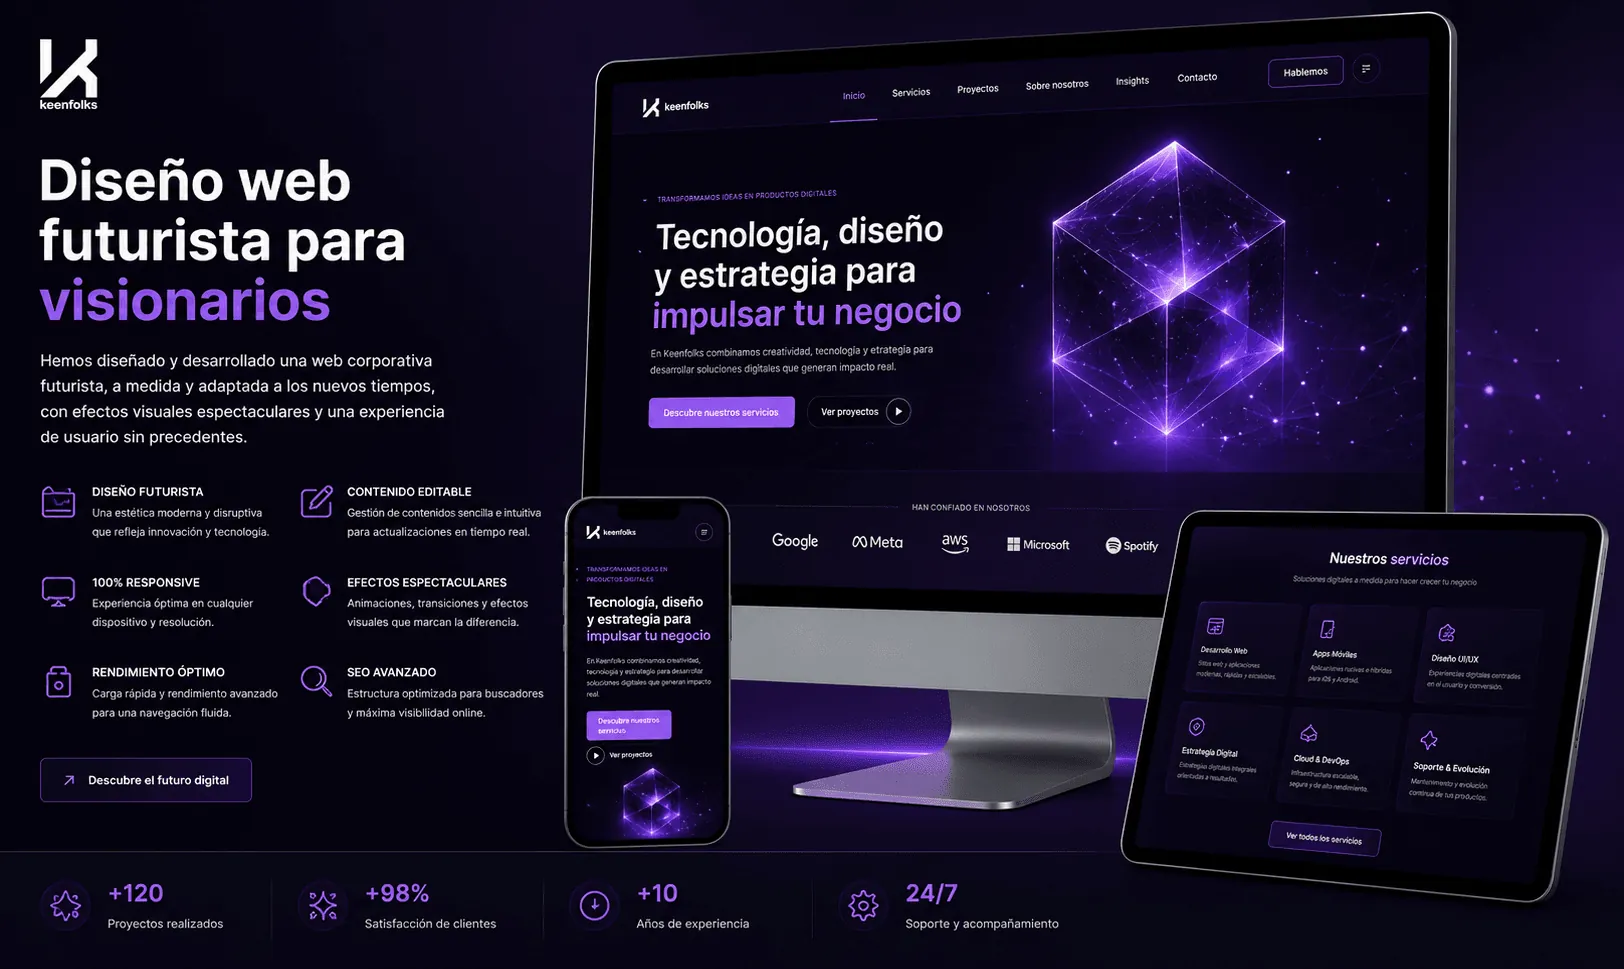 Desarrollo+4
Web corporativa +3
Sector · Marketing y publicidad