“Cercanos, ejecución impecable y resultados que hablan por sí solos. El proyecto se convirtió en un referente.”
Cliente verificado

GOBIERNO DE DESARROLLO
En casi todas las empresas hay ya developers usando agentes de código, y en casi ninguna hay una regla escrita sobre qué pueden hacer con ellos. El resultado es código que nadie revisa, dependencias que nadie aprueba y despliegues que no pasan por el pipeline.
Un agente de código bien usado multiplica la capacidad de un equipo: escribe pruebas, migra componentes y resuelve tareas repetitivas en minutos. El mismo agente, sin carril, produce código que nadie entiende, con dependencias nuevas, secretos mal puestos y una aplicación que solo funciona en el portátil de quien la hizo.
En una empresa regulada hay cuatro preguntas que necesitan respuesta: qué código entra al repositorio, quién lo revisa, dónde se ejecuta y quién responde de él en producción. Si el agente trabaja fuera del repositorio de la empresa, ninguna tiene respuesta.
Prohibir Cursor o Claude Code no funciona: el developer lo usa igual y la diferencia es que ahora nadie lo sabe. El camino que sí funciona es dar el mismo agente con reglas: repositorio corporativo, revisión obligatoria, entornos separados y una persona que aprueba el pase a producción.
EL RETO
Copilot, Cursor y agentes de terminal producen cambios en minutos; el control —quién los aprueba, con qué licencia y con qué destino— va por detrás.
Parches generados por un agente que entran a producción sin que nadie sepa explicar qué hacen ni por qué se eligió esa solución.
El agente lee el repositorio entero: si hay claves, datos de clientes o código con licencia ajena, también los ha leído.
Sin registro de qué agente tocó qué fichero, una auditoría o un incidente se investigan a base de memoria y suposiciones.
ENFOQUE
Se trata de que el agente trabaje con las mismas reglas que una persona del equipo: rama, revisión, pruebas y destino conocido.
Definimos qué puede leer un agente, dónde puede escribir y qué repositorios y entornos le están vedados por contener datos sensibles.
Rama por cambio, revisión obligatoria, pruebas automáticas y merge autorizado: el agente propone, la persona decide.
Cada commit y pull request lleva quién lo pidió, qué agente lo ejecutó y en qué sesión, para reconstruir la historia cuando importa.
Análisis de dependencias, secretos y patrones inseguros en cada integración, antes de que el cambio llegue a test o producción.
ENTREGABLES
Lo que hace falta para que usar agentes sea una ventaja y no una fuente de riesgo no medido.
Documento corto y aplicable sobre qué agentes se usan, con qué permisos y cómo se revisan sus aportaciones.
Protección de ramas, revisores obligatorios y comprobaciones automáticas que ningún agente puede saltarse.
Metadatos de autoría y contexto en cada cambio, consultables cuando hay que explicar una decisión meses después.
Dependencias vulnerables, secretos expuestos y patrones inseguros detectados y cerrados, con evidencia de cada corrección.
CONFIANZA
Aplicamos control de cambios y revisión de seguridad en proyectos de empresa desde 2008, con presencia en Barcelona y Madrid y colaboración remota en España, Europa, LATAM y EEUU. Prácticas alineadas con ENS y propiedad del código siempre del cliente.
Dudas frecuentes
Cuéntanos qué necesitas sobre gobernar agentes de código. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
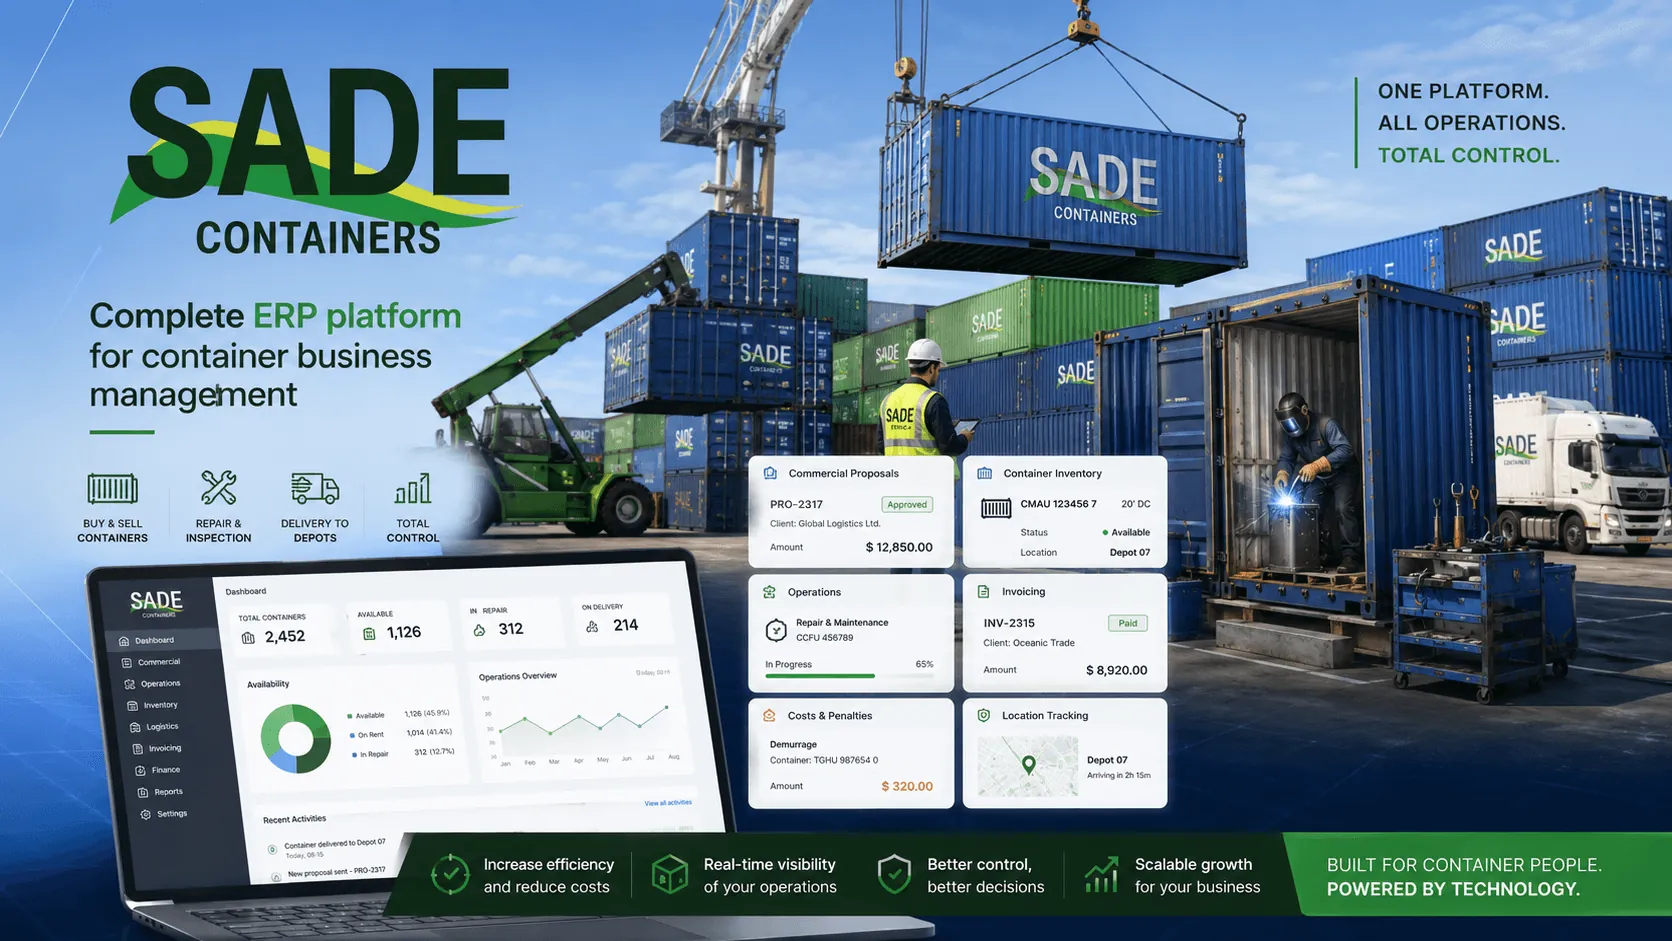 Desarrollo+8
Plataforma web / SaaS +5
Sector · Logística y transporte
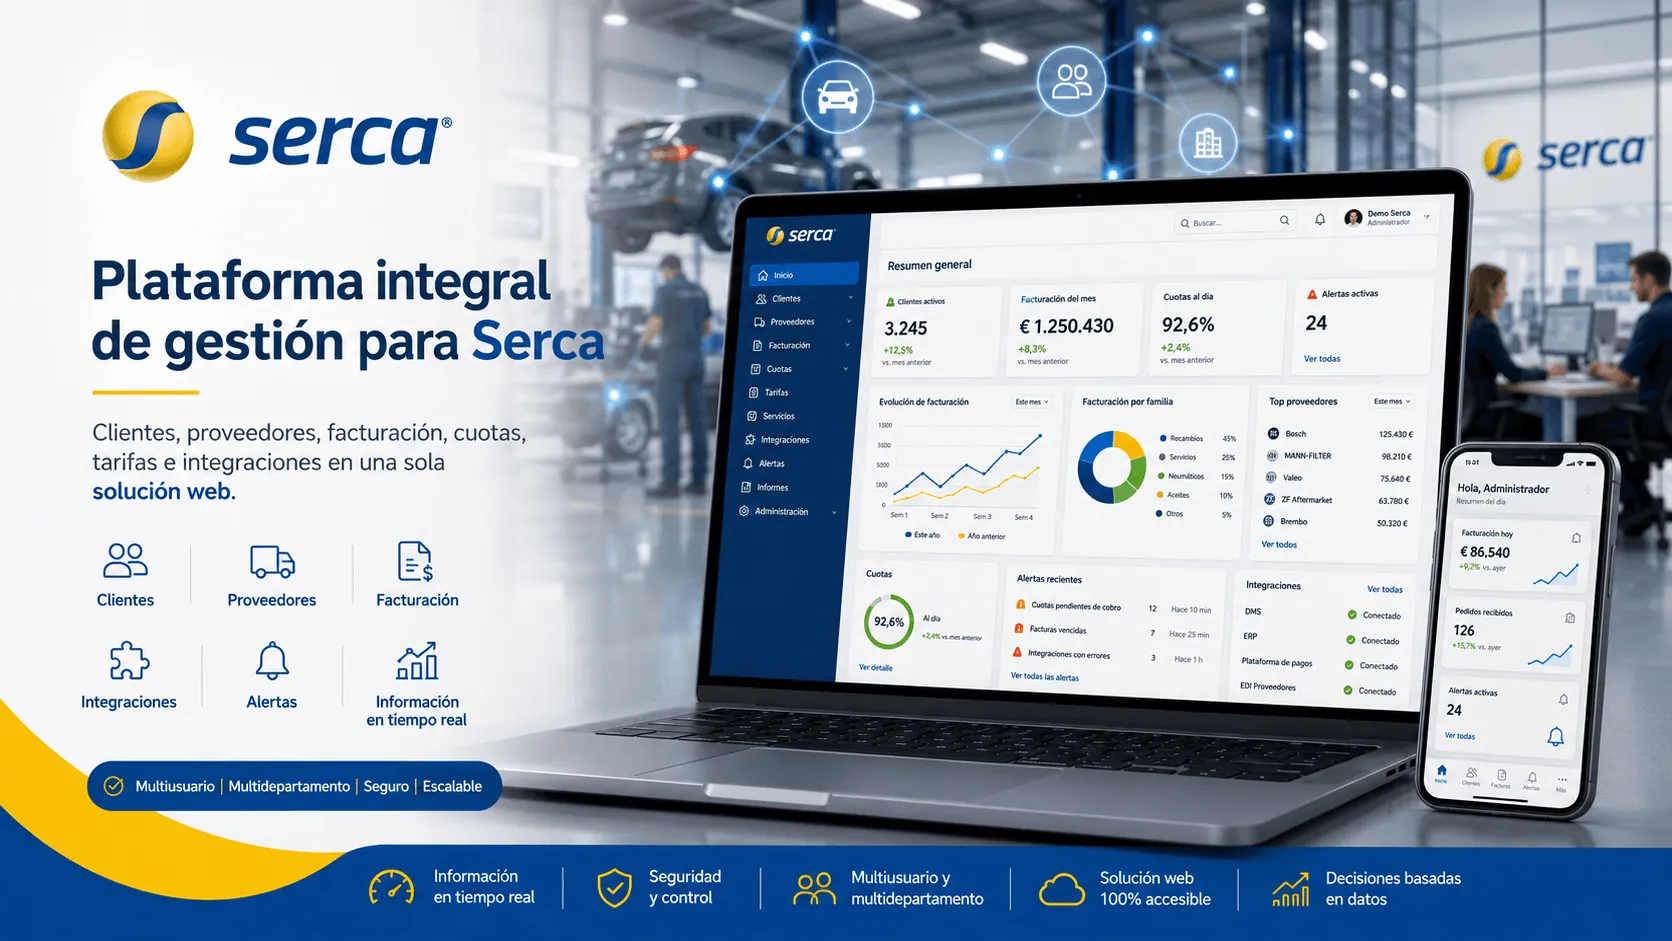 Desarrollo+9
E-commerce / tienda online +8
Sector · Educación y EdTech
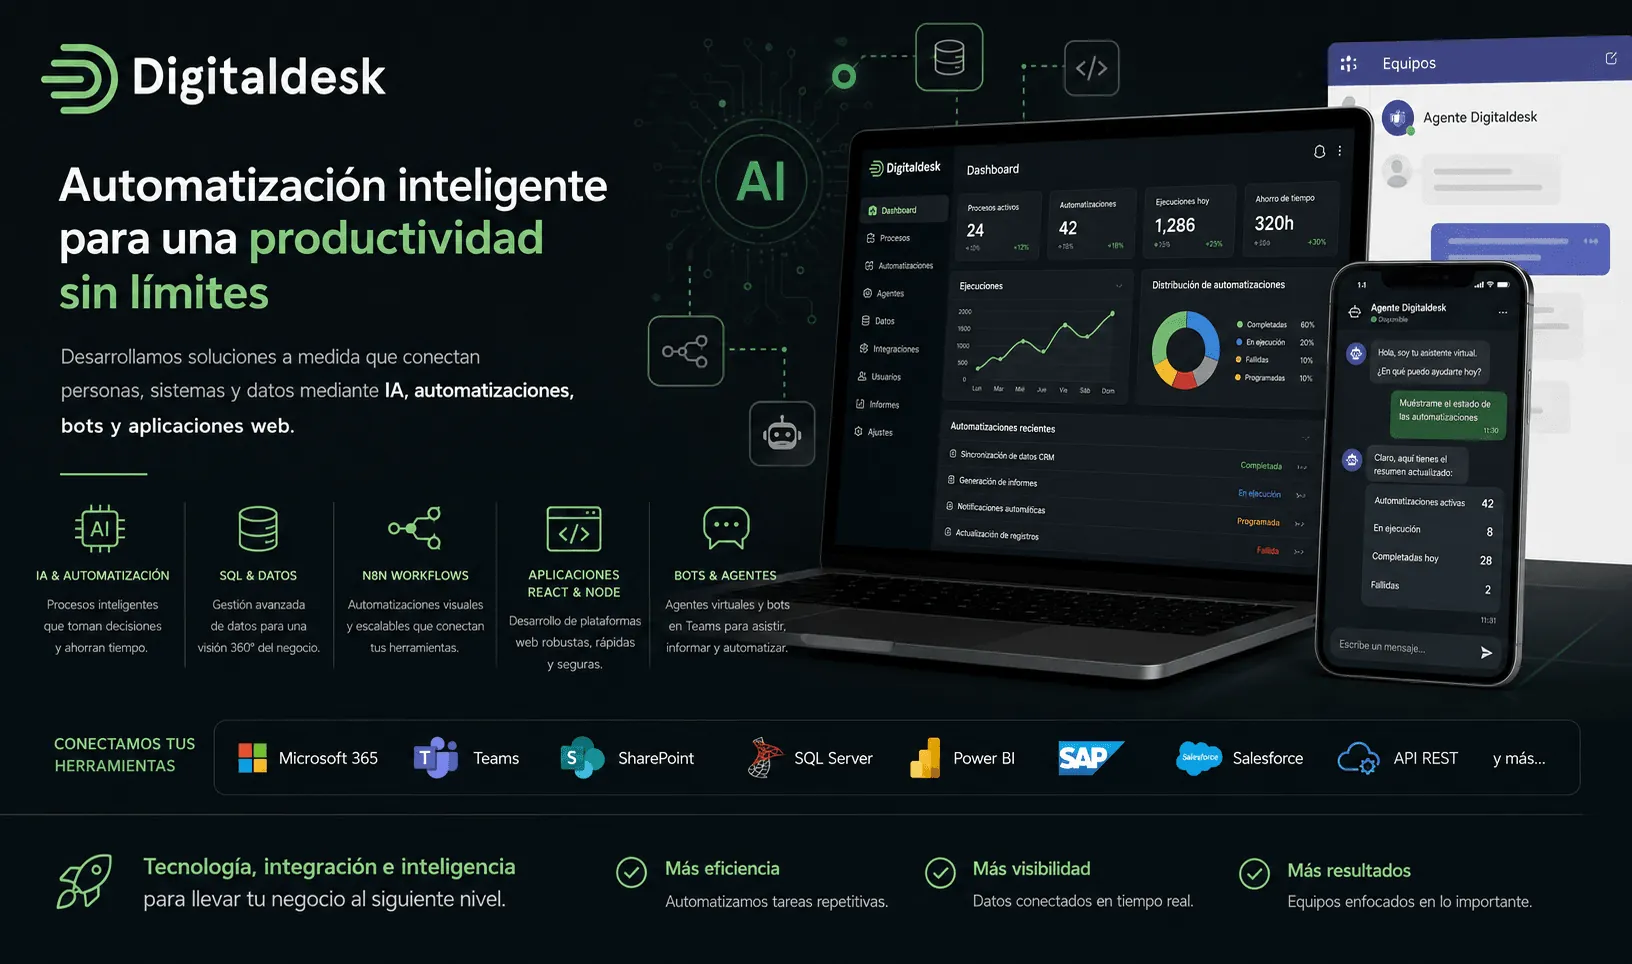 Desarrollo+11
App móvil (iOS / Android) +10
Sector · Servicios profesionales