“Sencillamente magnífico!! Lograron no solo cumplir, sino realzar nuestro proyecto con ideas innovadoras y una ejecución impecable. Este logro ha sido fundamental para nuestro éxito empresarial reciente. Un equipo profes…”
Cliente verificado

SEGURIDAD DE APLICACIONES
Probamos tu app iOS o Android por los riesgos que importan —almacenamiento local, APIs móviles y permisos— y entregamos hallazgos priorizados con remediación verificable.
Un pentesting de apps móviles tiene sentido cuando tienes una app iOS o Android que maneja datos sensibles y necesitas validar sus riesgos específicos —almacenamiento local, APIs móviles y permisos— más allá de la seguridad genérica de una web. Antes de ejecutar ninguna prueba, definimos por escrito el alcance, los límites, los activos y los criterios de éxito para que el resultado sea verificable y auditable.
Trabajamos desde Barcelona y Madrid y en remoto con equipos de España, Europa, LATAM y Estados Unidos. El proceso combina reuniones de alcance, entregables verificables y documentación de cada hallazgo para que el avance sea visible.
Entregamos informes, evidencias y configuraciones en cuentas de tu empresa y bajo acuerdo de confidencialidad. Así puedes auditar, remediar o cambiar de proveedor sin depender de accesos privados ni resultados no documentados.
Probamos tu app iOS o Android por los riesgos que importan —almacenamiento local, APIs móviles y permisos— y entregamos hallazgos priorizados con remediación verificable. Por eso priorizamos un proceso repetible y documentado que puedes auditar y reutilizar en cada revisión de seguridad.
EL RETO
las apps móviles exponen APIs y datos sin auditar
Tokens, credenciales y cachés quedan expuestos en el dispositivo y permiten escalar privilegios.
Aplicaciones que no validan certificados o aceptan tráfico en claro dejan los datos a merced de un atacante.
Endpoints y flujos que confían en el cliente permiten alterar precios, permisos o estados sin autorización.
ENFOQUE
Avanzamos con decisiones medibles y entregas que ya aportan valor.
Acordamos qué aplicaciones, entornos y superficies se prueban y qué queda fuera para no afectar producción.
Revisamos el binario, el almacenamiento y el tráfico en tiempo de ejecución para localizar debilidades.
Confirmamos cada vulnerabilidad con pruebas de impacto medido y documentamos el riesgo real asociado.
Entregamos hallazgos ordenados por severidad con pasos concretos para corregirlos y verificar el cierre.
ENTREGABLES
Entregamos una base operativa que tu equipo puede gobernar y seguir mejorando.
Resumen de la postura de seguridad de la app con severidades y exposición para dirección.
Detalle de cada vulnerabilidad con evidencia, vector de ataque y puntuación de riesgo.
Acciones correctivas ordenadas por criticidad con referencias y criterios de verificación.
Revisión conjunta de resultados y prueba posterior para confirmar que las correcciones son efectivas.
CONFIANZA
Realizamos auditorías y test de intrusión desde Barcelona y Madrid, con informes accionables y bajo control del cliente.
Dudas frecuentes
Cuéntanos qué necesitas sobre pentesting apps móviles. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
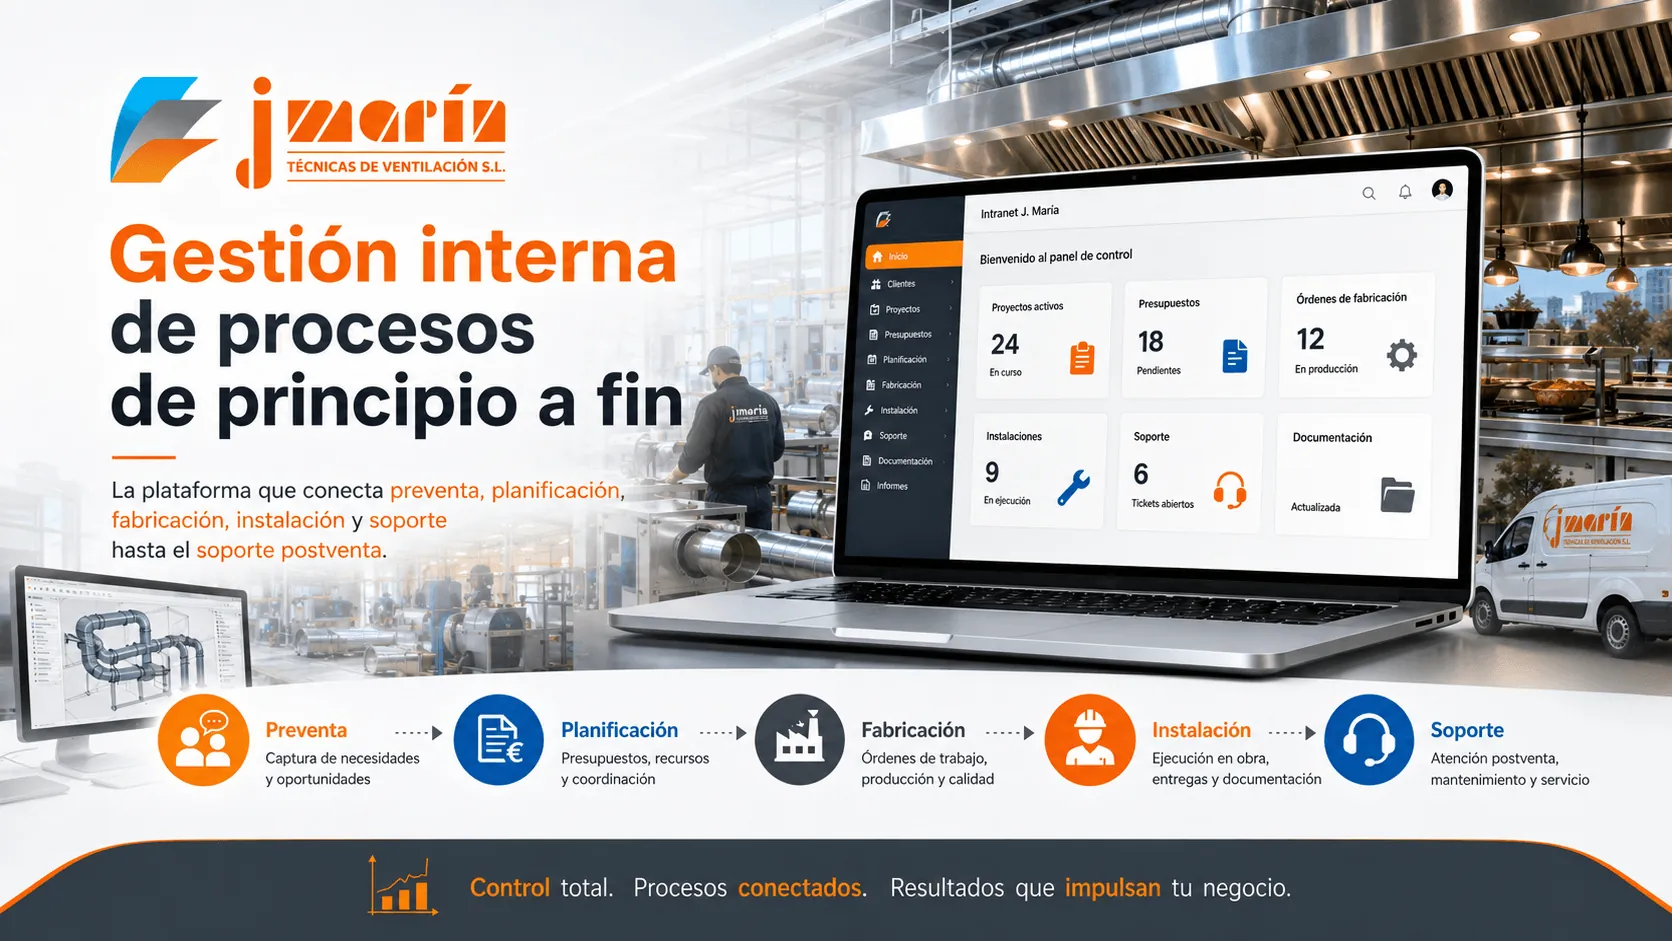 Desarrollo+6
Portal / intranet
Sector · Industria y manufactura
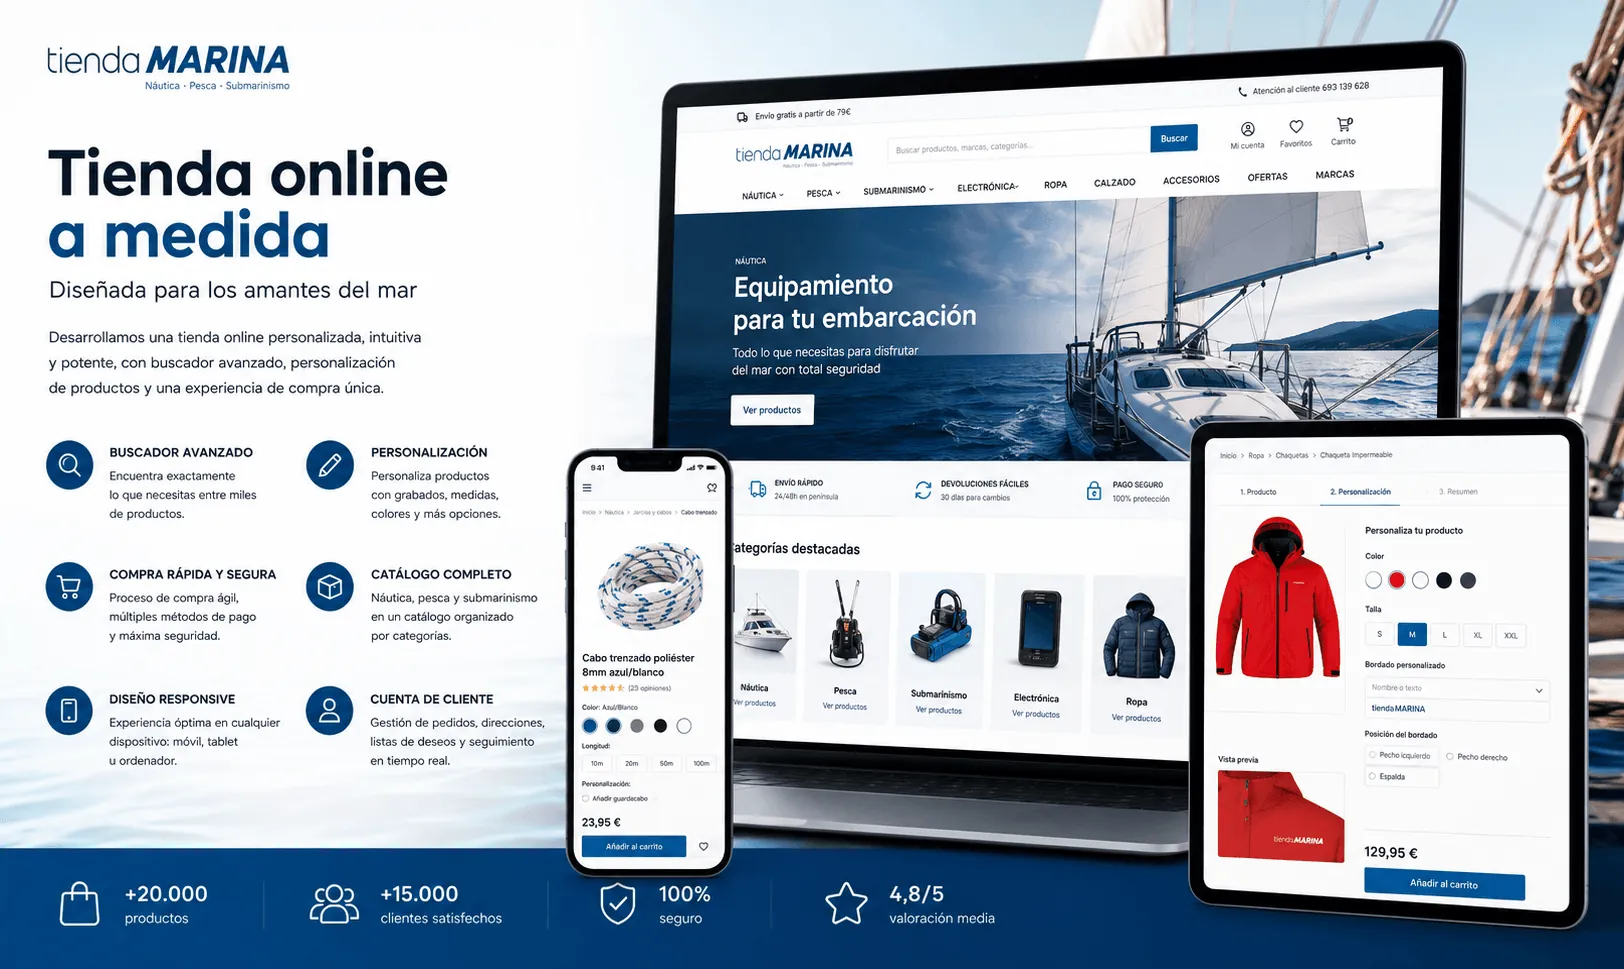 Desarrollo+5
E-commerce / tienda online +2
Sector · Inmobiliario y PropTech
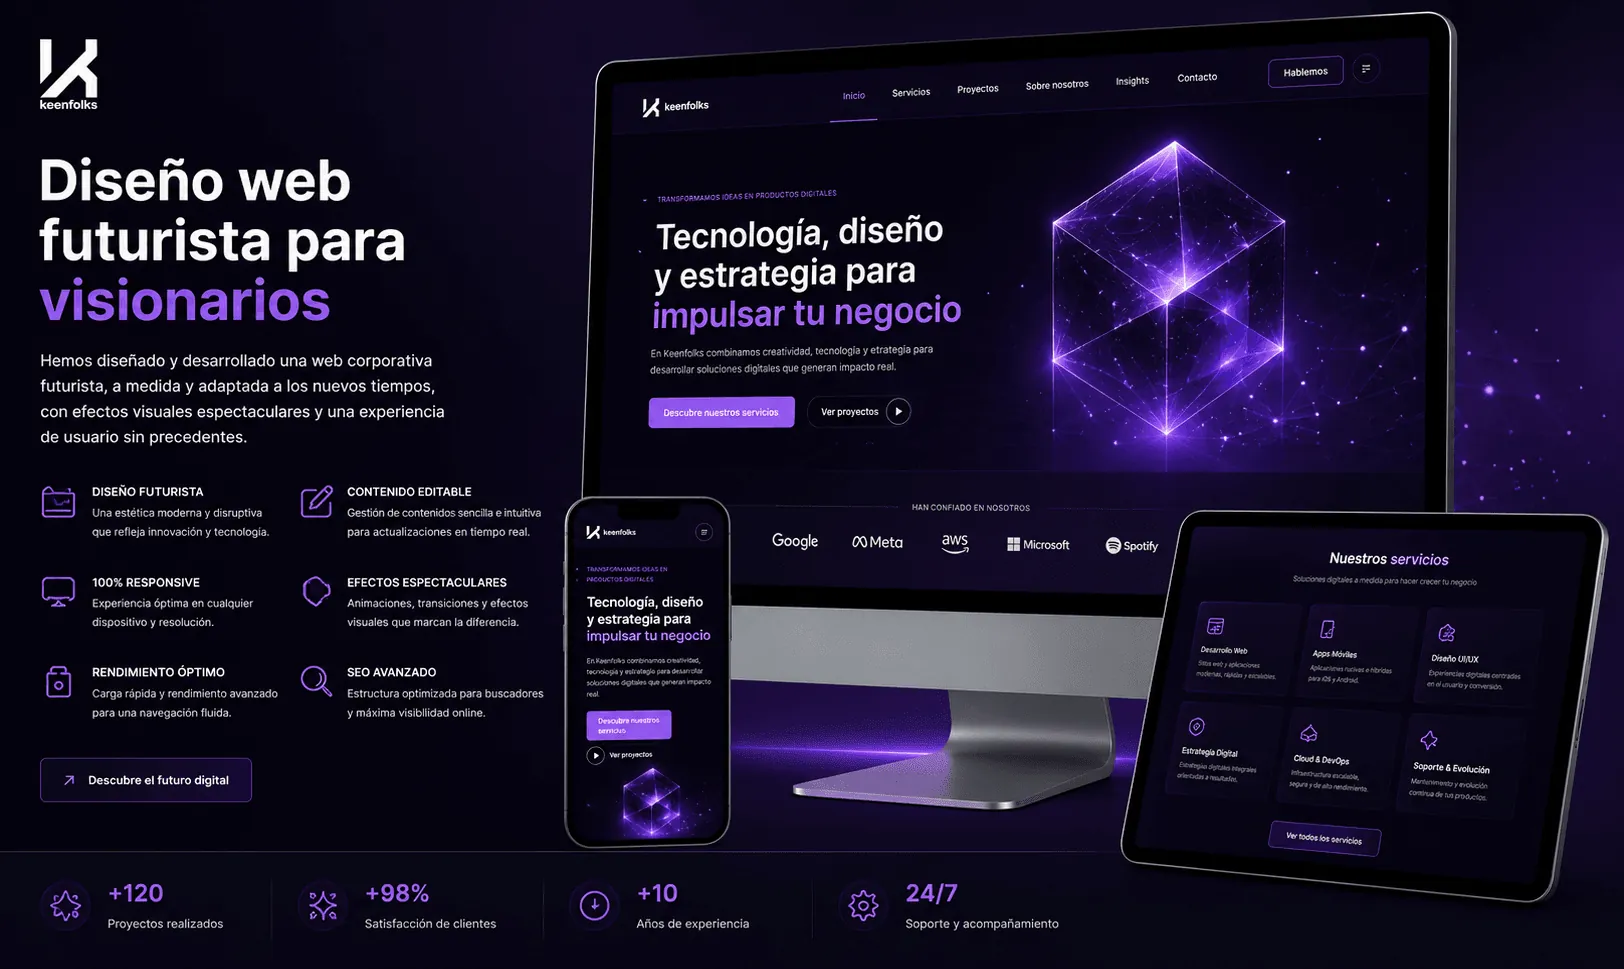 Desarrollo+4
Web corporativa +3
Sector · Marketing y publicidad