“Cercanos, ejecución impecable y resultados que hablan por sí solos. El proyecto se convirtió en un referente.”
Cliente verificado

POLÍTICA Y CUMPLIMIENTO
Muchas empresas ya tienen un documento de IA; pocas tienen una política que sirva. Una política útil no prohíbe herramientas: define quién puede usar qué, con qué datos, con qué revisión y qué pasa cuando alguien construye una aplicación.
Una política de IA se juzga por lo que se puede comprobar, no por lo que promete. Si no dice qué herramientas están aprobadas, qué datos se pueden usar y quién revisa, no sirve para gobernar nada.
Los ocho puntos que cubrimos siempre: herramientas y modelos autorizados; datos permitidos y prohibidos; revisión humana de decisiones; propiedad del código y de los prompts; entornos y despliegue; roles y permisos; registro y auditoría; y formación mínima por perfil.
El AI Act añade una capa: inventario de sistemas de IA, clasificación de riesgo y capacidad de explicar qué hace cada sistema y con qué datos. Una política sin inventario es una declaración de intenciones, no un control.
EL RETO
Muchas empresas ya tienen un documento sobre IA; casi ninguna consigue que se aplique en el día a día sin frenar el trabajo.
PDF de veinte páginas aprobado por dirección que nadie recuerda y que no dice qué hacer con el caso concreto de mañana.
La política no distingue entre un borrador interno y datos personales de clientes, así que en la práctica todo vale o nada vale.
No queda claro quién aprueba una nueva herramienta, quién revisa un uso dudoso ni quién responde ante una auditoría.
ENFOQUE
Escribimos para que el equipo sepa qué hacer en dos minutos, no para que el documento quede bonito en el expediente.
Partimos de lo que ya se usa en la empresa, no de un modelo genérico: la política que no reconoce la realidad no se cumple.
Lo permitido se define según el dato: público, interno, personal o confidencial, con ejemplos de cada caso y de cada herramienta.
Cada excepción tiene un camino y un responsable: quién autoriza, con qué condición y dónde queda registrado.
La política se actualiza cuando cambia el proveedor, la herramienta o la norma, con fecha y autor de cada versión.
ENTREGABLES
La política sirve cuando va acompañada de los mecanismos que la hacen cumplir sin depender de la buena voluntad.
Documento breve con reglas por tipo de dato, ejemplos y criterios de escalado, aprobado y con fecha de revisión.
Inventario de herramientas y aplicaciones de IA en uso, con responsable, datos tratados y estado de aprobación.
Procedimiento claro para introducir una herramienta nueva: quién evalúa, qué se comprueba y en cuánto tiempo se responde.
Sesión práctica con casos reales de la empresa, para que la política se entienda como ayuda y no como obstáculo.
CONFIANZA
Acompañamos decisiones de tecnología y cumplimiento en empresas desde 2008, con presencia en Barcelona y Madrid y colaboración remota en España, Europa, LATAM y EEUU. Prácticas de desarrollo seguro y sensibilidad ENS.
Dudas frecuentes
Cuéntanos qué necesitas sobre política de uso de IA. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
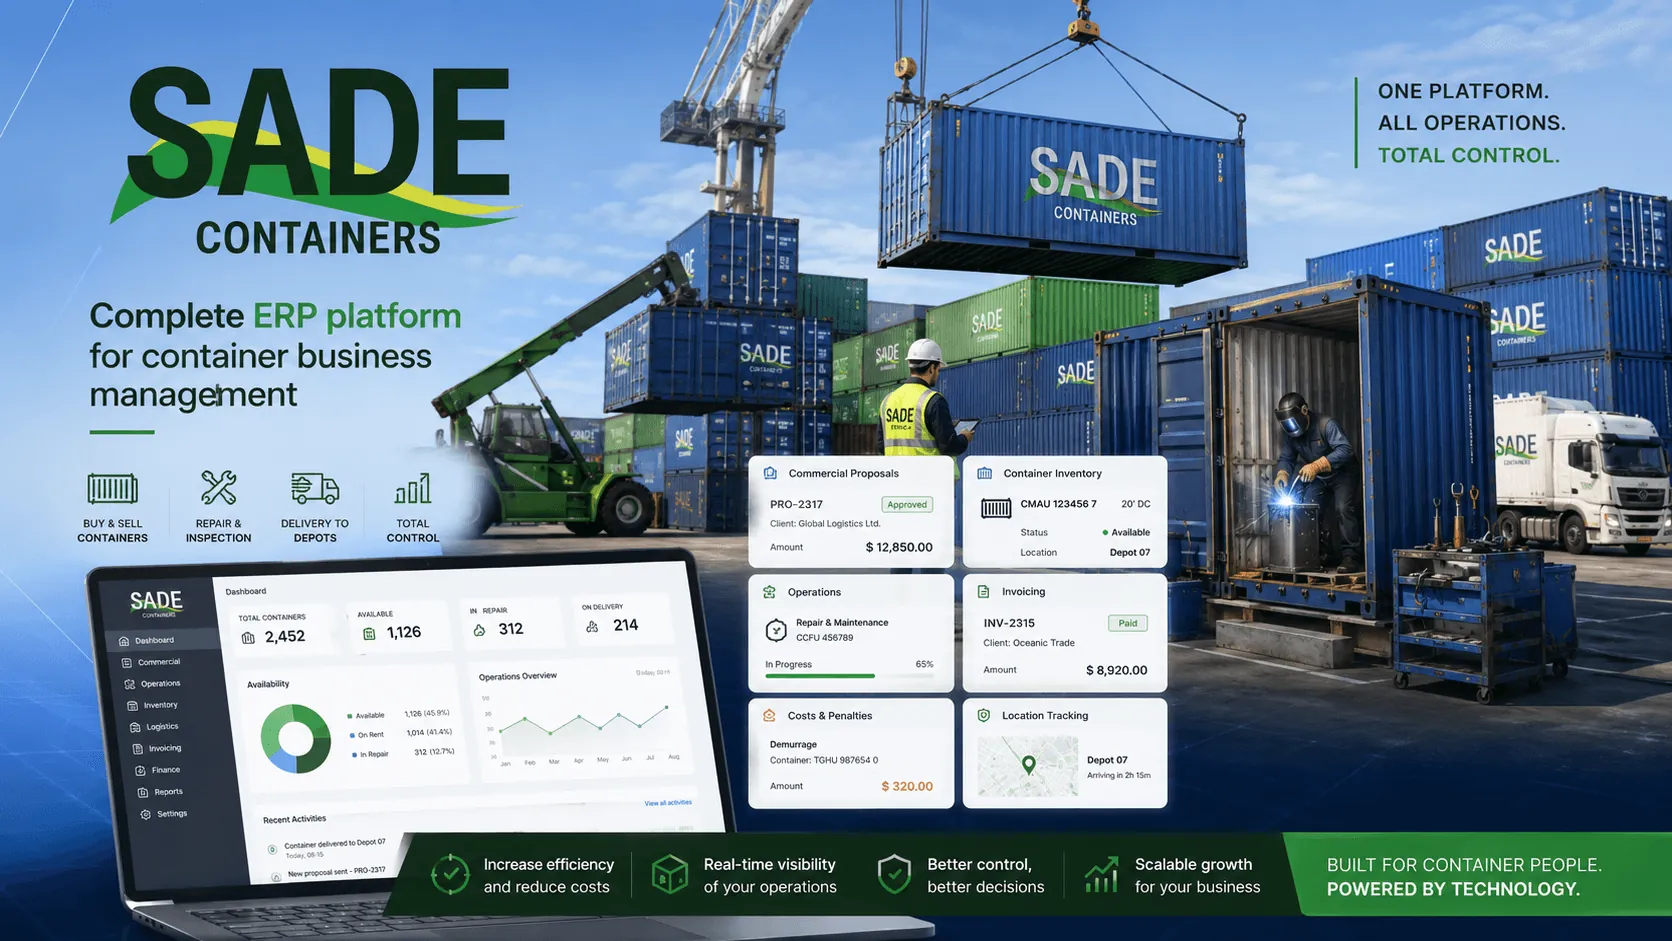 Desarrollo+8
Plataforma web / SaaS +5
Sector · Logística y transporte
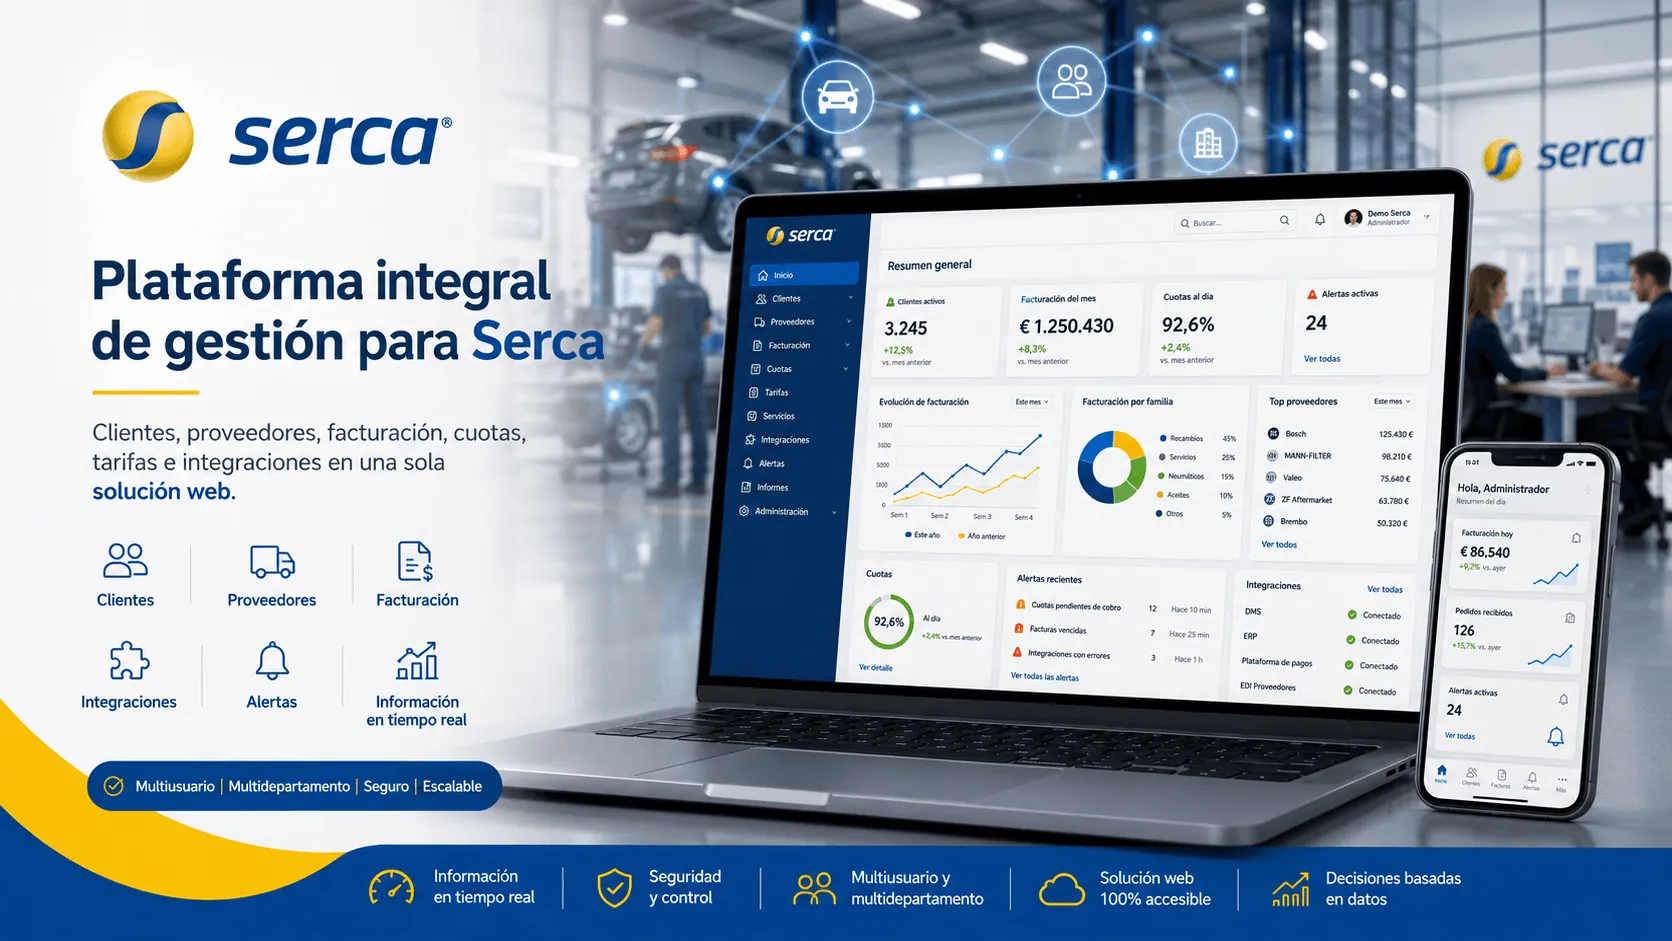 Desarrollo+9
E-commerce / tienda online +8
Sector · Educación y EdTech
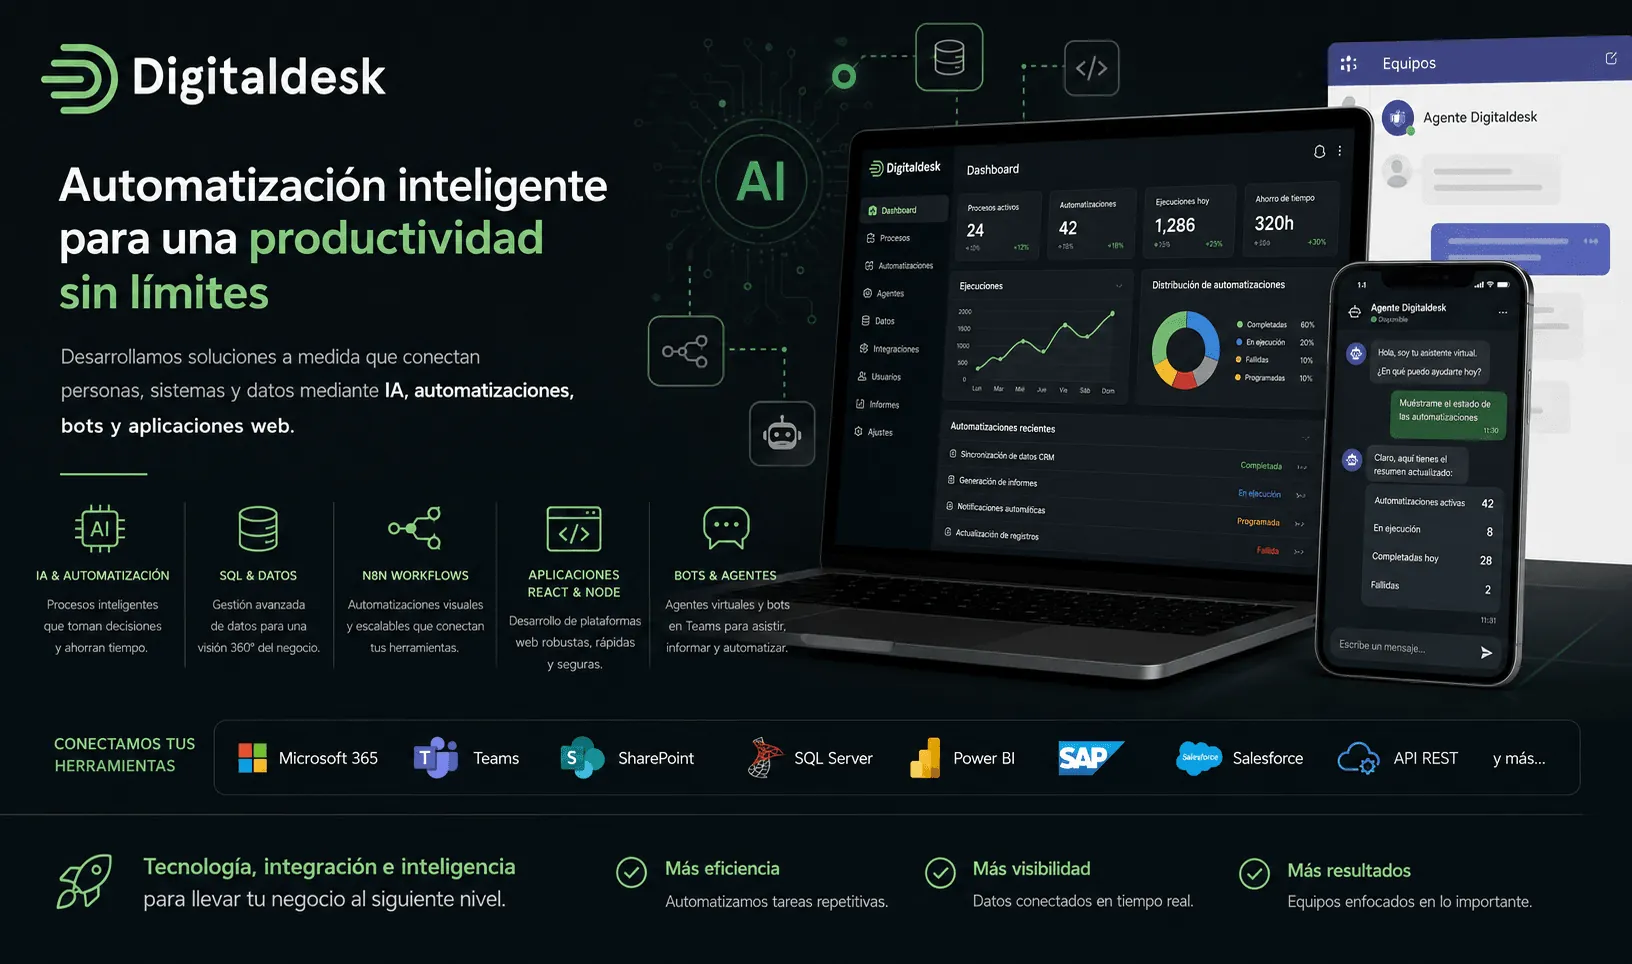 Desarrollo+11
App móvil (iOS / Android) +10
Sector · Servicios profesionales