“Cercanos, ejecución impecable y resultados que hablan por sí solos. El proyecto se convirtió en un referente.”
Cliente verificado

GOBIERNO DE IA
Un agente puede escribir en una tarde una aplicación que funciona. Que funcione no significa que sea segura: quién entra, qué ve cada rol, qué dependencias arrastra, dónde están las claves y qué pasa con los datos cuando alguien los pide por la URL equivocada.
Una aplicación escrita por un agente se parece mucho a una escrita por una persona con prisa: resuelve el caso feliz y deja los bordes para después. La diferencia es la velocidad. Lo que antes tardaba tres semanas en llegar a producción ahora llega en un día, y con ello llegan antes también los agujeros.
Los fallos típicos no son exóticos. Una pantalla que muestra más datos de los que el rol debería ver, una consulta que concatena texto en lugar de usar parámetros, un fichero subido sin validar el tipo, una clave de API escrita en el frontend o una dependencia añadida por el agente que trae una vulnerabilidad conocida.
El problema de fondo es que el agente optimiza para que la aplicación funcione, no para que resista a alguien que quiere romperla. Y en una empresa, la aplicación que empezó siendo una herramienta interna acaba teniendo datos de clientes y accesos reales.
Revisar no significa desconfiar de la IA: significa aplicar a lo que produce el mismo criterio que se aplica a cualquier código que va a producción, con la ventaja de que aquí se puede automatizar casi todo.
EL RETO
El código generado por IA suele resolver el caso feliz; lo que falla es lo que nadie le pidió: permisos, validación y tratamiento de datos.
La aplicación comprueba el rol en la interfaz, pero la API responde a cualquiera que conozca la dirección.
Formularios que aceptan cualquier cosa y consultas construidas con texto del usuario: la vía más directa a una inyección.
Claves escritas en el código o en el repositorio, visibles para cualquiera con acceso al proyecto y difíciles de rotar después.
ENFOQUE
No basta un escáner: probamos los flujos reales de la aplicación con las técnicas que usa un atacante y arreglamos con criterio de mínimo privilegio.
Inventariamos rutas, formularios, subidas de ficheros y llamadas internas: todo lo que recibe datos de fuera.
Verificamos inyección, control de acceso roto, XSS y subida de archivos, con evidencia de cada intento y de su resultado.
Validación en servidor, permisos comprobados en la API y secretos movidos a configuración segura, no parches en la interfaz.
Repetimos las pruebas tras cada corrección: un hallazgo se cierra cuando el ataque falla, no cuando se ha escrito el fix.
ENTREGABLES
Informe técnico con reproducción de cada hallazgo y prueba de que la corrección cierra el vector.
Hallazgos clasificados por severidad, con la petición concreta que los provoca y su impacto real en el negocio.
Cambios aplicados en repositorio con revisión, pruebas y despliegue controlado a test antes de producción.
Librerías con vulnerabilidades conocidas actualizadas o sustituidas, con la versión corregida verificada.
Configuración de cabeceras, límites de subida y registro de errores para que la aplicación no vuelva a caer en lo mismo.
CONFIANZA
Revisamos y endurecemos aplicaciones empresariales desde 2008, con presencia en Barcelona y Madrid y colaboración remota en España, Europa, LATAM y EEUU. Prácticas alineadas con OWASP y sensibilidad ENS, con el código siempre en tu poder.
Dudas frecuentes
Cuéntanos qué necesitas sobre seguridad de aplicaciones hechas con IA. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
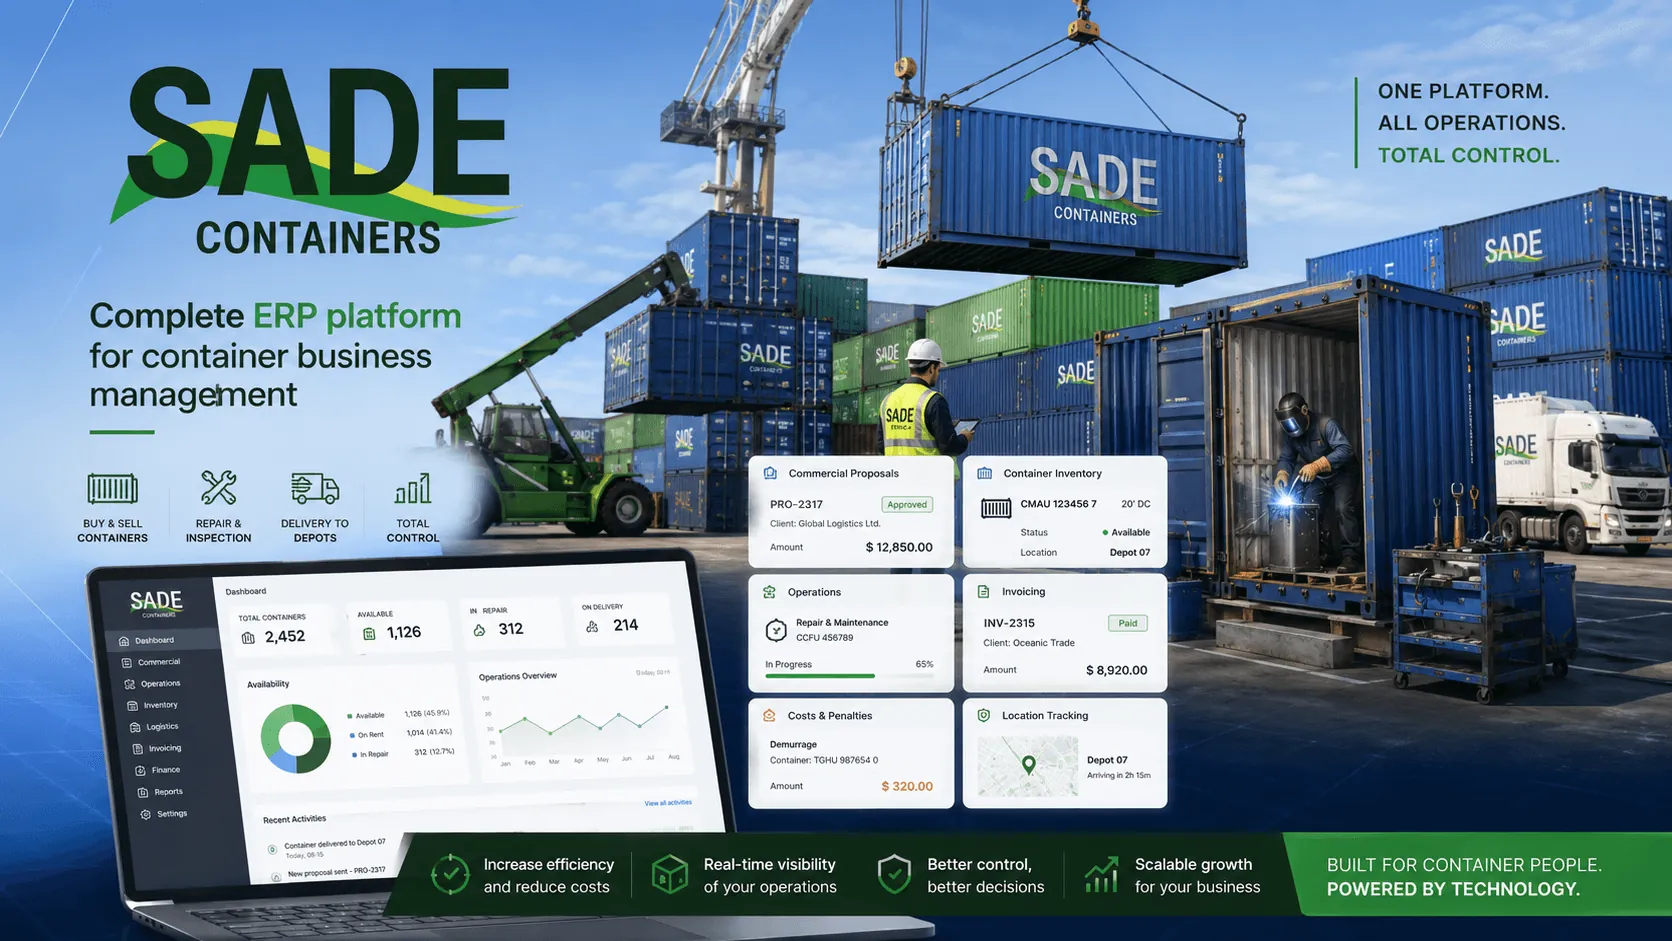 Desarrollo+8
Plataforma web / SaaS +5
Sector · Logística y transporte
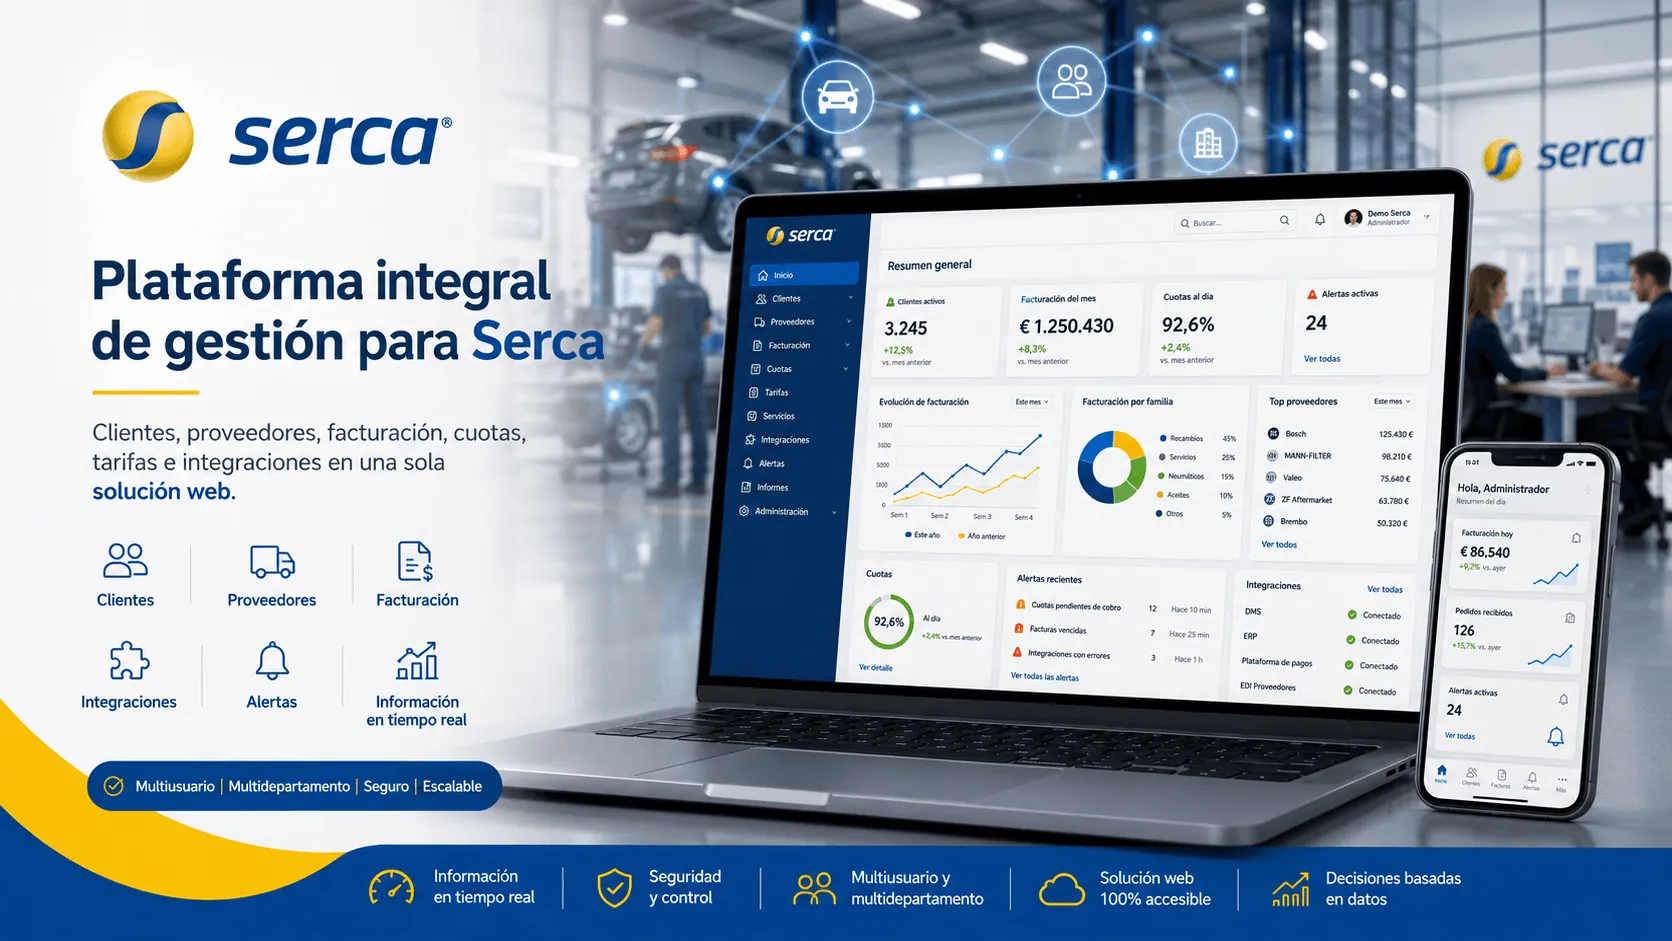 Desarrollo+9
E-commerce / tienda online +8
Sector · Educación y EdTech
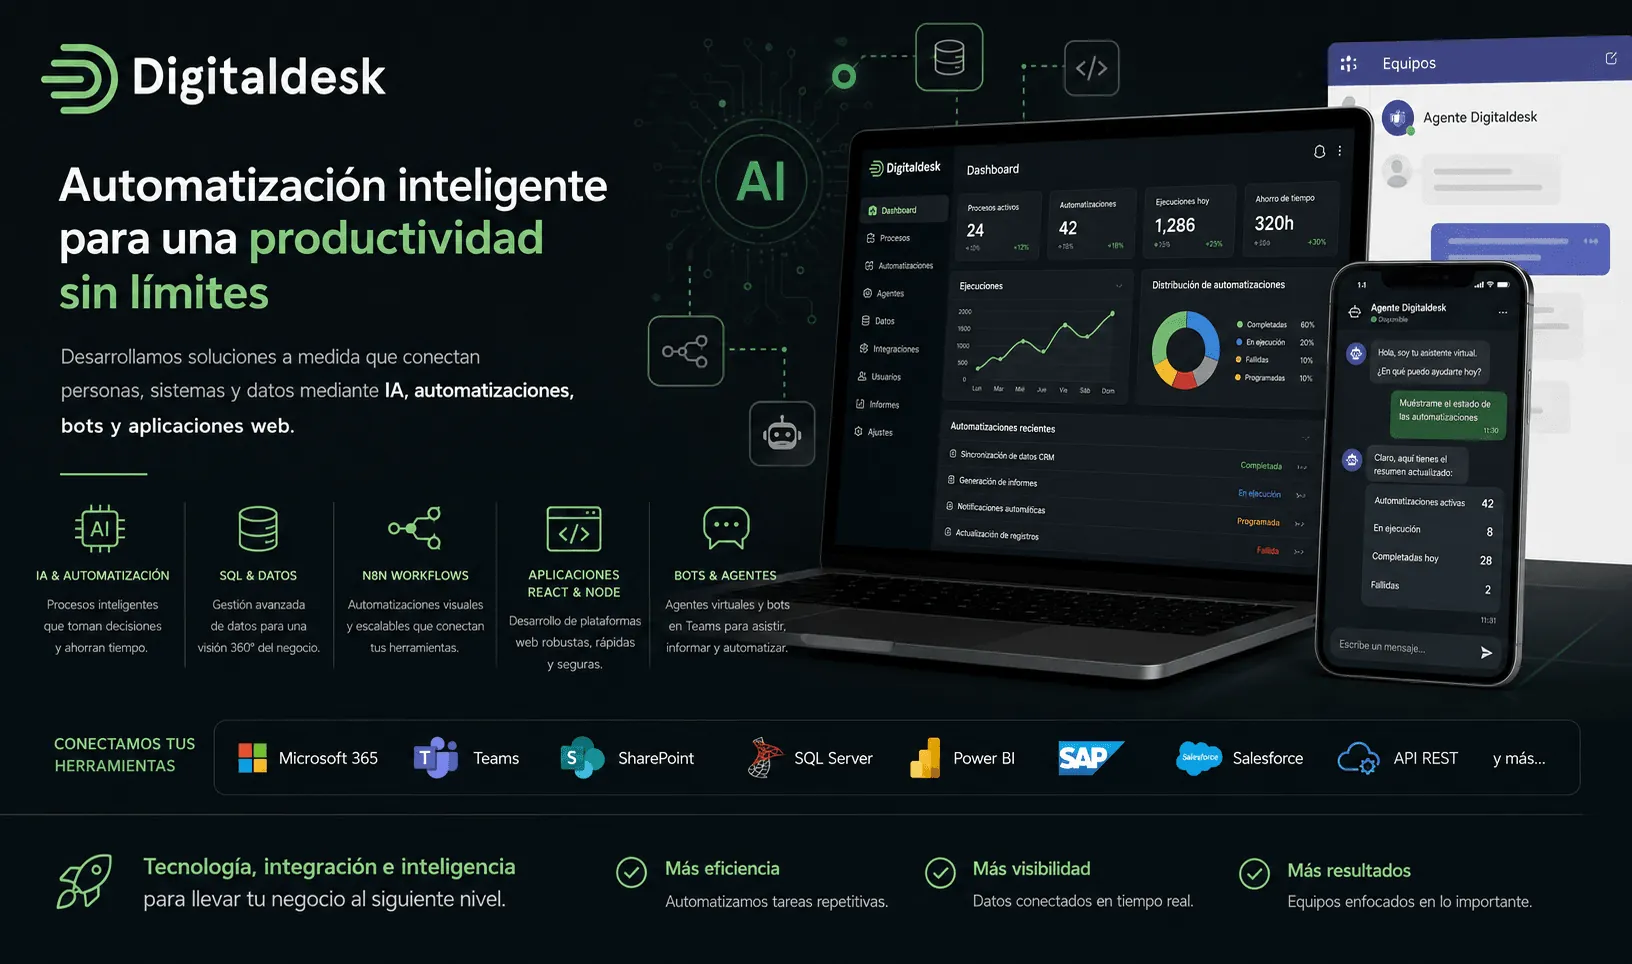 Desarrollo+11
App móvil (iOS / Android) +10
Sector · Servicios profesionales