“Sencillamente magnífico!! Lograron no solo cumplir, sino realzar nuestro proyecto con ideas innovadoras y una ejecución impecable. Este logro ha sido fundamental para nuestro éxito empresarial reciente. Un equipo profes…”
Cliente verificado

CIBERSEGURIDAD
Securizamos tus aplicaciones y sistemas de IA: pruebas adversarias (red teaming), mitigación de inyección de prompts y endurecimiento de la cadena de suministro de modelos.
La seguridad de los LLM tiene sentido cuando necesitas proteger aplicaciones que usan modelos de lenguaje de ataques específicos, no una auditoría de red tradicional. Antes de elegir herramientas, definimos los recorridos, los datos y las decisiones que deben quedar bajo control de tu empresa.
Trabajamos desde Barcelona y Madrid y en remoto con equipos de España, Europa, LATAM y Estados Unidos. El proceso combina reuniones de decisión, entregas verificables y documentación para que el avance sea visible.
Entregamos código, repositorios, configuraciones y documentación en cuentas de tu empresa. Así puedes auditar, evolucionar o cambiar de proveedor sin depender de licencias o accesos privados.
Securizamos tus aplicaciones y sistemas de IA: pruebas adversarias (red teaming), mitigación de inyección de prompts y endurecimiento de la cadena de suministro de modelos. Por eso priorizamos una solución mantenible, medible y preparada para evolucionar sin rehacer la base.
EL RETO
los modelos de lenguaje exponen nuevas vías de ataque
Empleados pegan información confidencial en prompts sin control. El dato sale de la empresa sin dejar rastro.
El modelo responde con confianza información inventada o desactualizada. El error se propaga antes de ser detectado.
La inyección de instrucciones puede hacer que el modelo ignore sus reglas. Un atacante condiciona las respuestas del sistema.
ENFOQUE
Avanzamos con decisiones medibles y entregas que ya aportan valor.
Definimos qué información puede entrar en cada prompt y cuál queda bloqueada. Las reglas se aplican a nivel técnico.
Revisamos cada respuesta antes de que llegue al usuario final o al cliente. El filtro detecta contenido no autorizado.
Separamos el sistema de las entradas externas para neutralizar inyecciones. El modelo solo actúa dentro de sus límites.
Guardamos las interacciones con trazabilidad para revisar incidentes. Cada decisión queda documentada y es recuperable.
ENTREGABLES
Entregamos una base operativa que tu equipo puede gobernar y seguir mejorando.
Documento con los límites de datos, roles y responsabilidades para todo el equipo.
Filtro que bloquea o revisa salidas sensibles antes de su entrega al usuario.
Separación de sistema e instrucciones externas aplicada sobre el modelo en producción.
Sistema de trazabilidad con el historial completo de prompts y respuestas para auditoría.
CONFIANZA
Aplicamos criterios de seguridad de IA alineados con OWASP Top 10 para LLM y ENS en entornos que lo exigen.
Dudas frecuentes
Cuéntanos qué necesitas sobre seguridad LLM para empresas. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
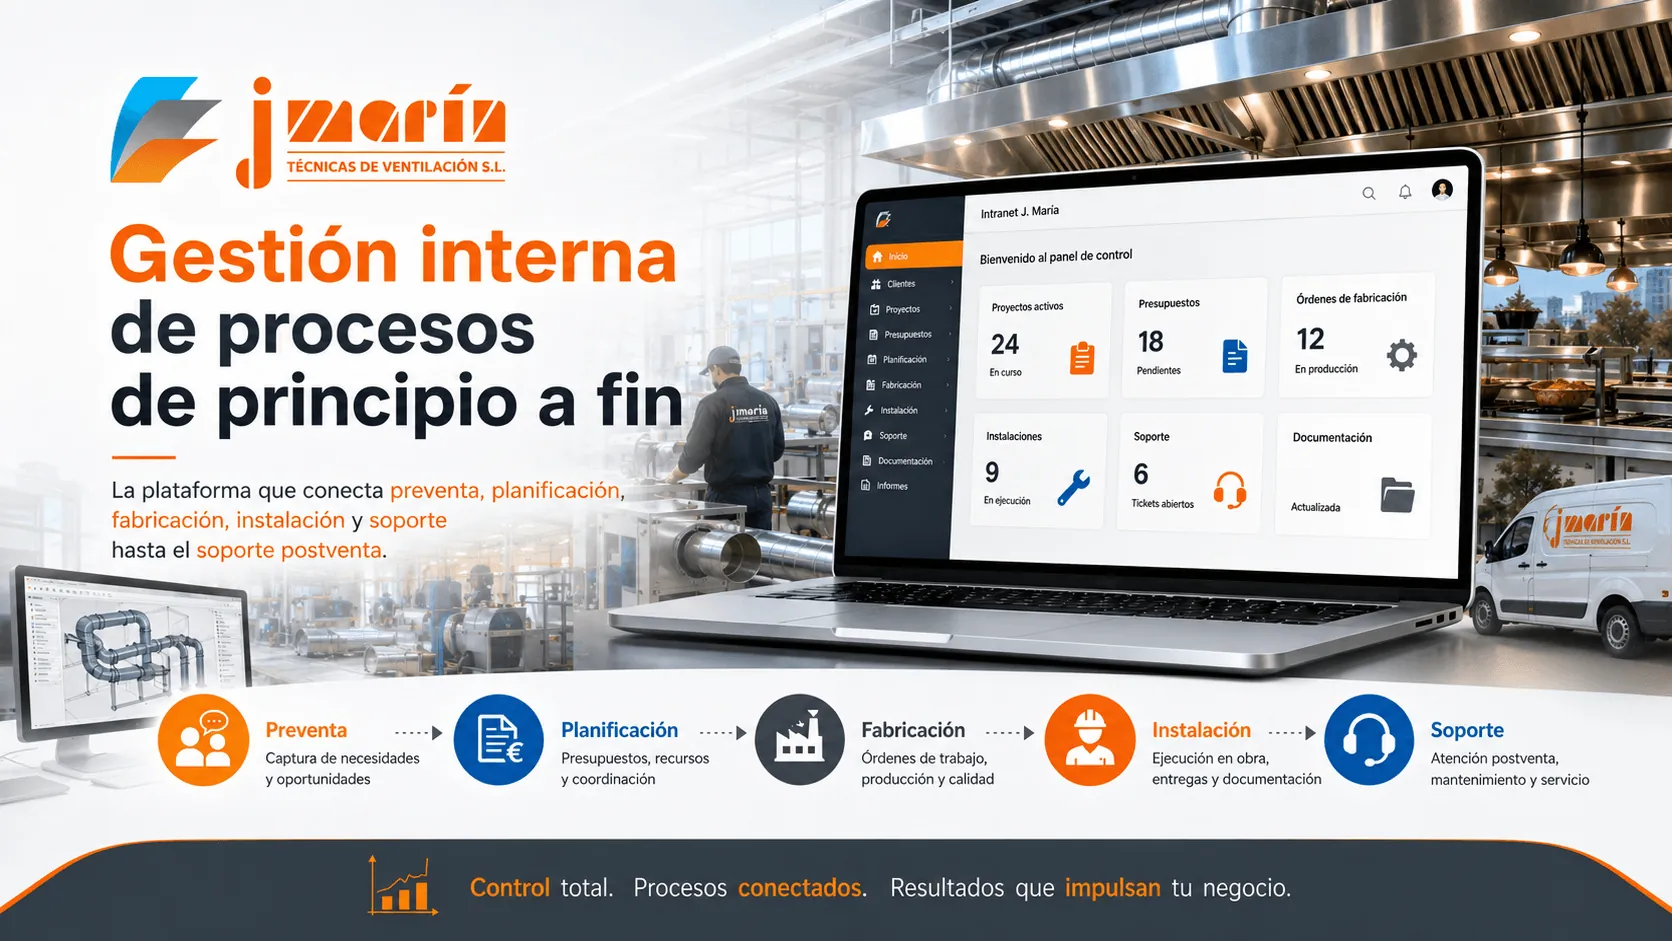 Desarrollo+6
Portal / intranet
Sector · Industria y manufactura
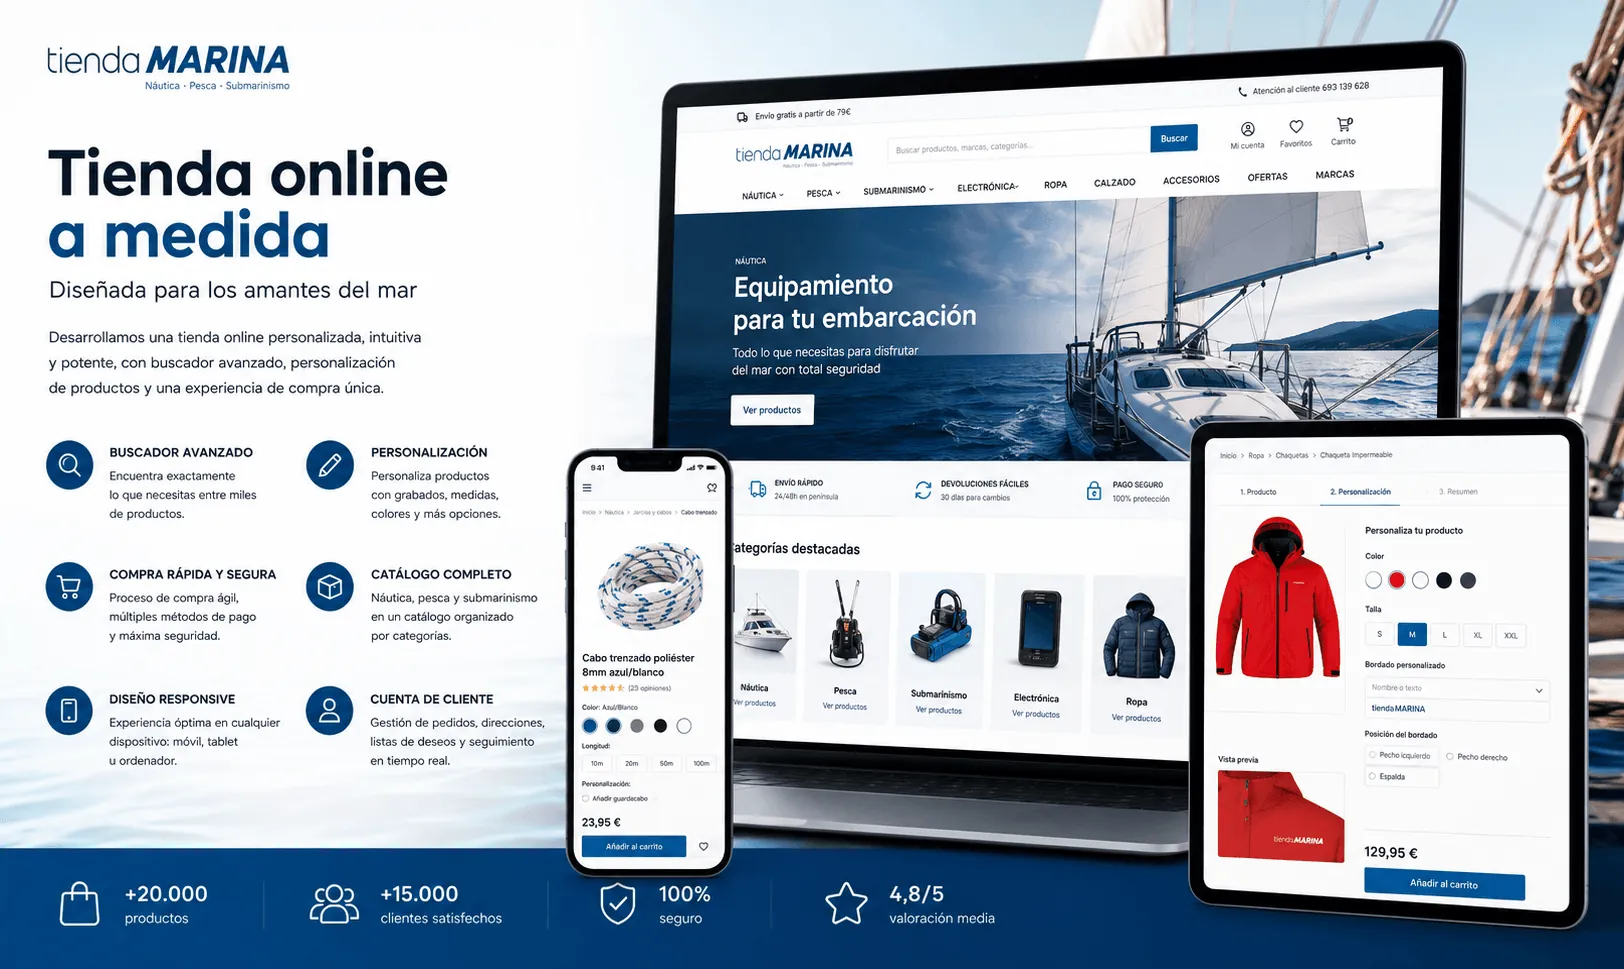 Desarrollo+5
E-commerce / tienda online +2
Sector · Inmobiliario y PropTech
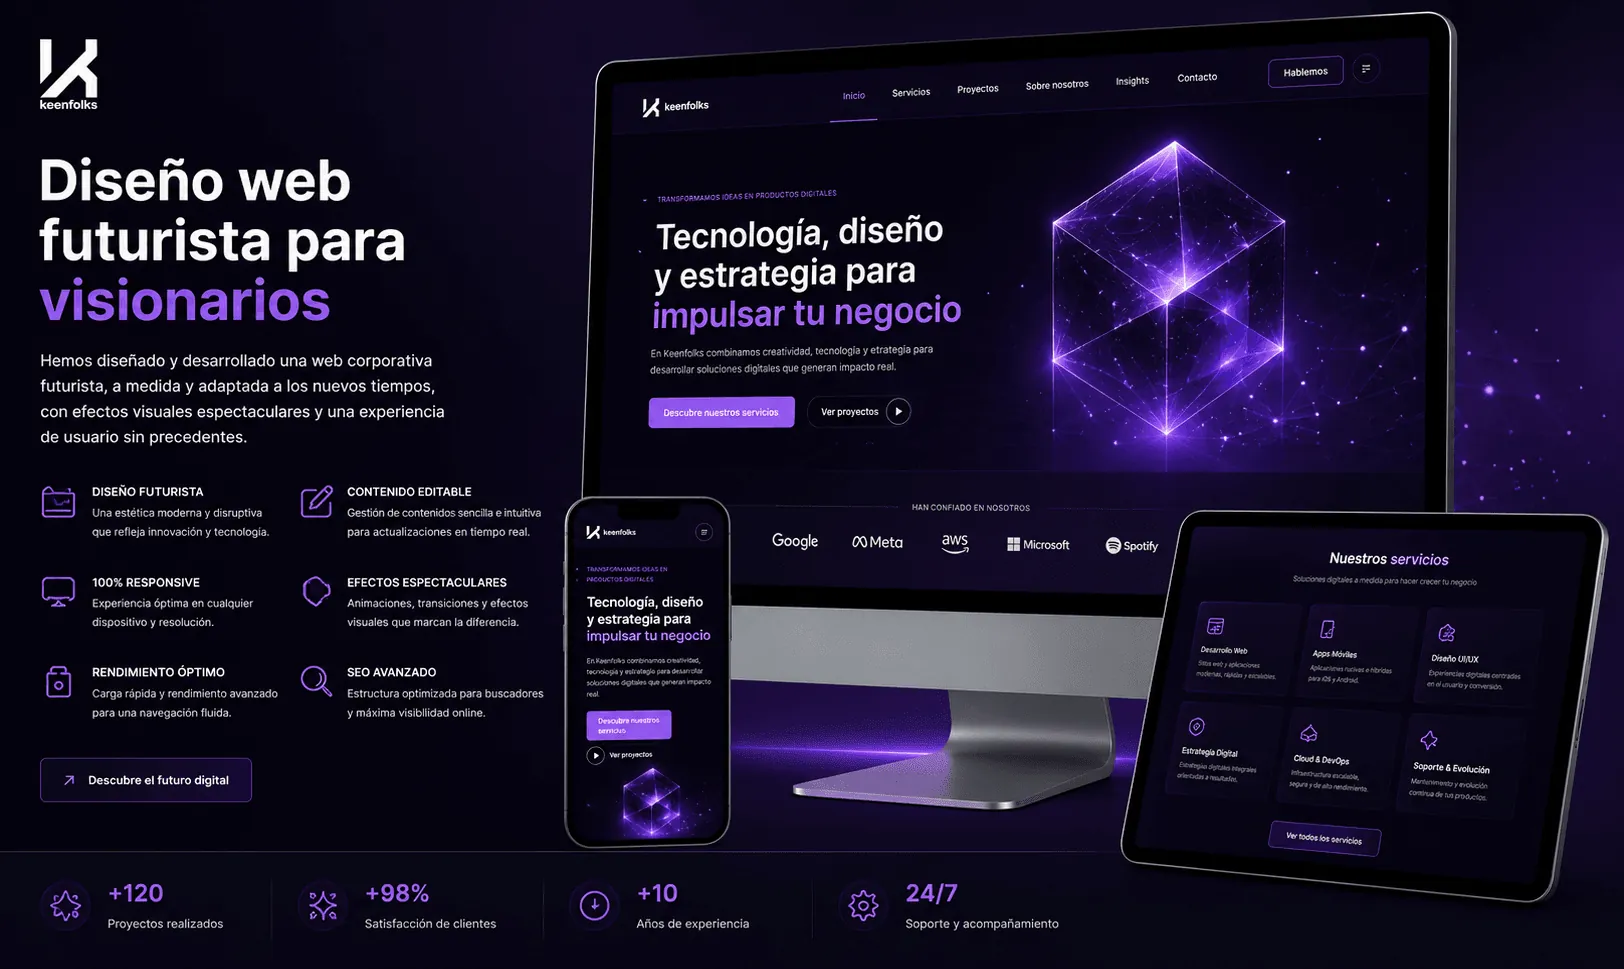 Desarrollo+4
Web corporativa +3
Sector · Marketing y publicidad