“Cercanos, ejecución impecable y resultados que hablan por sí solos. El proyecto se convirtió en un referente.”
Cliente verificado

GOBIERNO DE IA
El shadow AI no empieza con una decisión estratégica: empieza con alguien que pega un Excel en un chat para salir antes del trabajo. El problema no es la herramienta, es que los datos de tu empresa salen del perímetro y las aplicaciones críticas acaban sin dueño, sin revisión y sin copia.
Shadow AI es cualquier uso de inteligencia artificial dentro de la empresa que IT no ha aprobado, no ve y no puede auditar: cuentas personales de ChatGPT o Claude, extensiones del navegador, agentes de código instalados en el portátil y aplicaciones montadas con IA para resolver un proceso concreto.
Aparece por una razón muy humana: la herramienta buena está a un clic y el ticket a IT tarda semanas. Cuando el empleado tiene un Excel de 4.000 filas y una reunión el lunes, usa lo que tiene a mano. No lo hace por saltarse las normas; lo hace porque nadie le ha dado un camino igual de rápido que sea seguro.
El riesgo no es abstracto: datos de clientes en cuentas sin contrato de tratamiento, código con licencias desconocidas, aplicaciones que mueren cuando se va la persona que las hizo y un gasto en IA que nadie sabe explicar a fin de mes. Con el AI Act y las obligaciones de RGPD encima, además hay que poder demostrar qué sistemas de IA se usan y con qué datos.
Prohibir no funciona: se sigue usando, pero a escondidas. Lo que funciona es descubrirlo, poner reglas claras y ofrecer un carril rápido y gobernado para lo que el negocio necesita de verdad.
EL RETO
Nadie la aprobó, pero ya se usa en todas las plantas: asistentes, agentes que escriben código y herramientas que generan aplicaciones enteras.
Empleados que pagan su propia suscripción para terminar antes, sin que nadie sepa qué datos han pegado ni dónde están ahora.
IT no puede proteger lo que no sabe que existe. Sin lista de herramientas, cuentas y aplicaciones, no hay control posible ni respuesta a auditoría.
Información de clientes en herramientas sin contrato de encargado de tratamiento es una brecha a efectos de RGPD, se haya filtrado o no.
ENFOQUE
Prohibir no funciona: el uso vuelve por la puerta de atrás. El camino es dar un carril mejor y gobernado que el atajo.
Inventariamos herramientas, cuentas, aplicaciones y entornos con quién los usa y qué datos tocan, sin interrogatorios ni culpables.
Cada uso se ordena según el dato que trata y el impacto si falla: desde consultas sin datos personales hasta aplicaciones que mueven dinero.
Se habilita un camino oficial —con identidad corporativa, registro y control de versiones— para que construir rápido no signifique construir a ciegas.
Lo que aporta valor se migra al carril gobernado con dueño y repositorio. Lo que no, se apaga con un plan acordado, no por decreto.
ENTREGABLES
Elementos concretos que convierten una práctica invisible en una capacidad gestionada.
Lista viva de herramientas, aplicaciones y agentes en uso, con dueño, datos tratados y criticidad de cada uno.
Qué se puede usar, con qué datos y con qué proveedores, escrito para que el equipo lo entienda y lo aplique sin consultar cada caso.
Un entorno donde crear aplicaciones es rápido pero queda registrado, con código en repositorio y despliegue controlado.
Riesgo, coste y avance en una página: qué se ha inventariado, qué se ha migrado y qué queda pendiente con fecha.
CONFIANZA
Trabajamos software empresarial desde 2008 con equipos en Barcelona y Madrid y colaboración remota en España, Europa, LATAM y EEUU. Prácticas de desarrollo seguro y sensibilidad ENS, con el código y los datos siempre bajo tu control.
Dudas frecuentes
Cuéntanos qué necesitas sobre shadow AI. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
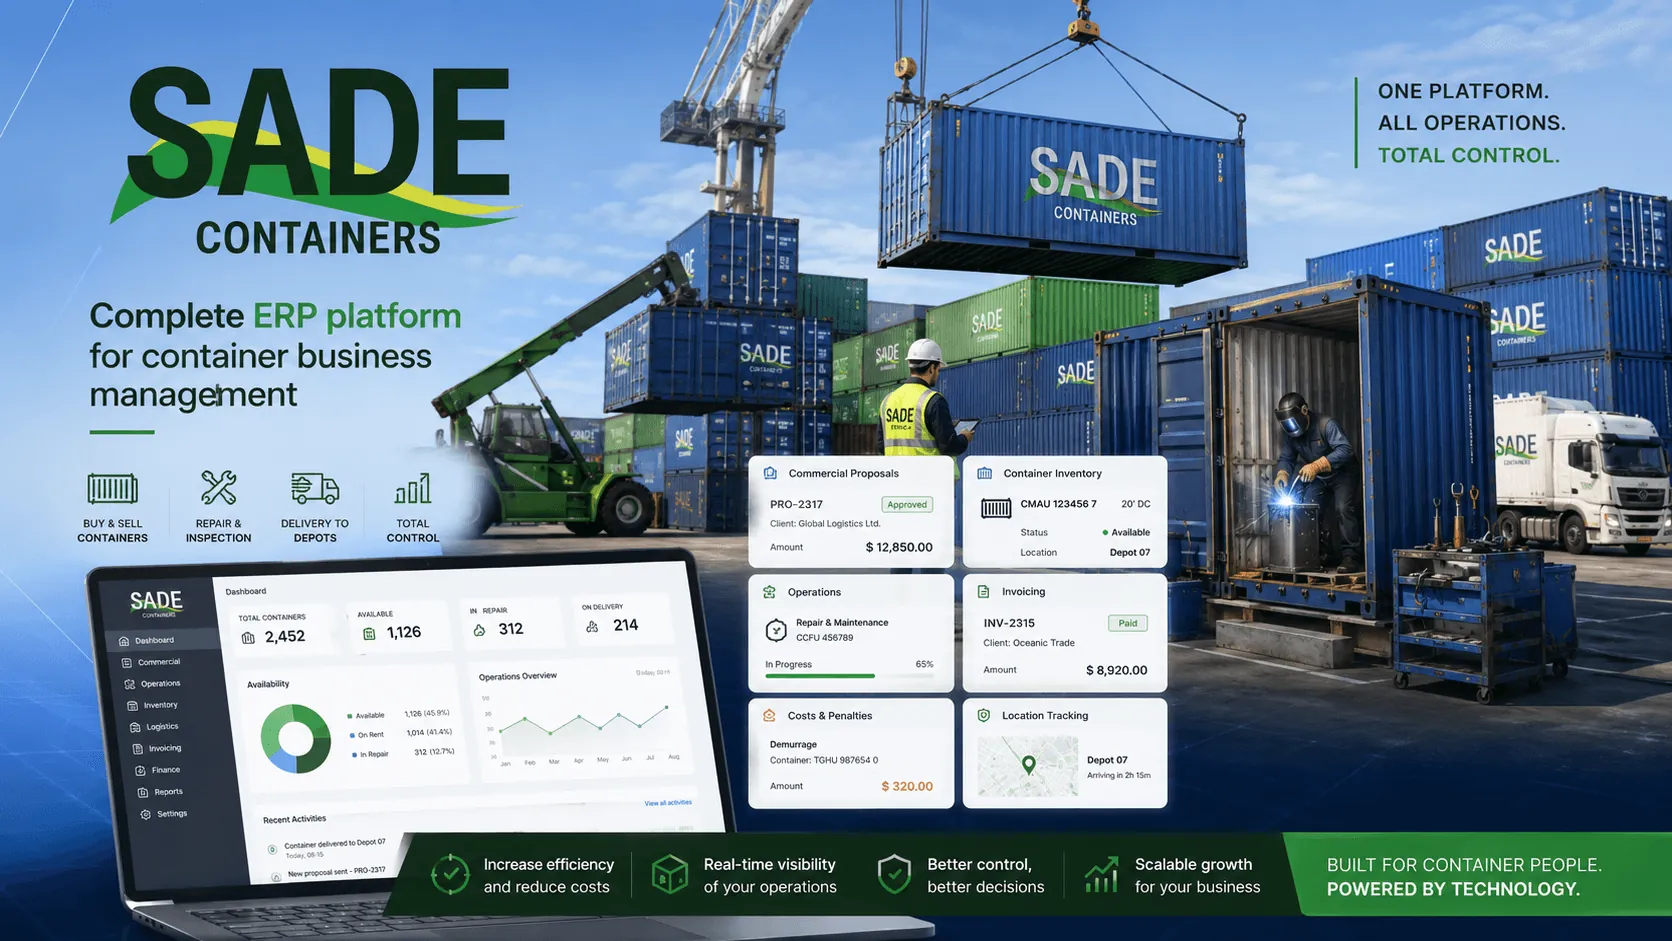 Desarrollo+8
Plataforma web / SaaS +5
Sector · Logística y transporte
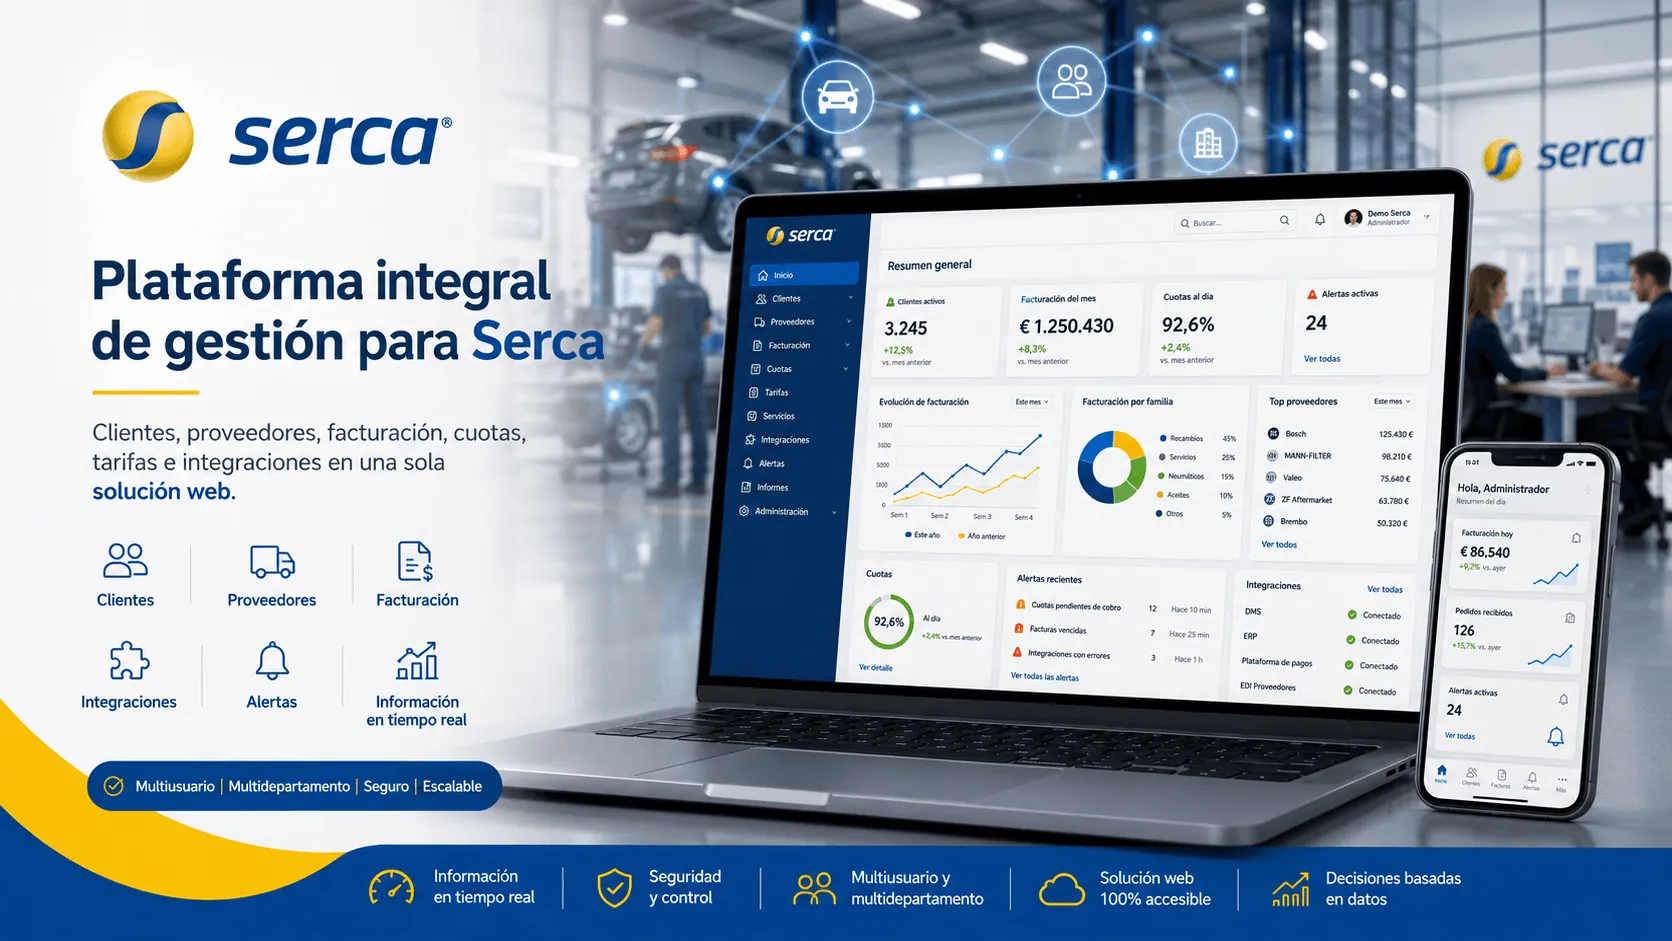 Desarrollo+9
E-commerce / tienda online +8
Sector · Educación y EdTech
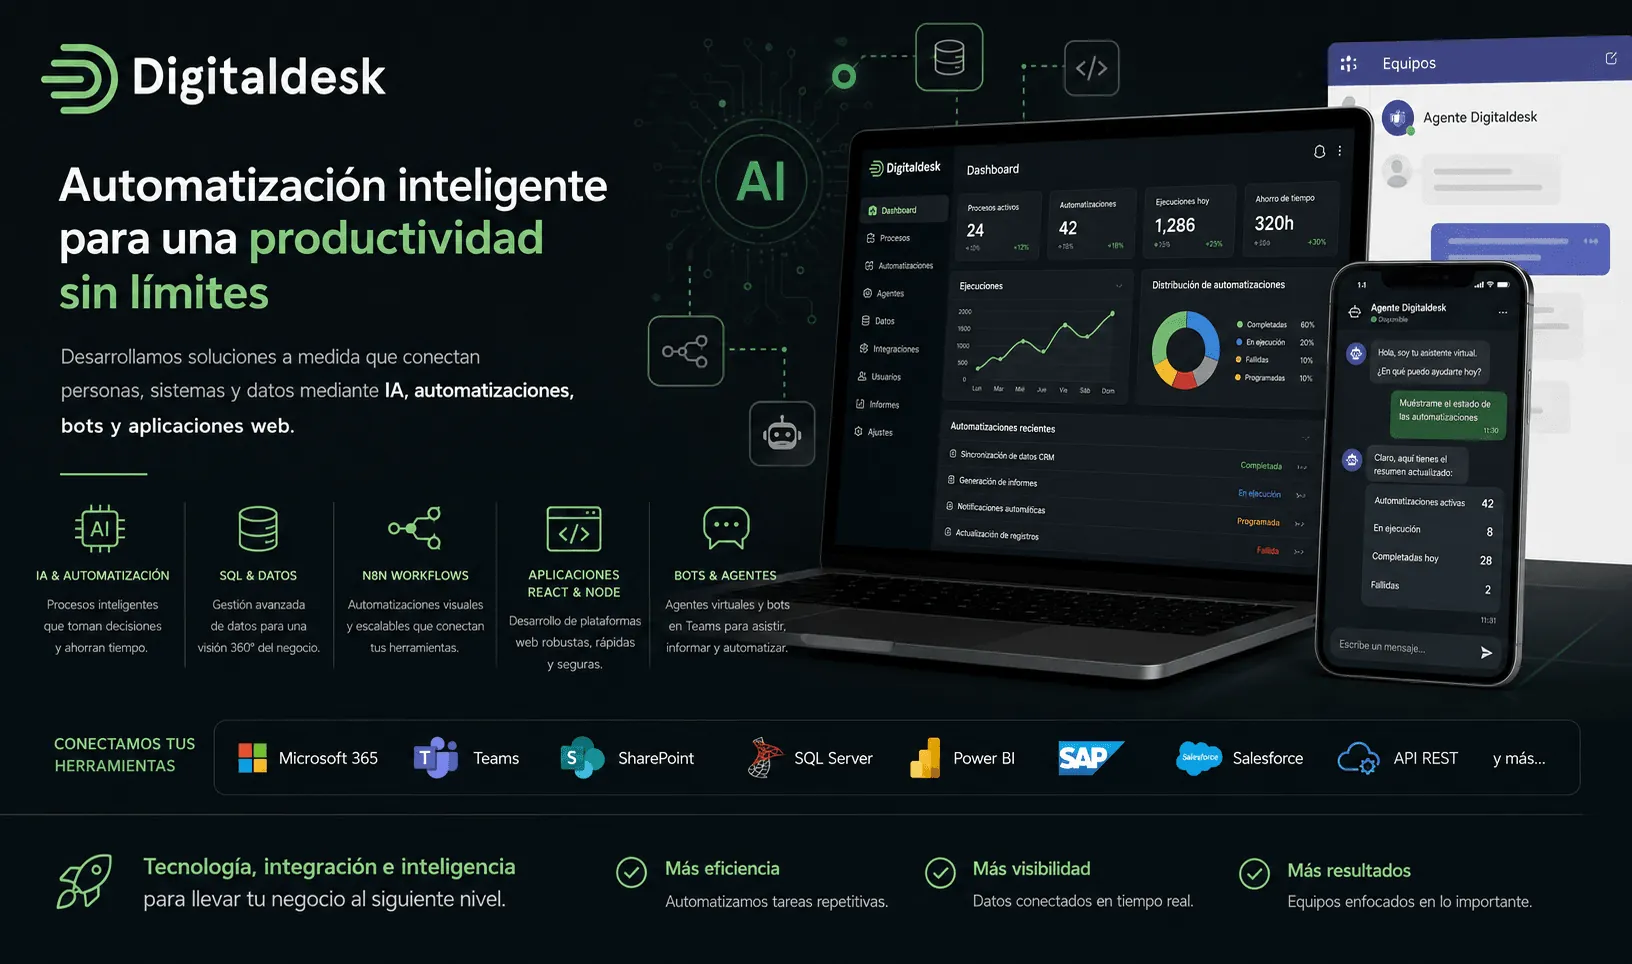 Desarrollo+11
App móvil (iOS / Android) +10
Sector · Servicios profesionales