“Un estudio muy profesional, con excelente atención y un ambiente súper agradable. Te ayudan en todo y trabajan con mucha calidad. Totalmente recomendado.”
Cliente verificado

SEGURIDAD DE APLICACIONES
Revisamos el código fuente para encontrar vulnerabilidades, prácticas inseguras y deuda de seguridad antes de una release o una integración crítica, combinando análisis automático y revisión manual.
Una auditoría de código tiene sentido cuando quieres revisar el código fuente de una aplicación para encontrar vulnerabilidades, malas prácticas y deuda de seguridad antes de una release o una integración crítica. Antes de ejecutar ninguna prueba, definimos por escrito el alcance, los límites, los activos y los criterios de éxito para que el resultado sea verificable y auditable.
Trabajamos desde Barcelona y Madrid y en remoto con equipos de España, Europa, LATAM y Estados Unidos. El proceso combina reuniones de alcance, entregables verificables y documentación de cada hallazgo para que el avance sea visible.
Entregamos informes, evidencias y configuraciones en cuentas de tu empresa y bajo acuerdo de confidencialidad. Así puedes auditar, remediar o cambiar de proveedor sin depender de accesos privados ni resultados no documentados.
Revisamos el código fuente para encontrar vulnerabilidades, prácticas inseguras y deuda de seguridad antes de una release o una integración crítica, combinando análisis automático y revisión manual. Por eso priorizamos un proceso repetible y documentado que puedes auditar y reutilizar en cada revisión de seguridad.
EL RETO
el código legacy acumula riesgos invisibles
El código acumula parches y atajos que ralentizan cada nueva funcionalidad.
Aparecen fallos intermitentes sin un registro claro de su causa ni de su alcance.
Las librerías no se actualizan y acumulan vulnerabilidades y problemas de compatibilidad.
ENFOQUE
Avanzamos con decisiones medibles y entregas que ya aportan valor.
Analizamos la estructura del proyecto, los patrones usados y los puntos de riesgo técnico.
Evaluamos la cobertura de pruebas, la complejidad y las duplicidades del código.
Clasificamos los hallazgos por impacto y esfuerzo para decidir qué corregir primero.
Proponemos un plan por fases con revisiones de tu equipo antes de aplicar cambios.
ENTREGABLES
Entregamos una base operativa que tu equipo puede gobernar y seguir mejorando.
Un documento con los hallazgos, su severidad y el impacto estimado en el negocio.
Un listado priorizado de riesgos y dependencias con recomendaciones concretas.
Un plan de corrección ordenado por valor, con criterios de validación en cada fase.
Una reunión para explicar los hallazgos y acordar las siguientes acciones con tu equipo.
CONFIANZA
Realizamos auditorías y test de intrusión desde Barcelona y Madrid, con informes accionables y bajo control del cliente.
Dudas frecuentes
Cuéntanos qué necesitas sobre auditoría de código. Te ayudaremos a convertirlo en un plan claro, viable y ejecutable.
Lo que dicen empresas que ya trabajan con nosotros
PROYECTOS DESTACADOS
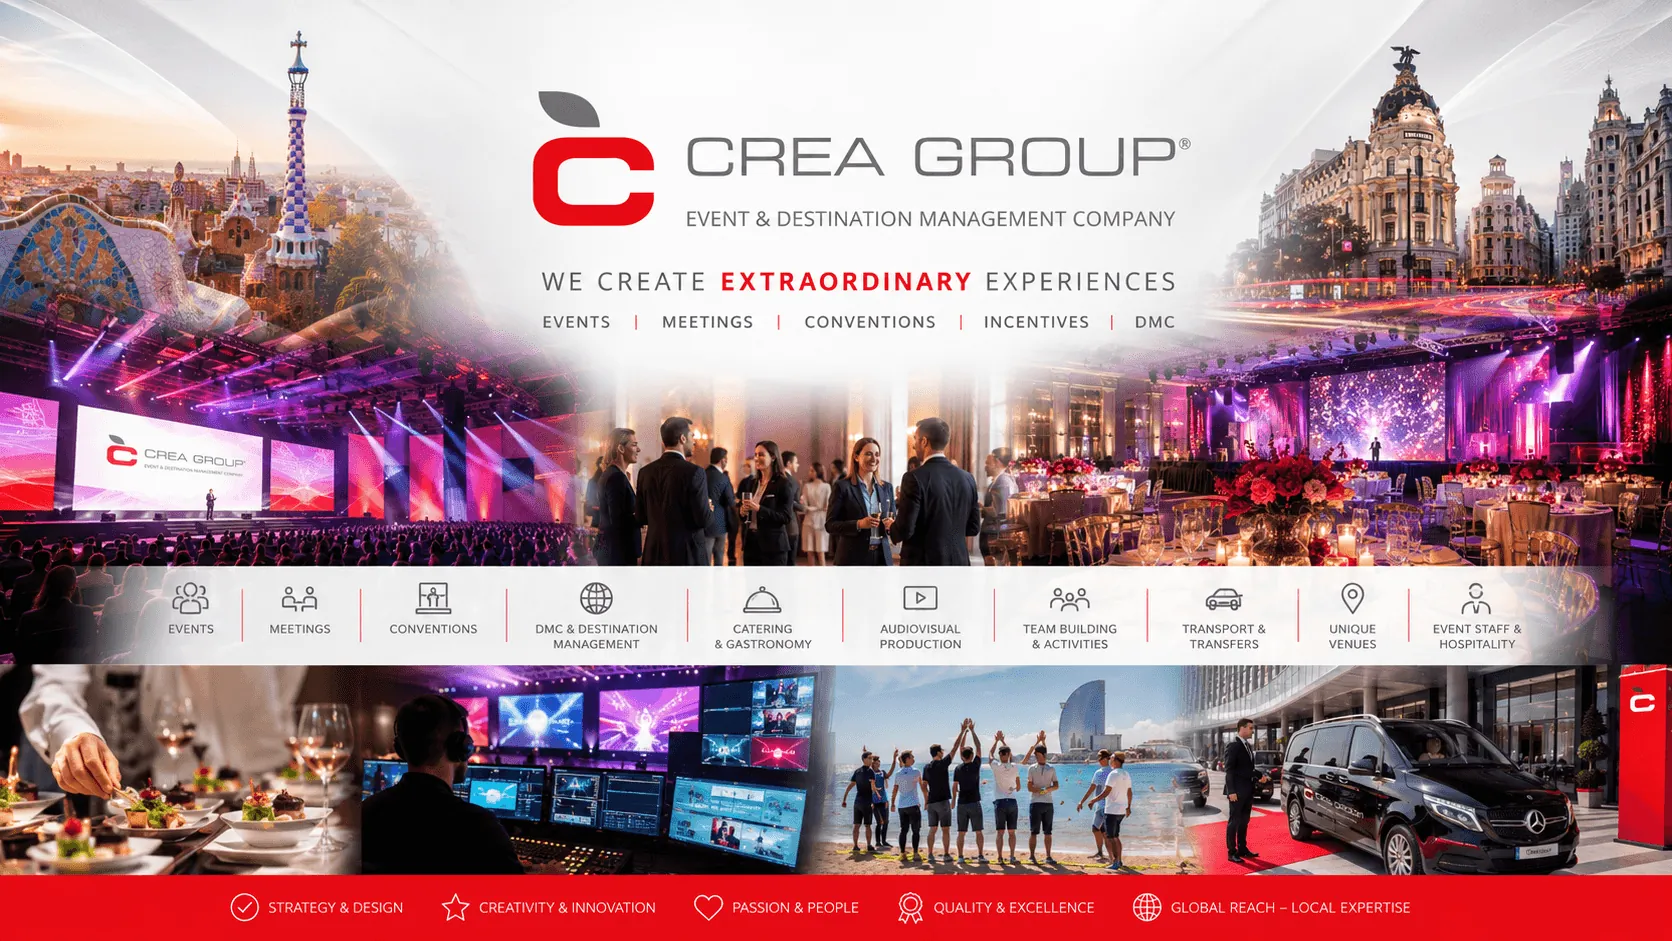 Desarrollo+4
Web corporativa
Sector · Servicios profesionales
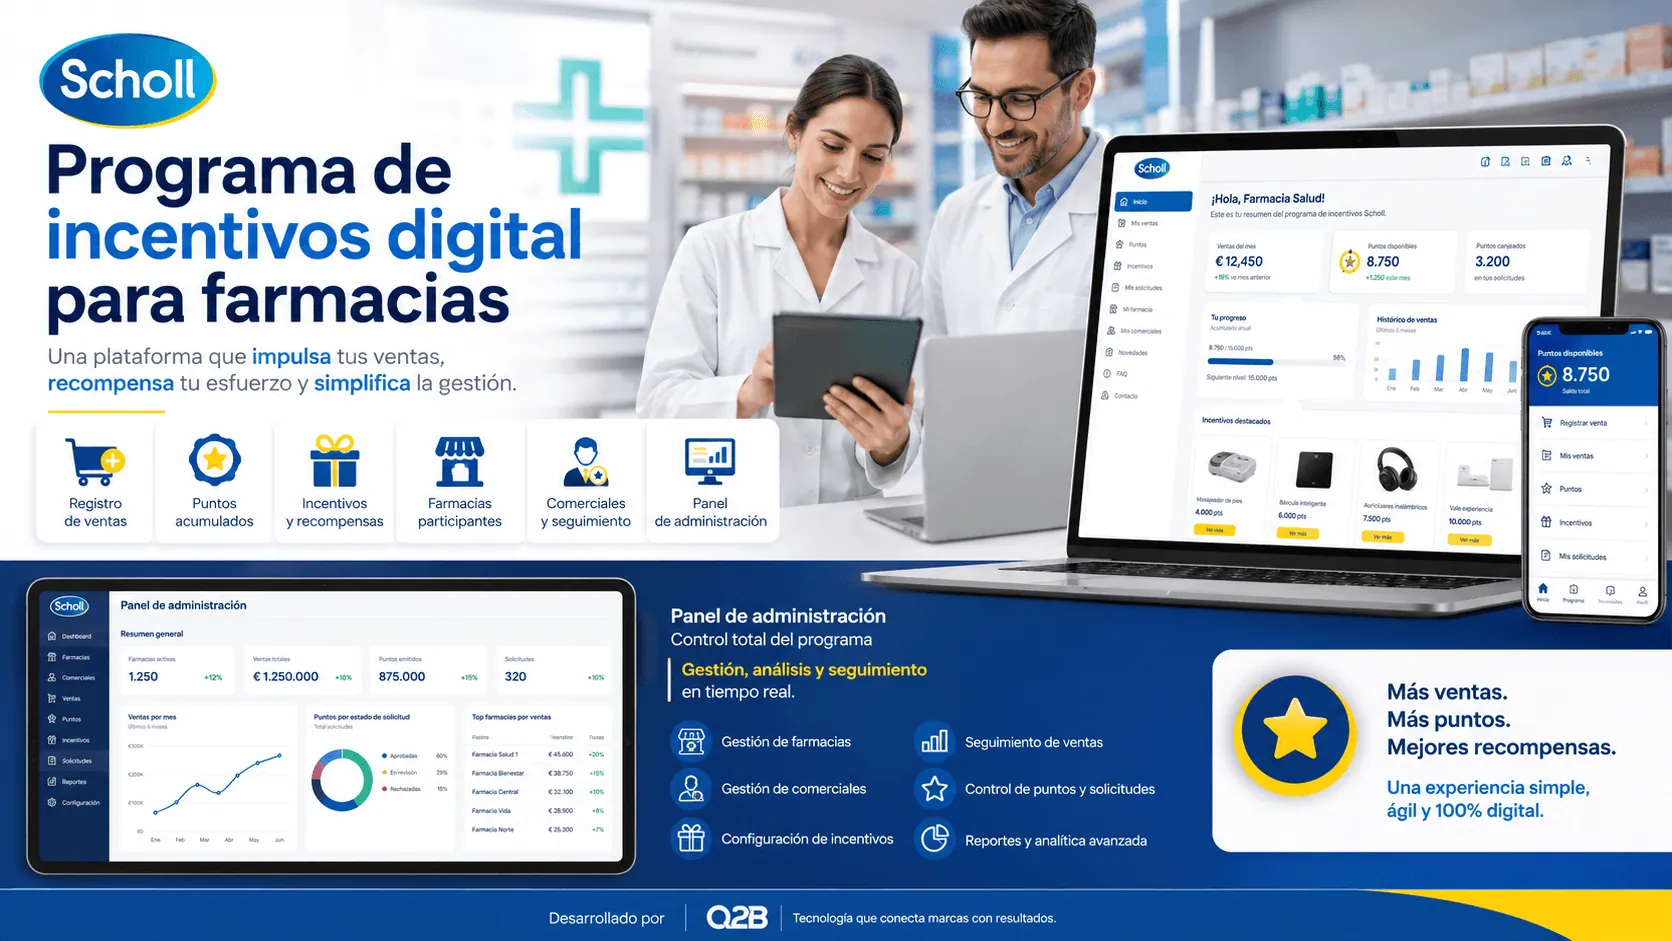 Desarrollo+8
E-commerce / tienda online +6
Sector · Salud y life sciences
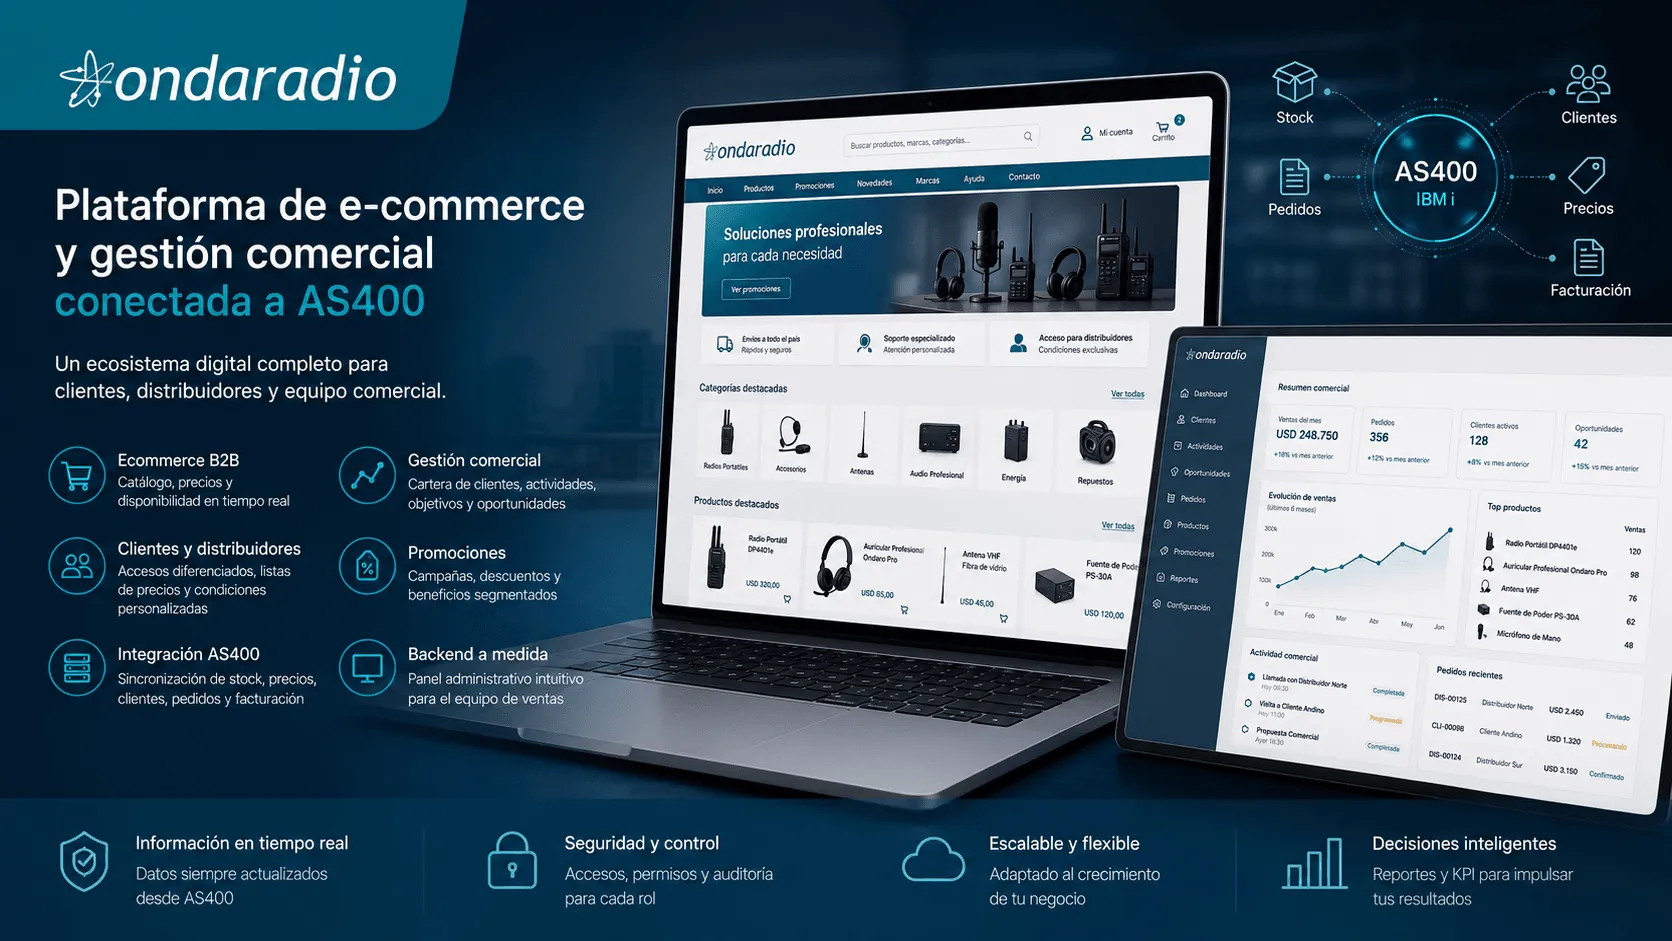 Desarrollo+5
E-commerce / tienda online +4
Sector · Retail y e-commerce